After $6.3 billion was stolen, how do North Korean hackers launder money?


Không giống như các nhóm hacker thông thường,Lazarus được cho là có liên hệ chặt chẽ với Tổng cục Trinh sát của Triều Tiên. Các cơ quan thực thi pháp luật Hoa Kỳ đã nhiều lần chỉ ra rằng,Triều Tiên thu ngoại hối thông qua việc đánh cắp tài sản tiền mã hóa,thậm chí còn tài trợ cho các chương trình vũ khí đang chịu lệnh trừng phạt quốc tế.
Sau vụ Binance bị đánh cắp lần này,hacker lại một lần nữa tiến hành chuyển dịch tài sản quy mô lớn. Kết hợp với các theo dõi on-chain mới nhất,cùng các vụ án lịch sử như Ronin、Bybit,chúng tôi đã tổng hợp lại con đường rửa tiền của hacker Triều Tiên,cũng như cách những khoản tiền bất hợp pháp này chảy vào hệ thống tài chính thực tế.
Đổi tài sản:Tại sao hacker lại vội vàng bán tháo stablecoin?
Ngày 29 tháng 10,hacker Triều Tiên đã đánh cắp khoảng 6,3 tỷ USD tài sản từ 17 ví nóng của Binance,liên quan đến chín blockchain bao gồm Ethereum、Bitcoin、Tron、Solana, v.v.
Do tài sản bị đánh cắp bao gồm một lượng lớn các token tập trung như USDT、USDC,các tổ chức phát hành có quyền đóng băng,một số mạng L2 cũng giữ quyền quản lý khẩn cấp,thậm chí có thể cưỡng chế chuyển dịch tài sản liên quan.
Do đó,hacker sau khi đạt được mục tiêu đã nhanh chóng chuyển stablecoin vào nhiều ví trung chuyển,vừa chuyển vừa đổi qua DEX thành các tài sản gốc như ETH、TRX, v.v.
Nhưng vẫn còn một lượng lớn tài sản không kịp chuyển đi,theo thống kê của Bitquery,khoảng 2,7 tỷ USD tài sản đã bị tổ chức phát hành và các cơ quan liên quan đóng băng hoặc kiểm soát,trong đó khoảng 729 triệu USD USDT đã được chuyển thành công trước khi bị đóng băng.
Chuyển dịch cross-chain:Dòng tiền đi qua những giao thức nào?
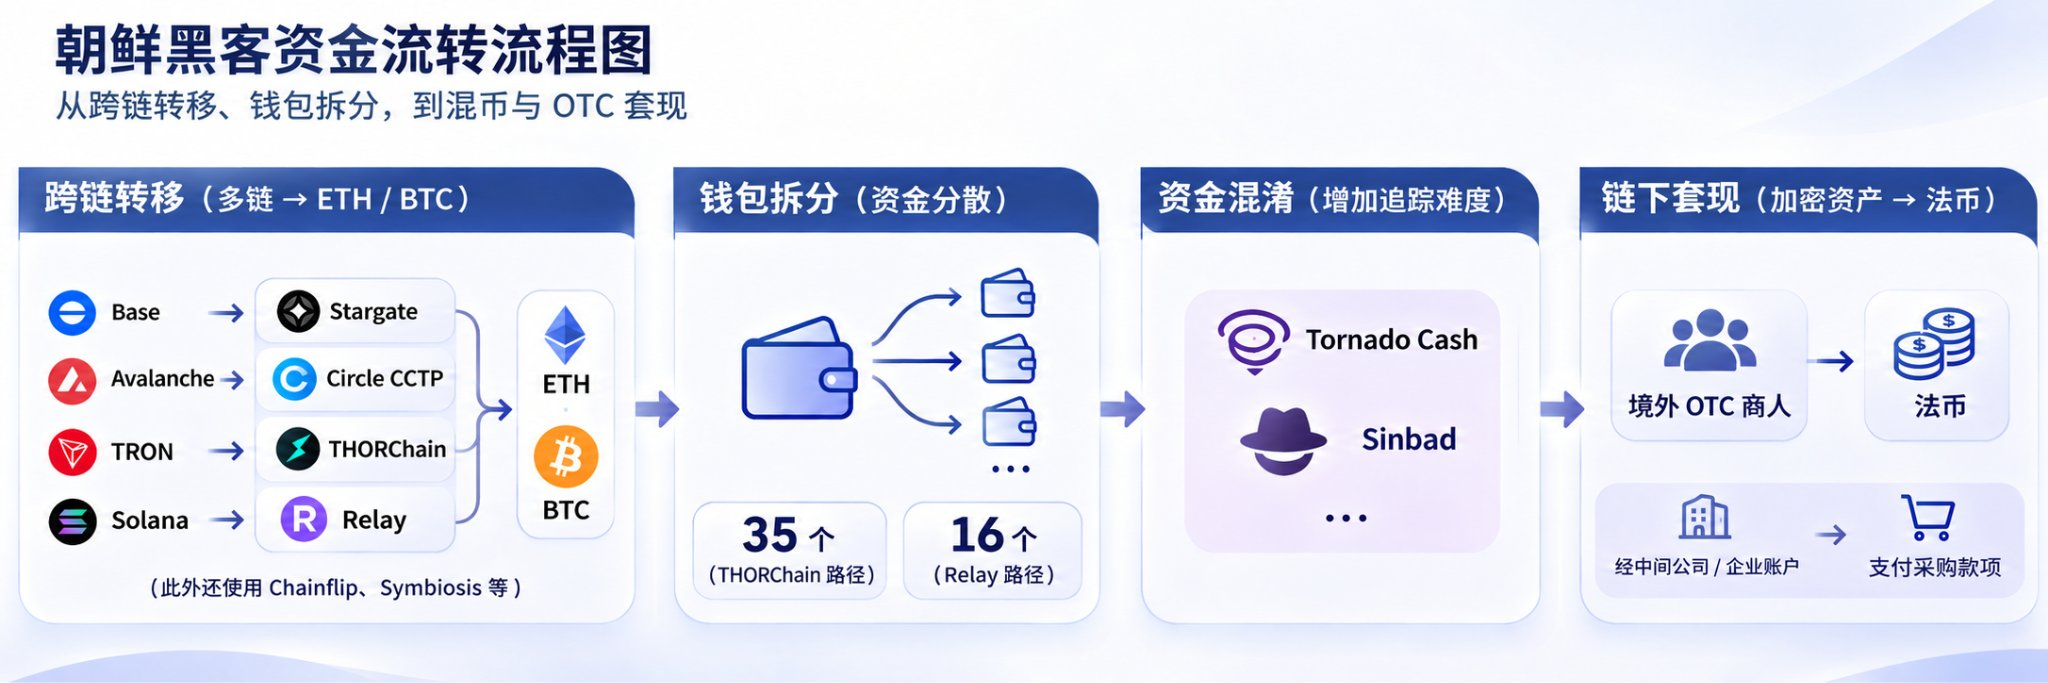
Sau khi hoàn thành vòng đổi tài sản đầu tiên,hacker bắt đầu sử dụng các giao thức cross-chain,chuyển tài sản phân tán trên các mạng khác nhau sang các mạng như Ethereum、Bitcoin, v.v.,rồi tiếp tục phân tán tài sản qua một lượng lớn ví mới.
Trong đó,tài sản trên TRON là đại diện nhất. Hacker trước tiên đổi khoảng 234 triệu USD USDT thành 638 triệu TRX,sau đó tách ra nhiều ví,chuyển qua ít nhất 6 giao thức cross-chain như THORChain, v.v. Do các khoản tiền này liên tục bị tách ra、swap trong quá trình cross-chain,phần lớn trong số đó cuối cùng được chuyển thành ETH trên Ethereum.
Tài sản trên các blockchain khác cũng có thao tác tương tự. Ví dụ:
- Một phần tài sản trên Base được chuyển cross-chain sang Ethereum qua Stargate,cuối cùng tập trung khoảng 1.187 ETH
- Tài sản trên Avalanche trước tiên được đổi thành USDC,sau đó chuyển sang Ethereum qua Circle CCTP,cuối cùng đổi thành khoảng 7.243 ETH.
Ngoài ra,hacker còn dựa vào độ sâu thanh khoản trên các chain khác nhau,lựa chọn các giao thức cross-chain như Relay、Chainflip、Symbiosis, v.v.,chuyển tiền theo từng đợt,để giảm trượt giá do giao dịch khối lượng lớn.
Sau khi cross-chain,tiền cũng không ngay lập tức vào sàn giao dịch,mà tiếp tục bị tách ra vào một lượng lớn ví mới. Ví dụ,một lô ETH được đổi qua THORChain được phân tán đến 35 địa chỉ;một lô tiền khác được chuyển qua Relay,thì được đổi thành ETH qua CoW Swap,rồi phân tán đến 16 ví khác.
Toàn bộ quá trình thể hiện đặc điểm tự động hóa cao. Elliptic phát hiện,ví phân phối tiền TRON chính của hacker đã hoàn thành hơn 1.100 giao dịch trong khoảng thời gian từ ngày 30 tháng 10 đến ngày 1 tháng 11,các địa chỉ mới nhận tiền thường chuyển đi lại trong vòng hai phút. Ngay cả khi cross-chain thất bại,một phần tiền cũng sẽ được yêu cầu cross-chain lại.
FBI kêu gọi chặn,các giao thức cross-chain phản ứng khác nhau
Ngày 31 tháng 10,FBI phối hợp với Sở Mật vụ Hoa Kỳ、bộ phận điều tra hình sự của Sở Thuế vụ đã ra thông báo,công bố các địa chỉ liên quan đến hacker Triều Tiên,kêu gọi THORNode、các nhà vận hành nút RPC,cũng như các nền tảng đổi tiền tức thời、các nhà cung cấp dịch vụ DeFi, v.v. ngăn chặn các giao dịch liên quan.
Một số giao thức cũng bắt đầu có biện pháp đối phó.
- Symbiosis thừa nhận đã phát hiện tiền liên quan cố gắng chuyển qua giao thức,và đã liên hệ với Binance.
- Relay mặc dù có cơ chế sàng lọc rủi ro địa chỉ,trên chain vẫn có thể quan sát thấy tiền liên quan được chuyển qua giao thức này
Trong đó,THORChain - mạng thuộc THORNode được FBI đặc biệt nêu tên,từ lâu đã gây tranh cãi vì nhiều lần xử lý tiền của hacker.
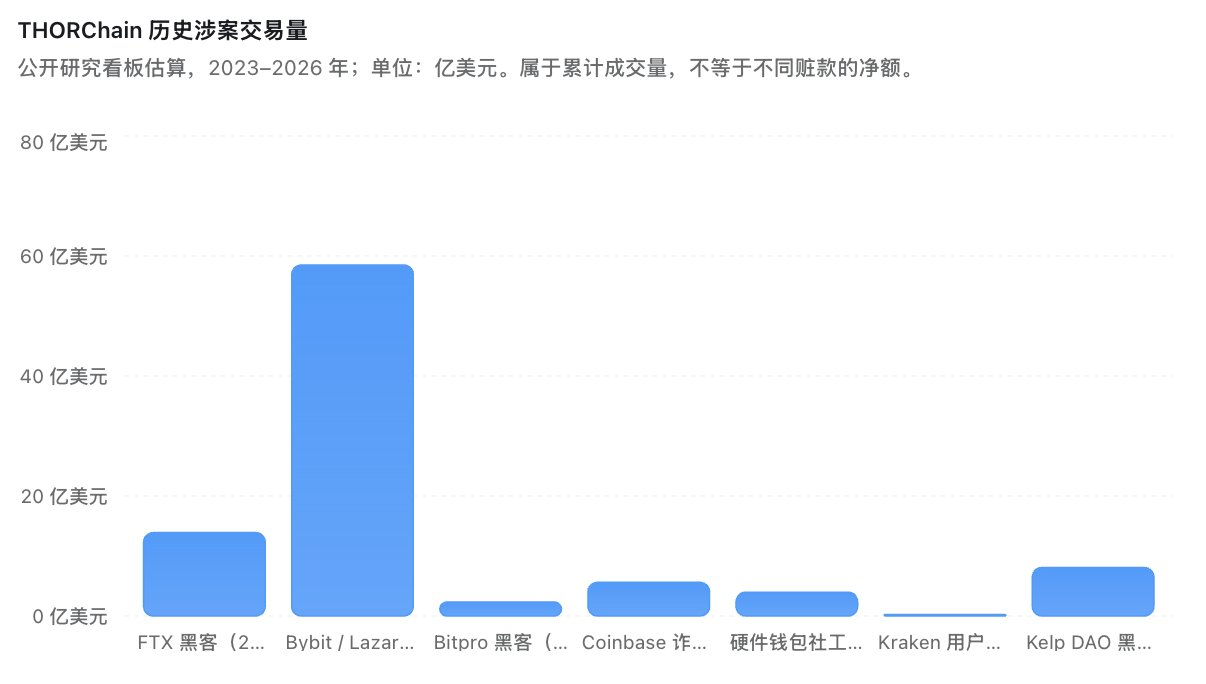
Từ năm 2023 đến năm 2026,THORChain trong bảy vụ án hacker hoặc lừa đảo như FTX、Bybit、Kelp DAO, v.v.,đã tích lũy tạo ra khoảng 9,27 tỷ USD khối lượng giao dịch、12,47 triệu USD phí giao dịch. Trong đó,chỉ riêng vụ Bybit bị đánh cắp năm 2025,đã tạo ra khoảng 8,63 triệu USD phí giao dịch.
Trong sự kiện Binance bị đánh cắp lần này,THORChain lại một lần nữa trở thành kênh cross-chain của hacker. Đối mặt với yêu cầu điều tra của FBI,đồng sáng lập Chad Barraford @CBarraford cho biết,dữ liệu nút vốn đã công khai,không cần trát đòi.
Kịch tính là,cuối cùng khiến THORChain tạm dừng phần lớn giao dịch cross-chain không phải là FBI,mà là một khoản hoàn tiền bất thường 10 ETH. Ngày 31 tháng 10,việc tổ chức lại khối Ethereum đã kích hoạt cơ chế tạm dừng khẩn cấp,tính đến ngày 1 tháng 11,các giao dịch liên quan trên 10 chain như Bitcoin、Ethereum、Tron, v.v. vẫn bị ảnh hưởng.
Tiết lộ lịch sử:Triều Tiên đã rút tiền mặt từ tiền bất hợp pháp qua OTC như thế nào?
Nhìn từ kinh nghiệm trong quá khứ của hacker Triều Tiên,chuyển dịch cross-chain chỉ là một phần của việc rửa tiền. Sau đó thường còn tăng độ khó theo dõi tiền qua các mixer,rồi nhờ các thương nhân OTC ngầm đổi tiền mã hóa thành tiền pháp định.
Tháng 4 năm 2025,CEO của Bybit là Ben Zhou đã tiết lộ,khoảng 28% tài sản bị đánh cắp đã khó theo dõi,tiền liên quan chủ yếu đi qua các mixer、cầu cross-chain,cuối cùng chảy vào các kênh đổi P2P và OTC.
Tháng 10 cùng năm,nhóm giám sát trừng phạt đa phương (MSMT) gồm 11 quốc gia đã tiết lộ thêm về mạng lưới rút tiền off-chain.
Điều tra phát hiện,tính đến tháng 4 năm 2025,những người liên quan đến Triều Tiên đã thông qua một trung gian Hồng Kông,sắp xếp rút tiền mặt hơn 100 triệu USD tiền bất hợp pháp từ Bybit. Ngoài ra,Triều Tiên còn rút tiền mặt ít nhất 60 triệu USD tài sản tiền mã hóa qua các trung gian Nga,bao gồm một phần tiền bị đánh cắp từ Bybit.
Vai trò của Campuchia có sự khác biệt. Điều tra phát hiện,những người liên quan đến Triều Tiên đã hợp tác với một người mang quốc tịch Triều Tiên sống tại Campuchia,chuyển tài sản tiền mã hóa vào ví được chỉ định,tập trung chuẩn bị cho việc đổi tiền tiếp theo,rồi sắp xếp rút tiền mặt qua các khu vực khác bao gồm Hồng Kông.
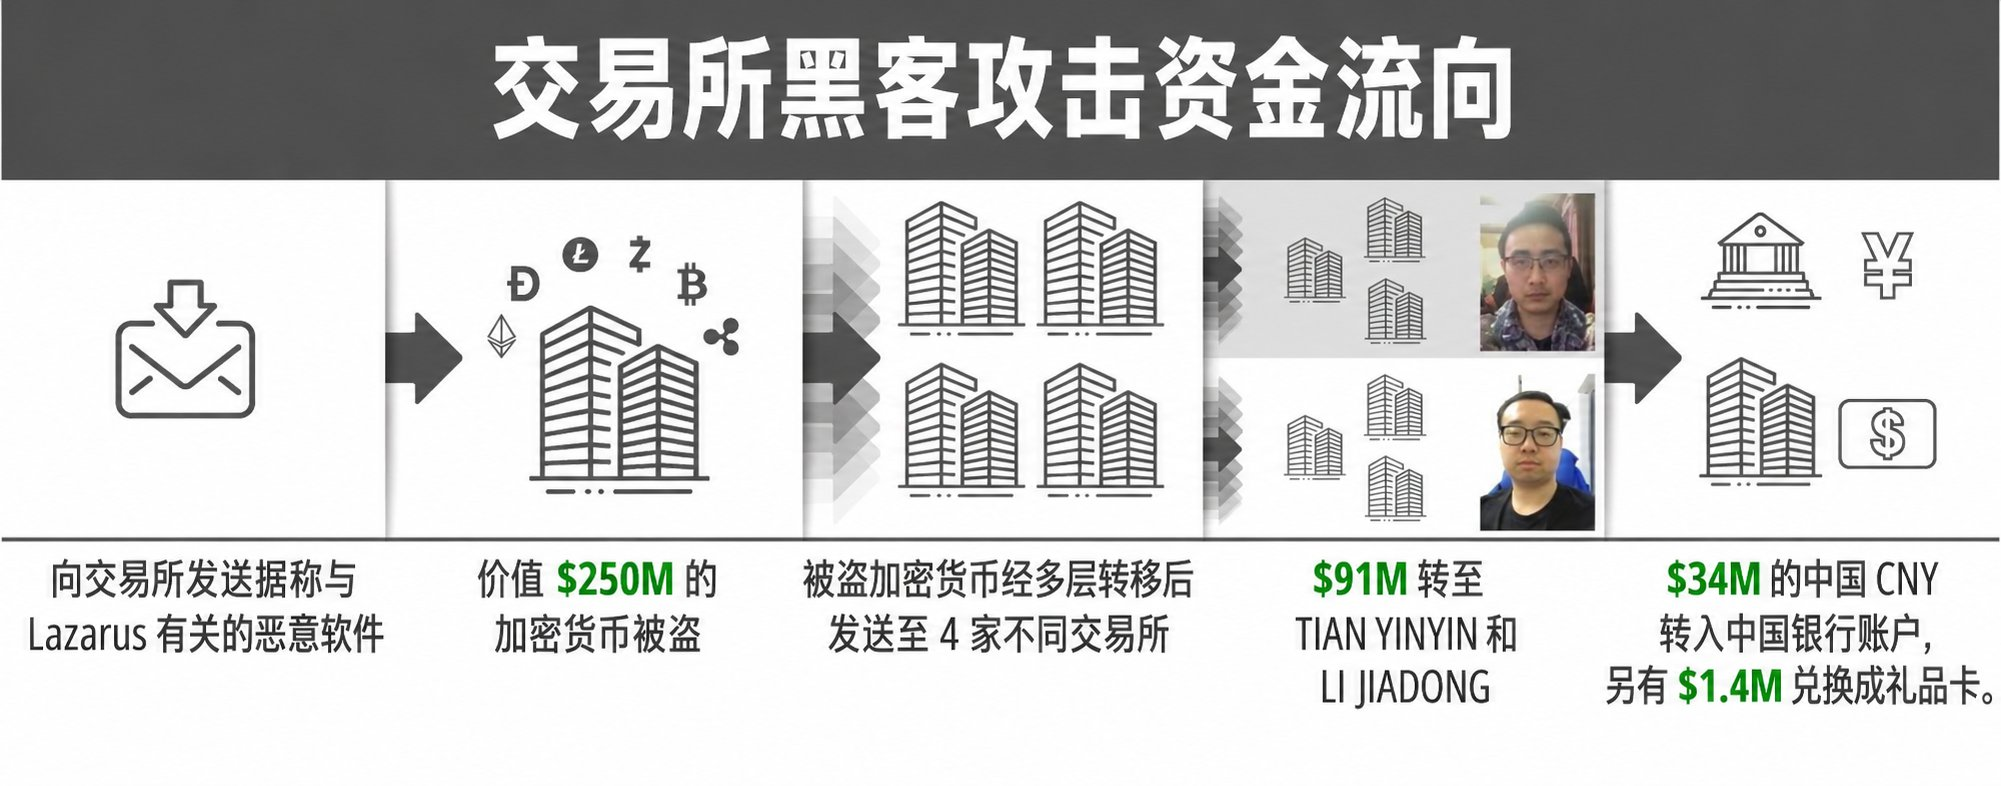
Các thao tác tương tự đã xuất hiện từ sớm vào năm 2018. Năm đó Lazarus đã đánh cắp khoảng 250 triệu USD từ một sàn giao dịch,sau đó chuyển khoảng 91 triệu USD trong số đó cho hai trung gian người Trung Quốc xử lý. Bộ Tài chính Hoa Kỳ sau đó phát hiện,một trong hai người đã chuyển hơn 34 triệu USD qua tài khoản ngân hàng,còn đổi một phần BTC thành thẻ quà tặng Apple iTunes.
Đối với sự kiện Binance bị đánh cắp lần này,hacker hiện vẫn đang tiến hành đổi tài sản、cross-chain và tách ví. Nhưng nhìn từ các vụ án trong quá khứ,Triều Tiên sở hữu mạng lưới rút tiền off-chain khá trưởng thành.
Lời kết
Hơn mười năm qua,ngành Crypto đã trải qua nhiều chu kỳ bò và gấu,các sàn giao dịch và giao thức DeFi không ngừng thay đổi,nhưng Lazarus chưa bao giờ ngừng hoạt động.
Họ không quan tâm đến việc thị trường tăng hay giảm,cũng không cần chờ đợi thị trường bò. Chỉ cần còn tài sản có thể đánh cắp,họ sẽ tiếp tục tìm mục tiêu tiếp theo.
Họ có thể giả dạng thành người tìm việc、nhà đầu tư、đối tác,thậm chí là một cư dân mạng bình thường đã trò chuyện với bạn vài tháng. Một lời mời họp tưởng chừng bình thường、một tài liệu công việc,đều có thể trở thành điểm khởi đầu của cuộc tấn công.
Suy cho cùng,bạn không bao giờ biết,người đang trò chuyện với bạn ở đầu bên kia màn hình,rốt cuộc là ai.