


Đối tác của Safeheron phản hồi bình luận của Vitalik về MPC: MPC và ví hợp đồng thông minh không cạnh tranh


Tác giả: Kane Wang, Phó Chủ tịch Công nghệ & Đối tác Safeheron
Gần đây, người sáng lập Ethereum Vitalik đã bày tỏ quan điểm của mình về ưu điểm và nhược điểm của ví MPC và ví hợp đồng thông minh, như hình dưới đây:
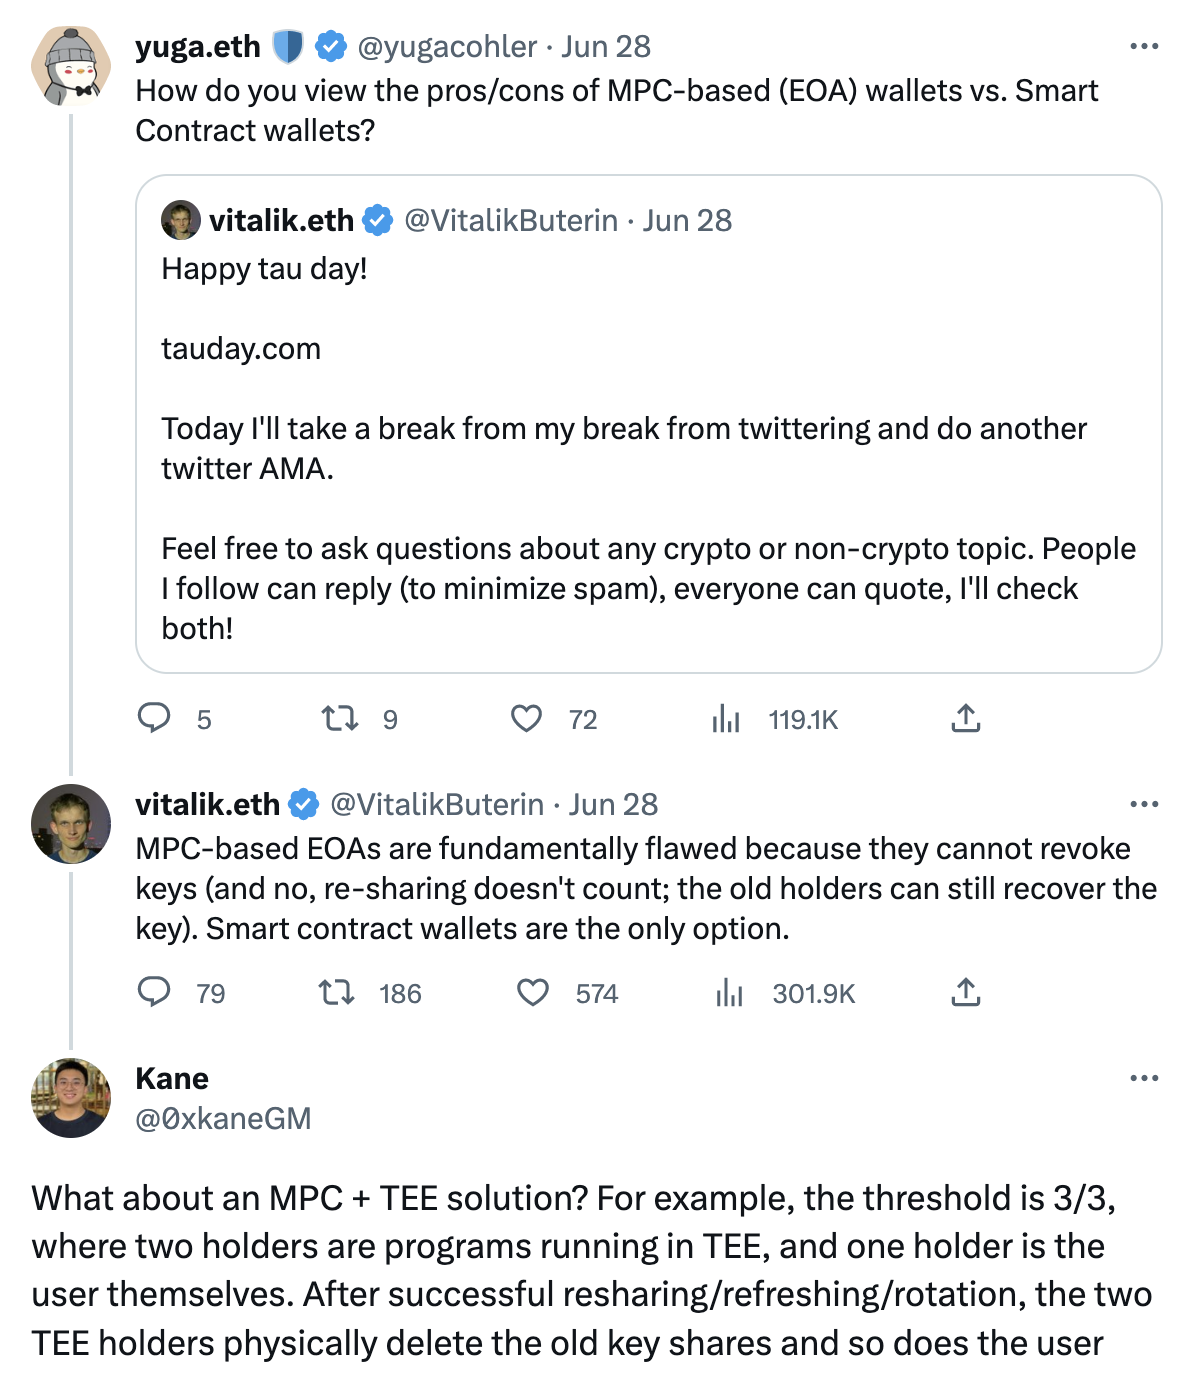
Vitalik tin rằng có một lỗ hổng cơ bản trong ví EOA dựa trên MPC, bởi vì không thể thu hồi khóa và thậm chí chia sẻ lại (chia sẻ lại) cũng không thể giải quyết được vấn đề này. khóa riêng. Vì vậy, ví hợp đồng thông minh là lựa chọn duy nhất.
Điều này cũng dẫn đến các cuộc thảo luận sôi nổi trong cộng đồng về ví MPC và ví hợp đồng thông minh. Trước khi đăng bài, một số bạn bè cũng đã hỏi tôi về những bình luận tiêu cực về MPC của Vitalik. Về mặt cá nhân, cuộc thảo luận về vấn đề này cuối cùng đã phát triển thành một cuộc thảo luận về quan điểm, và không có đúng hay sai trong cuộc thảo luận về tiền đề của các kịch bản ứng dụng và kịch bản kinh doanh không nhất quán.
Thay vì đi đến điểm căng thẳng, tốt hơn hết nên làm rõ điểm gây tranh cãi: chính xác thì các key thu hồi được Vitalik chỉ ra là gì và phù hợp với những kịch bản nào?Ví MPCcơ chế quản lý sharding khóa riêng vàVí hợp đồng thông minhCơ chế quản lý khóa riêng khác nhau như thế nào?
(1) Thao tác thu hồi khóa riêng (thu hồi khóa) là gì
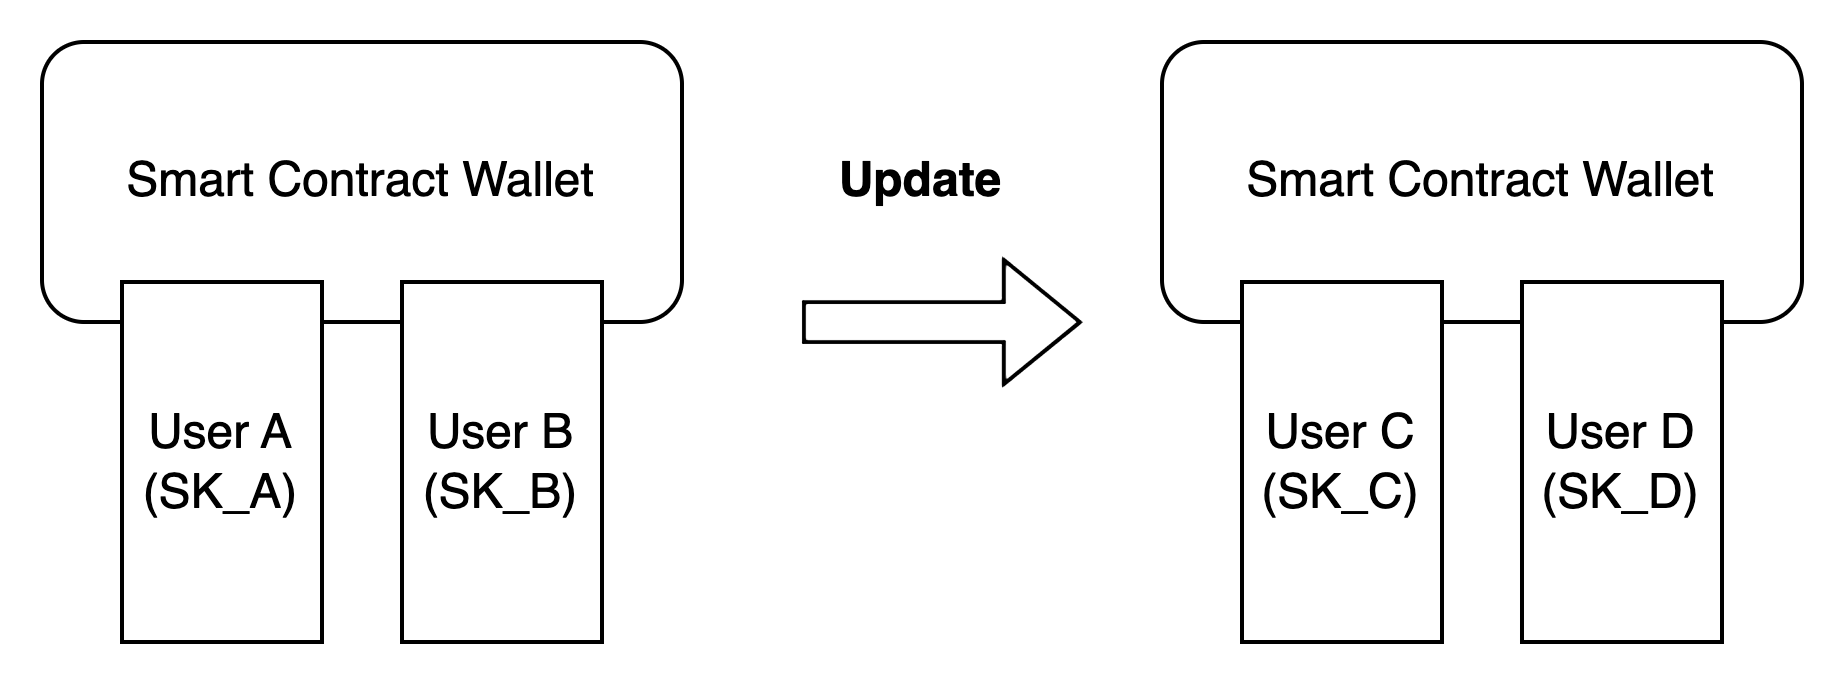
Ví dụ: khi sử dụng ví hợp đồng thông minh, giả sử địa chỉ ví là Địa chỉ 1, người dùng A sử dụng khóa riêng SK_A và người dùng B sử dụng SK_B để quản lý ví hợp đồng thông minh. Người dùng A và người dùng B cần ủy quyền cho cả hai khi sử dụng ví để chuyển tiền.
Ví dụ: nếu người dùng muốn thay đổi quyền quản lý của ví, người dùng A và B ban đầu quản lý ví, nhưng bây giờ họ muốn giữ nguyên địa chỉ ví, hãy đổi sang người dùng C và D để quản lý ví và thu hồi quyền quản lý ví. Quyền quản trị của người dùng A và B. Thông qua hợp đồng thông minh, có thể thu hồi quyền quản lý các khóa riêng SK_A và SK_B tương ứng của người dùng A và B đối với ví, đồng thời sửa đổi quyền quản lý tương ứng đối với khóa riêng SK_C và SK_D được người dùng C và D sử dụng.
Khóa riêng SK_A và SK_B vẫn có thể ký dưới dạng khóa riêng và không thể thu hồi.Thay vào đó, thông qua các tính năng lập trình của hợp đồng thông minh, phương thức xác minh quyền chuyển giao được thay đổi từ xác minh khóa riêng SK_A và SK_B sang xác minh SK_C và SK_D.Từ góc độ sử dụng ví, chúng ta có thể coi rằng các khóa riêng SK_A và SK_B đã thu hồi quyền quản lý ví hợp đồng.
(2) Phân đoạn lại phân đoạn khóa riêng của MPC và làm mới phân đoạn khóa riêng là gì
Tính toán đa bên an toàn (MPC/SMPC) là một loại công nghệ mã hóa theo chuỗi, không liên quan gì đến một blockchain cụ thể.Ở cấp độ thuật toán chữ ký, giao thức MPC có thể đạt được t/n đa chữ ký. Thông qua điện toán nhiều bên, trong quá trình tạo khóa riêng, sử dụng, làm mới, phân chia lại, v.v., khóa được đảm bảo khả dụng nhưng vô hình. Do đó, MPC có thể trực tiếp quản lý EOA và cũng có thể quản lý tài sản kết hợp với ví hợp đồng thông minh.
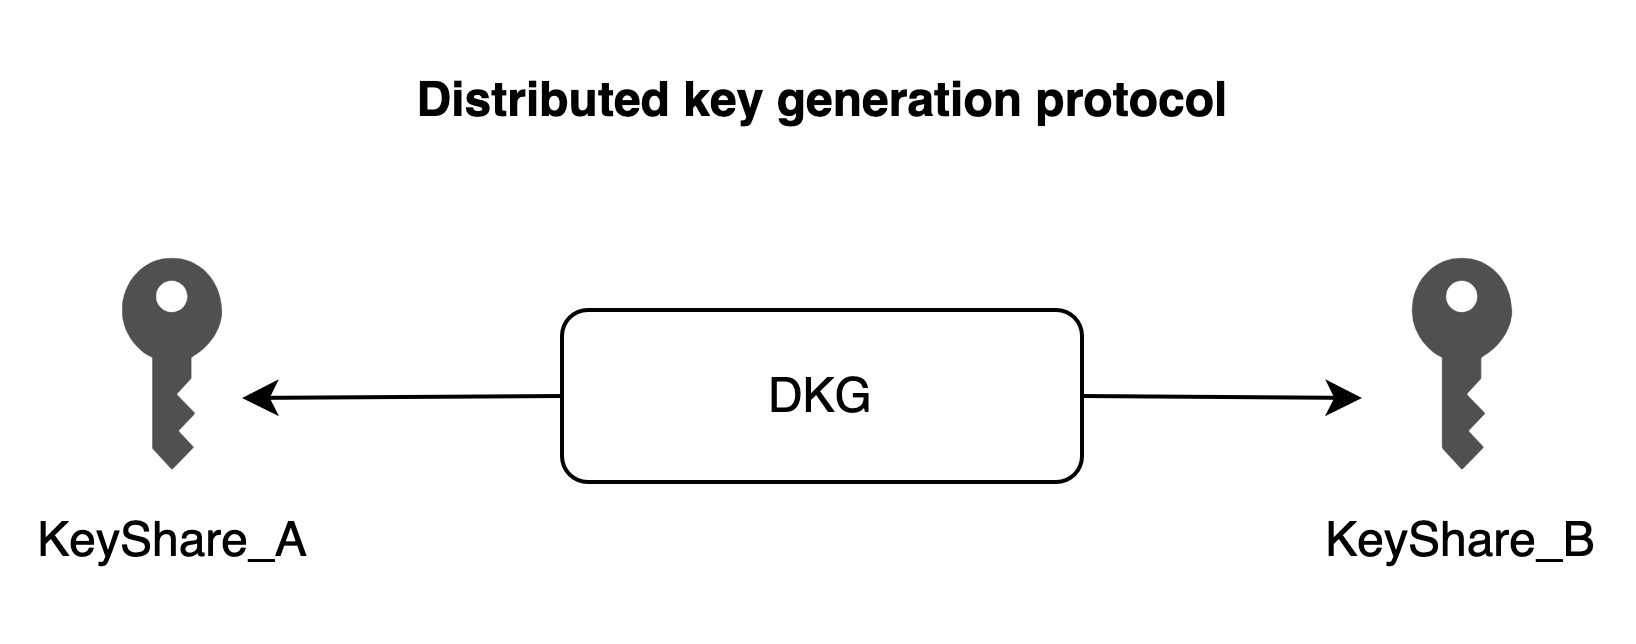
Nói chung, khi quản lý ví thông qua MPC, cần phải tạo các đoạn khóa riêng theo cách phân tán. Ví dụ: 2/2 bên tạo các đoạn khóa riêng tương ứng KeyShare_A và KeyShare_B và địa chỉ ví tương ứng là Địa chỉ 2 .
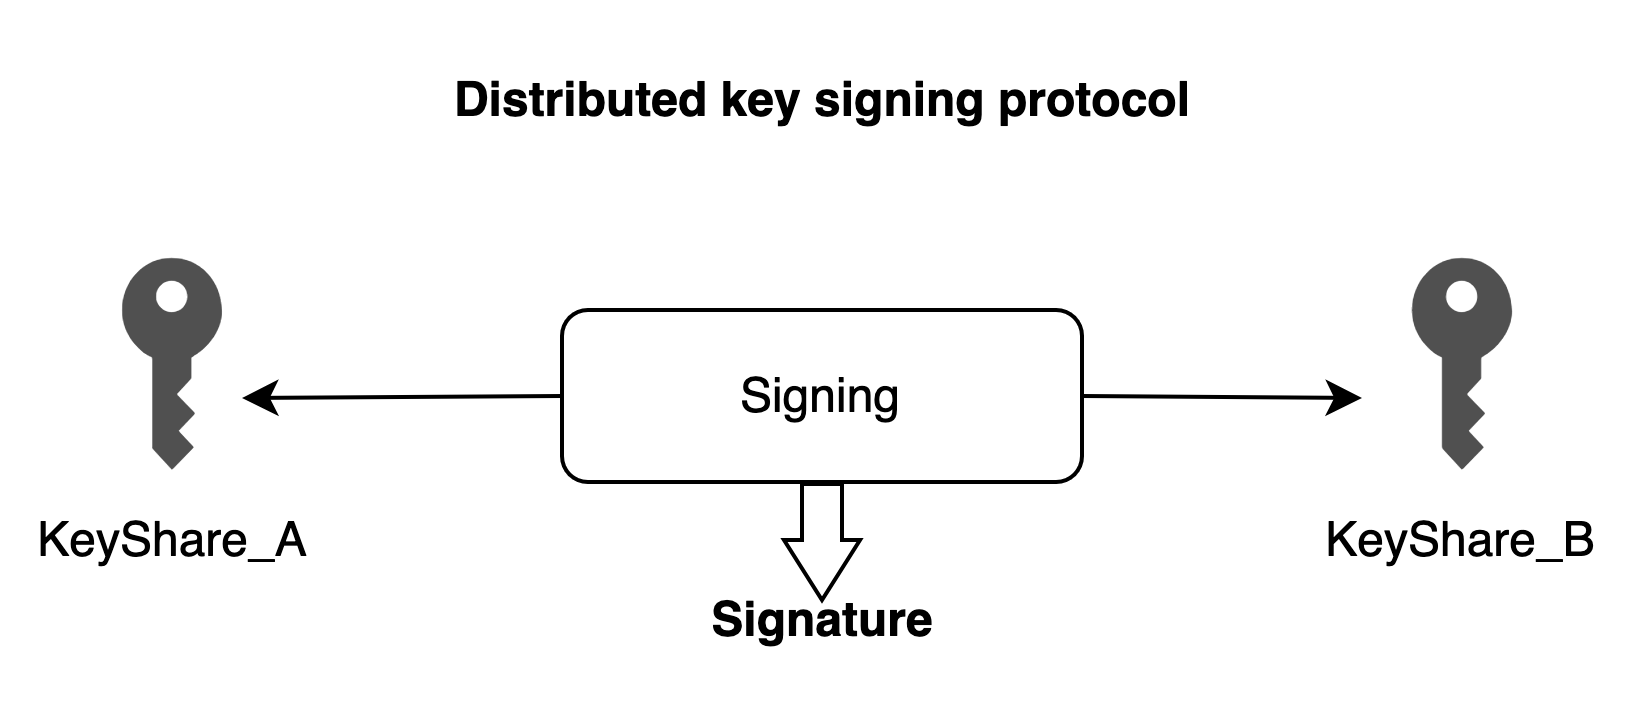
Sử dụng chữ ký được phân phối khi chuyển tiền, sử dụng KeyShare_A và KeyShare_B để thực hiện các thỏa thuận chữ ký và ủy quyền chuyển ví.
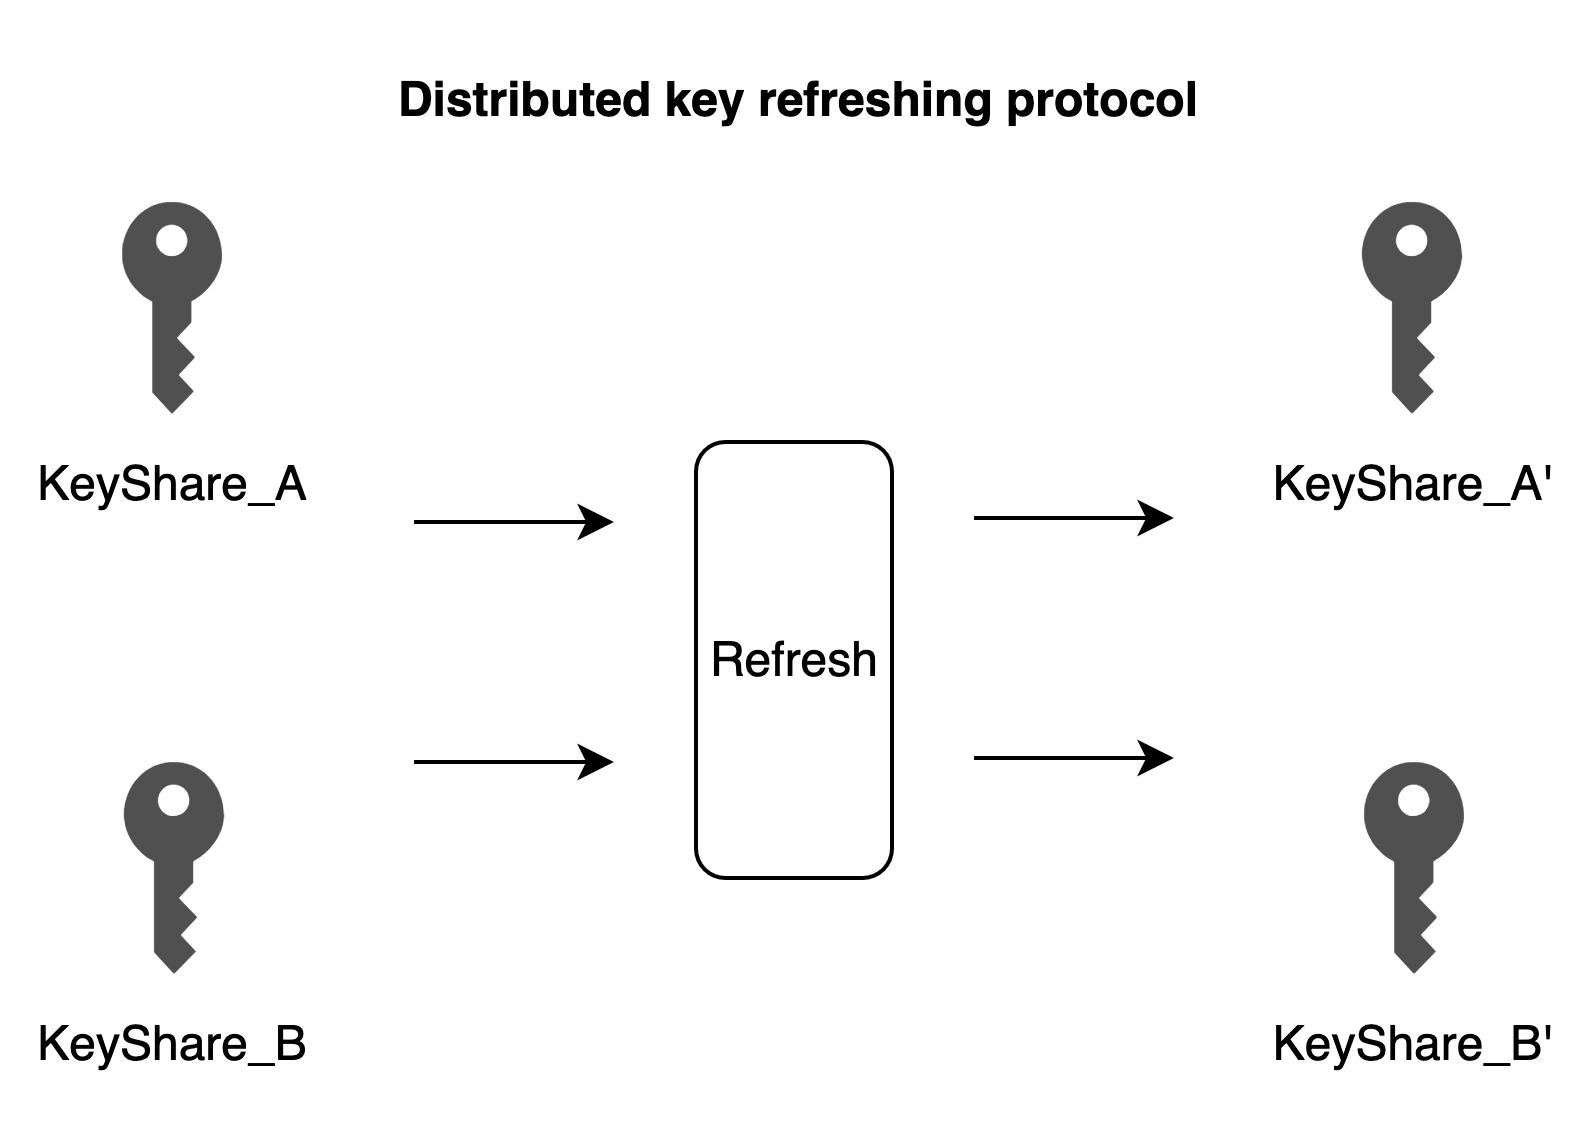
Làm mới các phân đoạn khóa riêng tư đề cập đến việc giữ nguyên địa chỉ ví Địa chỉ 2, sau khi nhóm phân đoạn khóa riêng tư KeyShare_A và KeyShare_B này trải qua giao thức làm mới phân tán, hai bên giữ các phân đoạn khóa riêng tư có thể nhận được một phân đoạn khóa riêng tương ứng. các phân đoạn KeyShare_A' và KeyShare_B' cũng như KeyShare_A' và KeyShare_B' có thể được sử dụng để ủy quyền chuyển ví sau này. Nhưng KeyShare_A và KeyShare_B vẫn có thể được sử dụng.
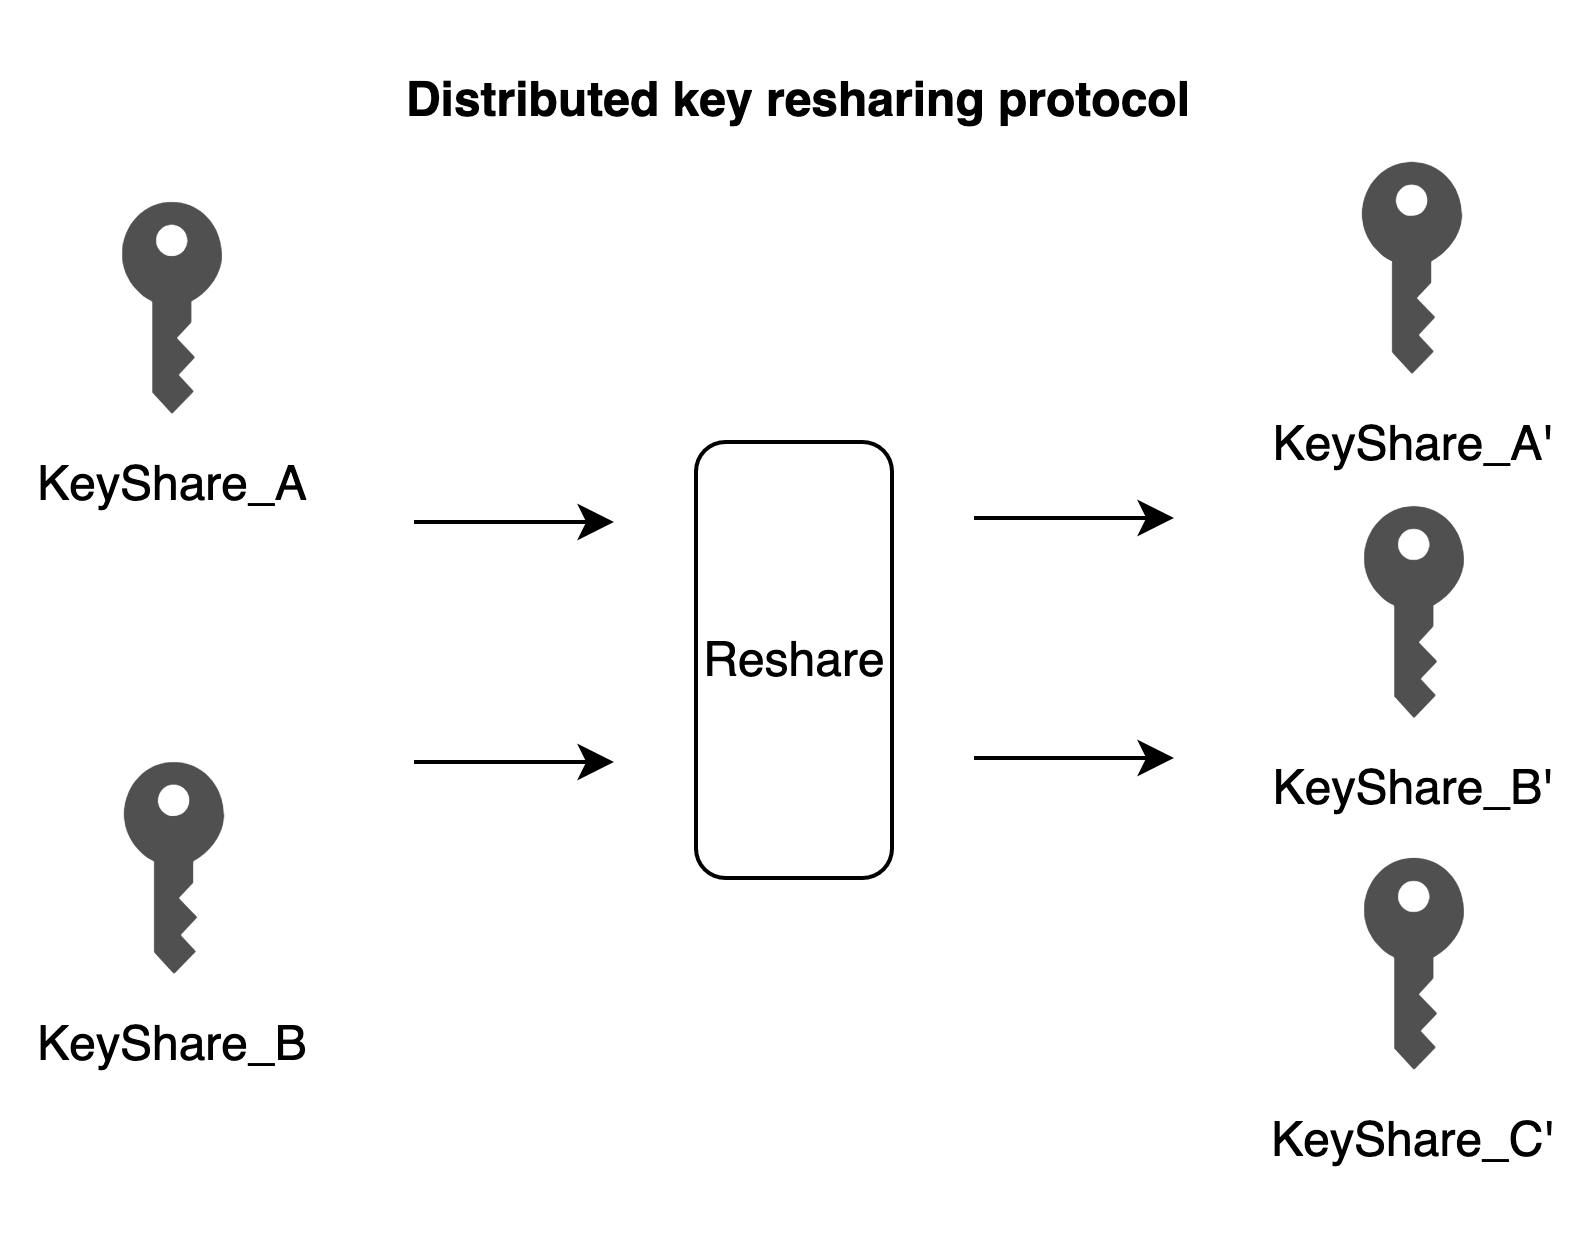
Phân chia lại khóa riêng tư (chia sẻ lại) tương tự như làm mới và điểm khác biệt so với làm mới là việc phân chia lại có thể sửa đổi ngưỡng, chẳng hạn như một tập hợp các phân đoạn khóa riêng KeyShare_A và KeyShare_B tương ứng với 2/2 sau khi thực hiện phân chia lại giao thức , ngưỡng được thay đổi thành 3/3 và hai bên và bên mới tham gia sẽ nhận được một bộ phân đoạn khóa riêng mới lần lượt là KeyShare_A', KeyShare_B' và KeyShare_C'. Đối với một bộ phân đoạn khóa riêng tư mới, cần có ba phân đoạn khóa riêng. Chữ ký chỉ có thể được ký khi giao thức chữ ký phân tán được thực thi cùng nhau. Nhưng KeyShare_A và KeyShare_B vẫn có thể sử dụng được theo ngưỡng 2/2.
Điều đáng nói là trong bốn quy trình trên, khóa riêng ban đầu đằng sau nó chỉ tồn tại theo nghĩa toán học và chưa thực sự xuất hiện trong tất cả các quy trình và mỗi bên không thể lấy được các đoạn khóa riêng của bên kia.
(3) Trong trường hợp nào ví MPC không thể thu hồi khóa
Trước hết, cần phải làm rõ rằng giao thức mã hóa MPC và ví MPC là hai khái niệm. Ví MPC xây dựng một ví bằng cách thiết kế cơ chế quản lý ngưỡng và phân phối đoạn khóa + giao thức mã hóa MPC. Ví hợp đồng thông minh có thể hiểu là sử dụng hợp đồng thông minh có thể lập trình để thiết kế cơ chế quản lý khóa riêng + thuật toán chữ ký để xây dựng ví. Hơn nữa, thuật toán chữ ký được hợp đồng thông minh sử dụng có thể là thuật toán chữ ký khóa riêng tư hoặc thuật toán chữ ký ngưỡng dựa trên MPC.
Đối với giao thức MPC-TSS, do đặc điểm của mật mã, như đã giải thích ở câu hỏi thứ hai, vấn đề phân chia lại và làm mới, sau khi phân chia lại và làm mới, các đoạn khóa riêng ban đầu KeyShare_A và KeyShare_B vẫn còn tồn tại, ở cấp độ giao thức MPC ,Mỗi bộ phân đoạn khóa riêng không thể bị thu hồi; Điều này tương tự như phương thức xác minh ví hợp đồng thông minh được chuyển từ khóa riêng SK_A và SK_B sang khóa riêng SK_C và SK_D trong câu hỏi đầu tiên,Khóa riêng mật mã SK_A và SK_B vẫn có sẵn và không thể thu hồi được.
Vậy trong trường hợp nào ví MPC không thể thu hồi được key? Ví dụ: ngưỡng của thiết kế ví MPC là 2/2 và phương thức quản lý được quản lý bởi người dùng A và người dùng B, những người lần lượt nắm giữ KeyShare_A và KeyShare_B. Nếu bạn muốn thay đổi quyền quản lý của ví này, người dùng C và người dùng D sẽ nhận KeyShare_A' và KeyShare_B' thông qua giao thức làm mới/phân chia lại MPC. Trong khi làm mới và phân chia lại, người dùng C và người dùng D có thể quản lý ví,Nhưng từ góc độ sử dụng ví, người dùng A và người dùng B, với tư cách là người nắm giữ phân đoạn trước đây, vẫn có thể quản lý ví, nghĩa là loại ví MPC này không thể thu hồi khóa.
(4) Trong trường hợp nào ví MPC có thể thu hồi khóa
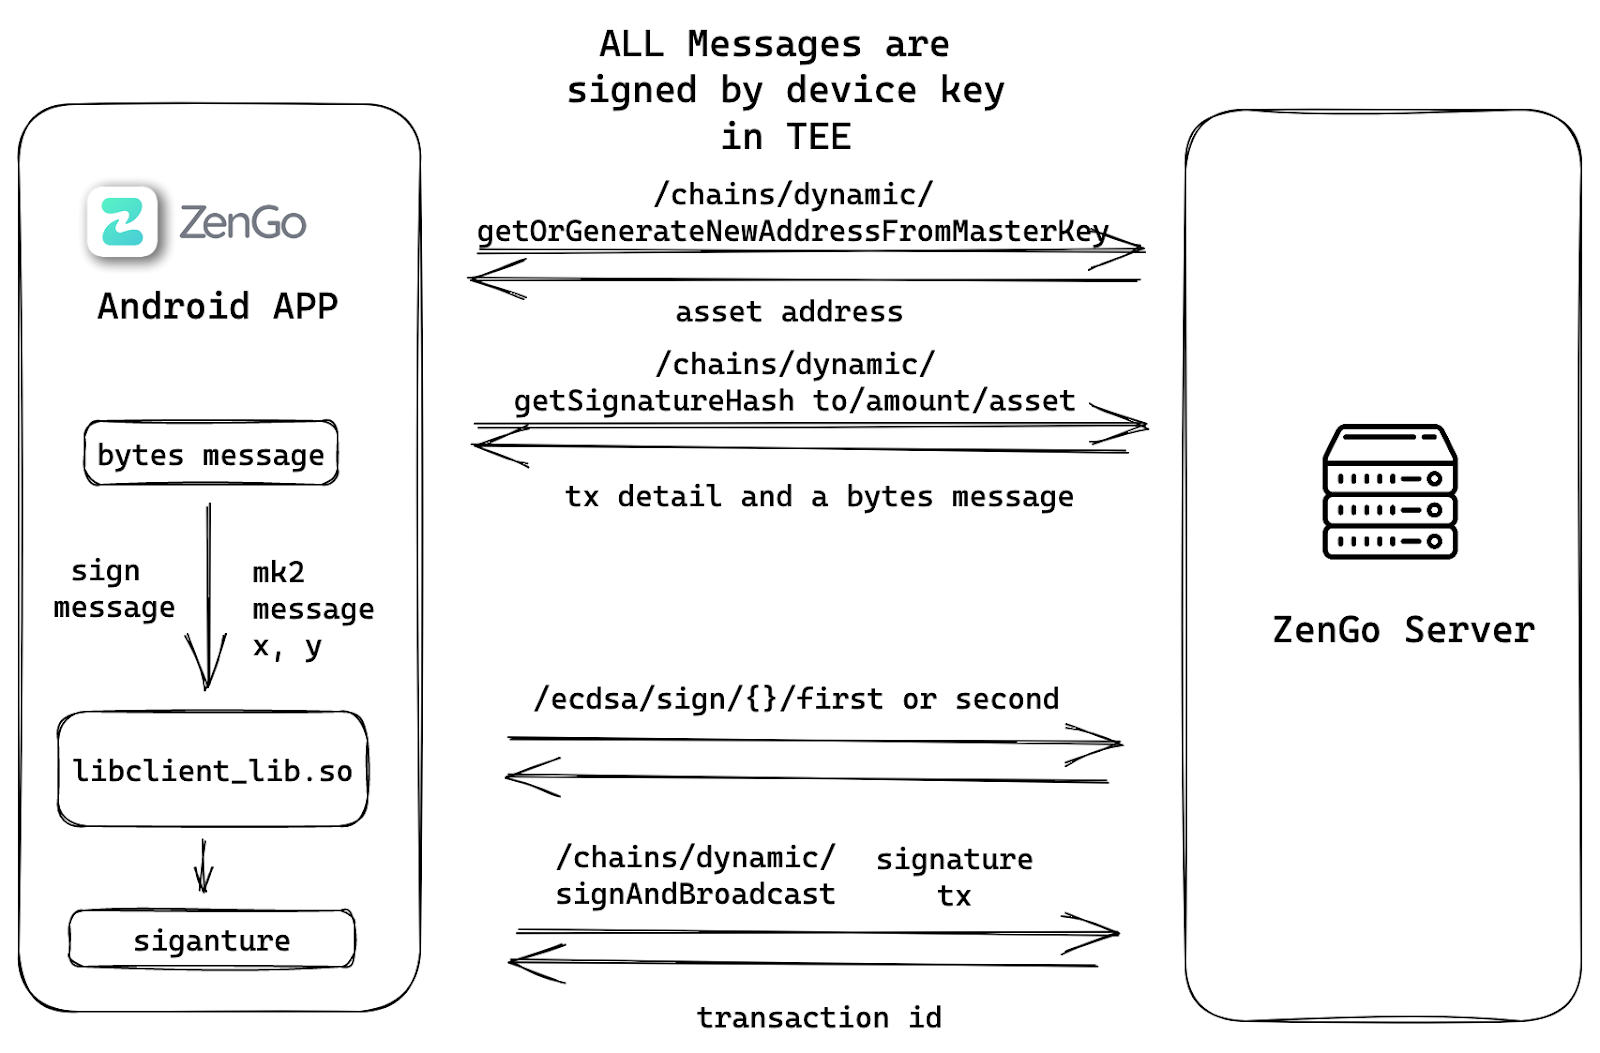
Lấy ví cá nhân Zengo làm ví dụ, ngưỡng chữ ký cơ bản là 2/2, người dùng giữ phân đoạn khóa riêng KeyShare_A và Zengo giữ phân đoạn khóa riêng KeyShare_B. Về lý thuyết, nếu khách hàng nghi ngờ rằng phân đoạn khóa riêng KeyShare_A của mình đã bị đánh cắp, với lý do giữ nguyên địa chỉ ví, thì người dùng có thể yêu cầu làm mới khóa bằng Zengo và cả hai bên sẽ nhận được KeyShare_A' và KeyShare_B' tương ứng, và quá trình làm mới thành công Sau khi Zengo xóa KeyShare_B về mặt vật lý và từ chối sử dụng KeyShare_B để tiếp tục tham gia vào các chữ ký tiếp theo, chỉ KeyShare_B' được sử dụng và người dùng sử dụng KeyShare_A'.Từ góc độ sử dụng ví, vì KeyShare_A và KeyShare_B' không thể tính toán chữ ký chính xác nên KeyShare_A bị kẻ tấn công đánh cắp đã bị thu hồi tại thời điểm này.
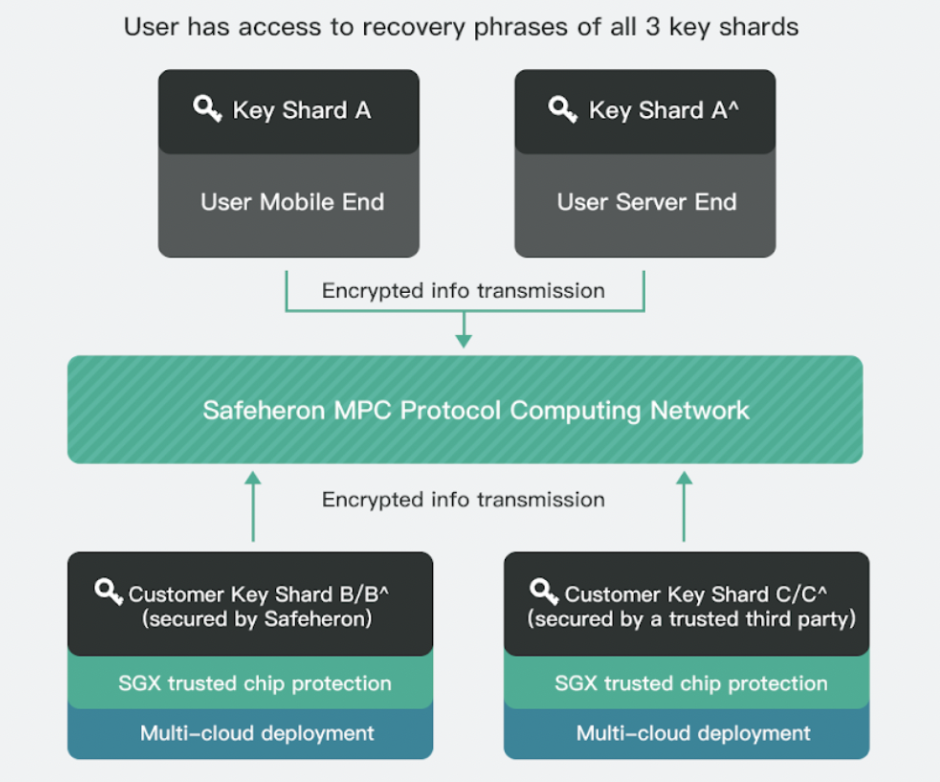
Lấy ví cấp doanh nghiệp Safeheron làm ví dụ, ngưỡng chữ ký cơ bản là 3/3. Khi thành viên 1 tham gia chữ ký, việc phân phối các đoạn khóa riêng là KeyShare_A trong thiết bị di động cục bộ của thành viên, KeyShare_B trong môi trường điện toán đáng tin cậy của Đám mây Safeheron, KeyShare_C của đám mây bên thứ ba đáng tin cậy trong môi trường điện toán đáng tin cậy. Khi thành viên 1 nghi ngờ rằng phân đoạn khóa riêng KeyShare_A của mình đã bị đánh cắp, thành viên 1 có thể yêu cầu làm mới khóa bằng đám mây với tiền đề là giữ nguyên địa chỉ ví, tương tự như kịch bản Zengo, sau khi làm mới thành công, mỗi bên ba bên nhận các phân đoạn khóa riêng mới KeyShare_A', KeyShare_B' và KeyShare_C', đồng thời xóa vật lý KeyShare_B và KeyShare_C trong môi trường thực thi đáng tin cậy trên đám mây,Tại thời điểm này, KeyShare_A bị thu hồi từ góc độ sử dụng ví.
Nếu doanh nghiệp cần thay thế thành viên 1 bằng thành viên 2 để cùng quản lý tài sản trong quá trình quản lý, môi trường thực thi tin cậy trên đám mây sẽ xóa hai đoạn khóa riêng KeyShare_B và KeyShare_C tương ứng với thành viên 1 và thêm thành viên 2 sau khi người tạo nhóm Kích hoạt một bộ phân đoạn khóa riêng mới KeyShare_A 2 , KeyShare_B 2 và KeyShare_C 2 cho thành viên 2. Phương thức phân phối khóa riêng của thành viên 2 giống như của thành viên 1.Tóm tắt
Tóm tắt
Sau khi phân loại những điểm gây tranh cãi trong cuộc thảo luận này, chúng ta có thể dễ dàng hiểu được câu trả lời của Vitalik. Theo tôiTrong tình huống được đề cập ở câu hỏi thứ ba ở trên, quan điểm của Vitalik là đúng, nhưng câu trả lời của Vitalik chỉ mang tính cục bộ.Theo như câu trả lời, không phải tất cả các ví MPC đều có thể được sử dụng mà không cần thu hồi khóa và các sơ đồ ví MPC khác nhau cũng khác nhau. Ví MPC và ví hợp đồng thông minh có những điểm nhấn khác nhau trong việc giải quyết vấn đề. Ví MPC thiên về giải quyết các vấn đề quản lý bảo mật tài sản đa chuỗi, đa chữ ký.
Hơn nữa, ví MPC và ví hợp đồng thông minh không đối kháng nhau. Bằng cách kết hợp các ưu điểm của MPC ngoài chuỗi và ví hợp đồng thông minh trên chuỗi, người ta tin rằng nhiều sản phẩm và giải pháp hợp đồng thông minh MPC + đổi mới sẽ xuất hiện trong tương lai.





