


เมื่อบัญชี "สามารถเขียนโปรแกรมได้": จาก EIP-7702, ERC-4337 สู่ Native AA — ความยับยั้งชั่งใจและการแลกเปลี่ยน


- ประเด็นหลัก: Account Abstraction ผลักดันบัญชี Ethereum จากโมเดลคีย์ส่วนตัวแบบคงที่สู่ระบบที่สามารถเขียนโปรแกรมได้ แต่เบื้องหลังความสะดวกคือการอ่อนแอลงของความแน่นอนด้านความปลอดภัย วอลเล็ตจำเป็นต้องชั่งน้ำหนักอย่างรอบคอบระหว่างนวัตกรรมฟีเจอร์กับความปลอดภัยของสินทรัพย์ผู้ใช้ และ Native Account Abstraction (Native AA) อาจเป็นทิศทางที่ดีกว่าในระยะยาว
- องค์ประกอบสำคัญ:
- EIP-7702 อนุญาตให้ EOA มอบหมายให้สัญญาอัจฉริยะดำเนินการ การอนุญาตเพียงครั้งเดียวอาจเปลี่ยนขอบเขตพฤติกรรมทั้งหมดของบัญชี และความเสี่ยงสามารถลุกลามจากธุรกรรมเดียวไปยังสินทรัพย์ทั้งหมด
- ERC-4337 แยกการตรวจสอบ การดำเนินการ และการชำระค่า Gas ออกเป็นหลายโมดูล ห่วงโซ่ขององค์ประกอบมีความซับซ้อน และวอลเล็ตต้องแบกรับต้นทุนที่สูงขึ้นในการรองรับ การบำรุงรักษา และการตรวจสอบความปลอดภัย
- แม้ EOA แบบดั้งเดิมจะประสบการณ์การใช้งานเทอะทะ แต่ความสัมพันธ์ในการควบคุมบัญชีและกฎการตรวจสอบค่อนข้างแน่นอน และผลประโยชน์ด้านความปลอดภัยนี้ถูกประเมินต่ำเกินไปมาเป็นเวลานาน
- imToken เลือกที่จะเฝ้าดู EIP-7702 อย่างระมัดระวัง หยุดลงทุนเพิ่มเติมในการทำให้ ERC-4337 เป็นผลิตภัณฑ์ และหันไปวิจัย Native AA
- Ethereum Foundation ได้จัดให้ Native AA เป็นทิศทางหลักในหมวด "Improve UX" โดย EIP-8141 (Frame Transactions) เป็นข้อเสนอที่เป็นตัวแทน ซึ่งปัจจุบันยังอยู่ในขั้น Draft
- เป้าหมายของ Native AA คือการลดการพึ่งพาโครงสร้างพื้นฐานรอบนอก เช่น Bundler และ Relayer เพื่อลดค่าใช้จ่าย Gas เพิ่มเติมและความซับซ้อนของสถาปัตยกรรม
หากมองย้อนไปในทศวรรษที่ผ่านมา บทบาทหลักที่สุดของกระเป๋าเงินคริปโตคือการจัดการกุญแจส่วนตัว การลงนามธุรกรรม และการแสดงสินทรัพย์ แต่ต่อไปนี้ กระเป๋าเงินอาจต้องรับผิดชอบมากกว่านั้น
ผู้ใช้不希望ต้องจ่าย Gas แยกสำหรับแต่ละธุรกรรมอีกต่อไป ต้องการให้การลงนามครั้งเดียวสามารถทำหลายขั้นตอนได้ ต้องการใช้ stablecoin ในการจ่ายค่าธรรมเนียม และ дажеต้องการ摆脱การพึ่งพากุญแจส่วนตัวเพียงดอกเดียวอย่างสมบูรณ์ ผ่านการกู้คืนทางสังคม คีย์เซสชัน และการจัดการสิทธิ์ที่ยืดหยุ่น
เบื้องหลังความต้องการเหล่านี้ ชี้ไปยังทิศทางเทคโนโลยีเดียวกัน นั่นคือ Account Abstraction (AA)
ด้วยการพัฒนาของโซลูชันอย่าง EIP-7702 และ ERC-4337 บัญชี Ethereum กำลังเปลี่ยนจากโมเดลการดำเนินธุรกรรมที่ค่อนข้างตายตัวในอดีต ไปสู่ระบบบัญชีที่ยืดหยุ่นและตั้งโปรแกรมได้มากขึ้น
แต่ปัญหาก็ตามมา
เมื่อบัญชีหนึ่งไม่เพียงสามารถรับสินทรัพย์และลงนามธุรกรรมได้ แต่ยังสามารถดำเนินลอจิกสัญญาอัจฉริยะที่ซับซ้อน จัดการสิทธิ์ในระดับต่างๆ และแม้แต่ให้บุคคลที่สามจ่าย Gas แทนได้ ผู้ใช้กำลังได้รับความสามารถในการควบคุมมากขึ้น หรือกำลังนำความเสี่ยงด้านความปลอดภัยที่ตนเองไม่เข้าใจเข้ามามากขึ้น?
1. จาก EOA สู่ AA: ทำไมบัญชี Ethereum ต้องกลายเป็น "ตั้งโปรแกรมได้"?
เพื่อเข้าใจ Account Abstraction ต้องกลับไปที่โมเดลบัญชีพื้นฐานที่สุดของ Ethereum ก่อน
เป็นเวลานาน ผู้ใช้ทั่วไปใช้ EOA (Externally Owned Account) เป็นหลัก ซึ่งควบคุมด้วยกุญแจส่วนตัว ผู้ใช้ลงนามธุรกรรมผ่านกุญแจส่วนตัว โครงสร้างบัญชีโดยรวมเรียบง่าย ความสัมพันธ์ของสิทธิ์ชัดเจน และเส้นทางการดำเนินธุรกรรมก็เข้าใจได้ค่อนข้างง่าย
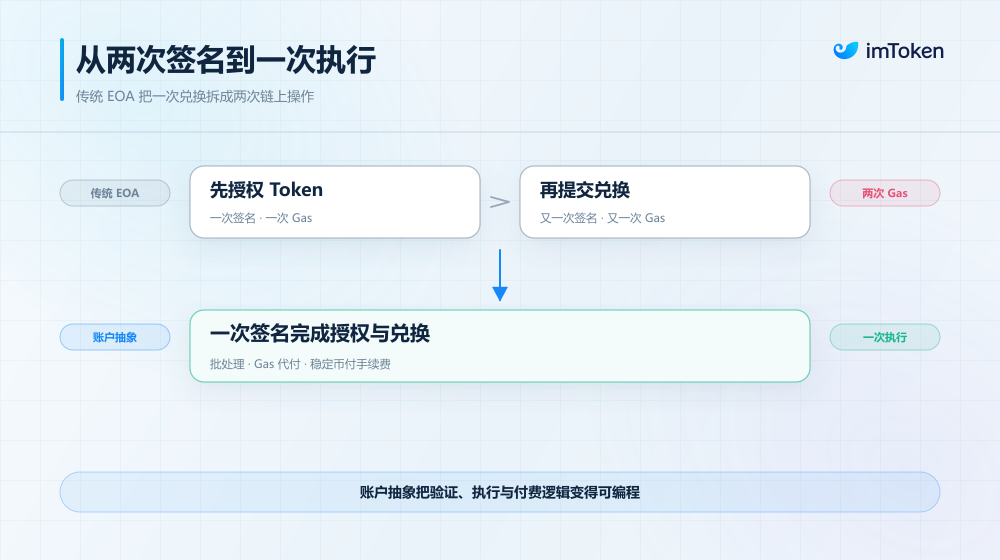
แต่การออกแบบนี้ก็มีข้อจำกัดด้านประสบการณ์เช่นกัน
ตัวอย่างเช่น หากผู้ใช้ต้องการแลกเปลี่ยนโทเคนบน Uniswap มักต้องอนุมัติ ERC-20 Token ก่อน แล้วจึงส่งธุรกรรมแลกเปลี่ยน ซึ่งหมายถึงการดำเนินการบนเชนสองครั้งแยกกัน การลงนามสองครั้ง และการจ่าย Gas สองครั้ง
หากผู้ใช้ต้องการใช้ USDT จ่าย Gas หรือให้แอปพลิเคชันรับผิดชอบค่าธรรมเนียมธุรกรรมแทน EOA แบบดั้งเดิมก็ไม่สามารถทำสิ่งเหล่านี้ได้โดยตรงผ่านลอจิกการตรวจสอบของบัญชีเอง
ที่สำคัญกว่านั้น การถือกุญแจส่วนตัวหมายถึงการถือสิทธิ์ควบคุมบัญชีทั้งหมดโดยพื้นฐาน ผู้ใช้ยากที่จะตั้งวงเงินการใช้จ่ายรายวัน จำกัดสิทธิ์ของแอปพลิเคชัน หรือกำหนดกฎการลงนามที่แตกต่างกันสำหรับสถานการณ์การใช้งานต่างๆ ได้โดยตรงในระดับบัญชี
สิ่งที่ AA พยายามเปลี่ยนแปลงคือข้อจำกัดเหล่านี้เอง
แนวคิดหลักของมันคือการทำให้ลอจิกการตรวจสอบ การดำเนินการ และการชำระค่าธรรมเนียมของบัญชีสามารถตั้งโปรแกรมได้ ทำให้ผู้ใช้ไม่ต้องพึ่งพากฎการลงนามด้วยกุญแจส่วนตัวชุดเดียวที่ตายตัวอีกต่อไป แต่สามารถกำหนดได้ตามความต้องการว่าบัญชีจะตรวจสอบตัวตน ดำเนินการ และชำระค่าธรรมเนียมอย่างไร (อ่านเพิ่มเติม ""ภาษีบัญชี" 3.35 พันล้านดอลลาร์: เมื่อ EOA กลายเป็นต้นทุนเชิงระบบ AA จะนำอะไรมาสู่ Web3?")
กล่าวโดยสรุป คุณค่าที่ใหญ่ที่สุดของ Account Abstraction คือการทำให้กระเป๋าเงินสามารถดำเนินการที่ยากจะทำได้ในอดีต แต่จากมุมมองด้านความปลอดภัย ปัญหาก็ปรากฏขึ้นที่นี่เช่นกัน
ท้ายที่สุด ในอดีตผู้ใช้เพียงต้องสนใจว่าตนกำลังลงนามธุรกรรมที่ถูกต้องหรือไม่ และการลงนามถูกนำไปใช้ในทางที่ผิดหรือไม่ แต่ในระบบบัญชีอัจฉริยะ การอนุมัติที่ดูเหมือนธรรมดาครั้งหนึ่งอาจเกี่ยวข้องกับโค้ดการดำเนินการของบัญชี โมดูลสิทธิ์ บริการชำระเงินของบุคคลที่สาม และการทำงานร่วมกันระหว่างบทบาทต่างๆ หลายบทบาท
สิ่งที่ผู้ใช้เห็นอาจเป็นเพียงการยืนยันครั้งเดียว แต่สิ่งที่เกิดขึ้นจริงอาจเป็นการเปลี่ยนแปลงลอจิกการควบคุมบัญชีทั้งหมด
จากมุมมองวิภาษวิธีนี้ บัญชี EOA แบบดั้งเดิมดูเทอะทะในด้านประสบการณ์จริง แต่เป็นเวลานานที่มันมอบผลประโยชน์ด้านความปลอดภัยที่ถูกประเมินต่ำเกินไปให้กับโลกคริปโตทั้งหมด นั่นคือความแน่นอนเชิงสัมพัทธ์ของความสัมพันธ์การควบคุมบัญชีและกฎการตรวจสอบ
ผู้ใช้ถือกุญแจส่วนตัวและลงนามอนุมัติธุรกรรมโดยตรง แม้ว่าความเสี่ยงจากการรั่วไหลของกุญแจส่วนตัว การอนุมัติที่เป็นอันตราย และฟิชชิงจะยังคงมีอยู่ แต่บัญชีเองไม่จำเป็นต้องโหลดลอจิกสัญญาอัจฉริยะที่ซับซ้อนเพื่อตัดสินการตรวจสอบและการดำเนินการของแต่ละธุรกรรม
ในทางกลับกัน AA ทำลายโครงสร้างเดี่ยวนี้
2. อีกด้านของความสะดวกของ AA: เมื่อบัญชีสูญเสีย "ความแน่นอน"
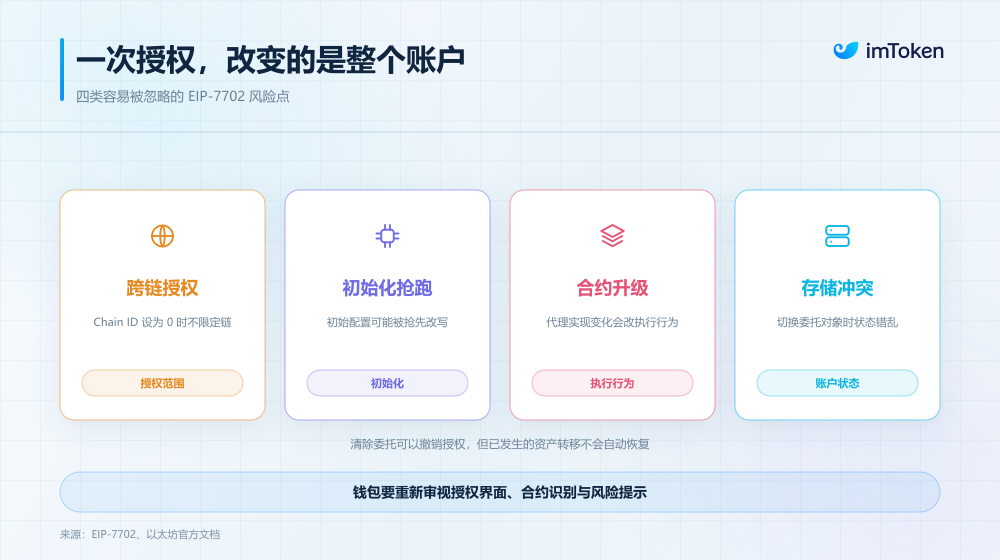
เมื่อบัญชีมีความสามารถในการตั้งโปรแกรมและการดำเนินการแบบกลุ่มที่แข็งแกร่งขึ้น สิ่งที่ผู้ใช้อาจลงนามผิดอาจไม่ใช่เพียงการอนุมัติโทเคนบางตัวเท่านั้น แต่ยังอาจเกี่ยวข้องกับการมอบหมายบัญชี โมดูลการดำเนินการ และสิทธิ์การดำเนินการที่กว้างขึ้น เมื่อสิทธิ์เหล่านี้ขาดขอบเขตที่ชัดเจน ความเสี่ยงก็จะลุกลามจากธุรกรรมเดียวไปสู่บัญชีทั้งหมดอย่างรวดเร็ว
นี่คือเหตุผลว่าทำไมภายใต้เส้นทาง AA แม้ว่า EIP-7702 และ ERC-4337 ต่างก็ปรับปรุงประสบการณ์บัญชี แต่ความเสี่ยงที่เปิดเผยในระดับความปลอดภัยของกระเป๋าเงินกลับแตกต่างกันอย่างสิ้นเชิง ต้องชี้แจงว่า ทั้งสองไม่ใช่โซลูชันที่ขัดแย้งกันโดยสิ้นเชิง อย่างหลังได้รวมการสนับสนุนความเข้ากันได้กับอย่างแรกไว้แล้ว การแยกDiscussทั้งสองที่นี่มีจุดประสงค์หลักเพื่อทำความเข้าใจวิธีการนำบัญชีไปใช้ที่เป็นแบบฉบับของแต่ละวิธี และความท้าทายที่แตกต่างกันซึ่งเผชิญในระดับความปลอดภัยของผลิตภัณฑ์
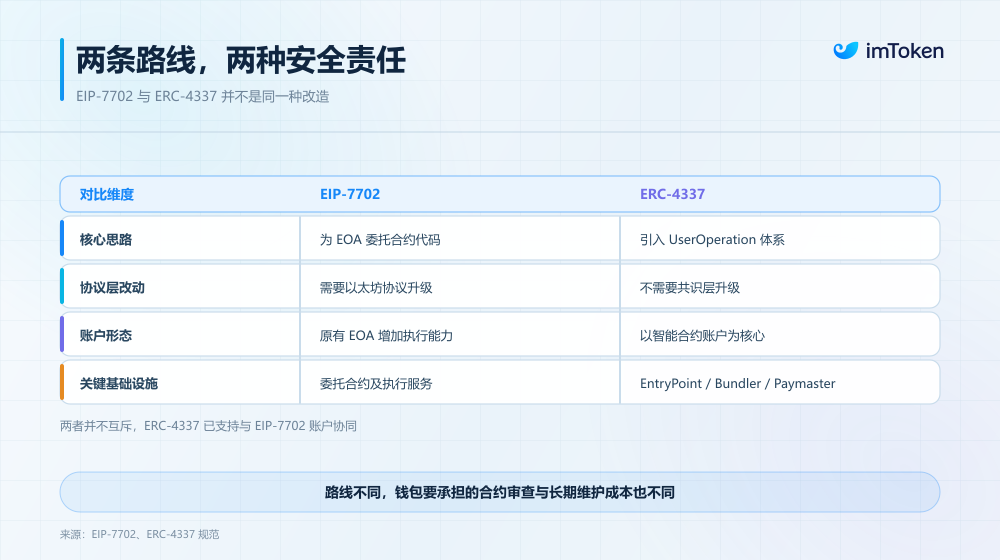
1. EIP-7702: การอนุมัติครั้งเดียวอาจเปลี่ยนขอบเขตพฤติกรรมทั้งหมดของบัญชี
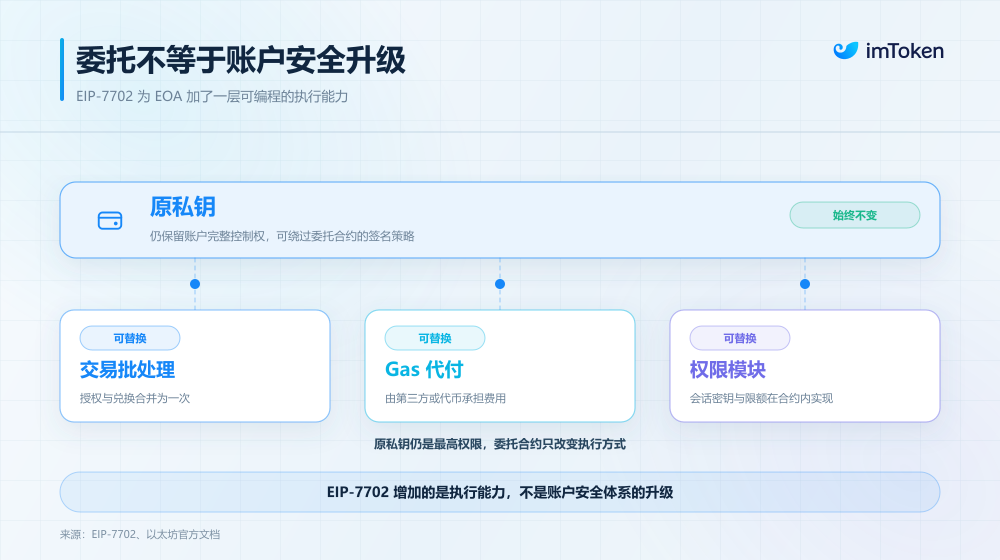
ประเด็นด้านความปลอดภัยที่น่ากังวลที่สุดของ EIP-7702 คือการมอบหมายบัญชี (Delegation)
ด้วยการลงนามข้อความอนุมัติ EOA ที่มีกฎตายตัวสามารถมอบหมายตัวเองให้กับที่อยู่สัญญาอัจฉริยะที่ déployé แล้ว และทำงานตามโค้ดของสัญญานั้นโดยตรง
สัญญาที่ผ่านการตรวจสอบอย่างเพียงพอและมีสิทธิ์ที่เข้มงวดสามารถให้ความสามารถในการทำธุรกรรมแบบกลุ่ม การจ่าย Gas แทน แก่บัญชีที่มีอยู่เดิมได้ในต้นทุนต่ำ แต่เมื่อมอบหมายให้กับสัญญาที่เป็นอันตรายหรือสัญญาที่มีช่องโหว่ร้ายแรง ความเสี่ยงจะทะลุตรงไปยังสินทรัพย์ของบัญชี
สิ่งนี้แตกต่างอย่างชัดเจนจากการโต้ตอบกับ DApp ทั่วไป การลงนามอนุมัติที่เป็นอันตรายผิดพลาดในแอปพลิเคชัน DeFi ความเสี่ยงมักตกอยู่ในขอบเขตสิทธิ์ที่กำหนดโดยโทเคนเฉพาะ วงเงินอนุมัติ และสัญญาเป้าหมายก่อน แต่หากผู้ใช้อนุมัติวงเงินไม่จำกัด ความเสียหายก็อาจร้ายแรงมากเช่นกัน
แต่ในสถานการณ์การมอบหมายของ EIP-7702 โค้ดที่ได้รับอนุญาตทำงานโดยตรงในบริบทของบัญชี หากโค้ดที่มอบหมายมีความสามารถในการโอนสินทรัพย์หรือเรียกใช้สัญญาโดยไม่มีข้อจำกัด ความเสี่ยงอาจขยายจากการอนุมัติโทเคนเฉพาะไปสู่บัญชีทั้งหมด ส่งผลกระทบต่อ ETH สินทรัพย์ ERC-20 ต่างๆ และการดำเนินการธุรกรรมในภายหลัง
อย่างไรก็ตาม EIP-7702 ไม่ได้剥夺สิทธิ์ควบคุม EOA ของกุญแจส่วนตัวดั้งเดิม แม้ผู้ใช้จะมอบหมายบัญชีให้กับสัญญาที่มีลอจิก multisig กุญแจส่วนตัวดั้งเดิมก็ยังสามารถควบคุมบัญชีได้โดยตรง ข้ามกลยุทธ์การลงนามบางส่วนที่กำหนดโดยสัญญาที่มอบหมาย
กล่าวอีกนัยหนึ่ง การเพิ่มความสามารถในการดำเนินการสัญญาอัจฉริยะให้กับ EOA ไม่เท่ากับการกระชับข้อจำกัดสิทธิ์ของกุญแจส่วนตัวระดับล่างโดยอัตโนมัติ เช่นเดียวกัน แม้ผู้ใช้สามารถยกเลิกการมอบหมายได้โดยการอนุมัติที่อยู่ว่างใหม่ แต่การเพิกถอนไม่สามารถย้อนกลับการโอนสินทรัพย์และการเปลี่ยนแปลงสถานะบนเชนที่เกิดขึ้นแล้วได้
สิ่งนี้กำหนดว่ากระเป๋าเงินไม่สามารถมอง EIP-7702 เป็นเพียงวิธีการลงนามรูปแบบใหม่ได้อย่างง่ายๆ ต้องสร้างสายการป้องกันด้านความปลอดภัยทั้งชุดใหม่รอบๆ อินเทอร์เฟซการอนุมัติ การระบุสัญญา การแสดงสิทธิ์ การเพิกถอนการมอบหมาย และการแจ้งเตือนการควบคุมความเสี่ยง
2. ERC-4337: ความเสี่ยงไม่ได้อยู่ที่สัญญาบัญชีเท่านั้น
แตกต่างจากการปรับเปลี่ยน EOA ที่มีอยู่เดิม ERC-4337 แยกการตรวจสอบบัญชี การดำเนินธุรกรรม และการชำระ Gas ออกเป็นโมดูลอิสระ ให้พื้นที่นักพัฒนาในการผสมผสานอย่างยืดหยุ่น แต่ก็ทำให้กระเป๋าเงินแบกรับต้นทุนการจัดการคอมโพเนนต์ที่ซับซ้อนมากขึ้น
UserOperation หนึ่งรายการตั้งแต่สร้างจนถึงบนเชน มักต้องผ่านห่วงโซ่การทำงานร่วมกันทั้งสาย: กระเป๋าเงินสร้าง operation และลงนามเสร็จ → Bundler รับ UserOperation และตรวจสอบนอกเชนผ่านลอจิกการตรวจสอบจำลองของ EntryPoint → Bundler รวบรวม operation ที่ผ่านการตรวจสอบ ส่งไปยัง EntryPoint บนเชน → EntryPoint ดำเนินการตรวจสอบลอจิกของบัญชีและผู้จ่ายอีกครั้ง และดำเนินการจริงหลังจากผ่าน
หากเกี่ยวข้องกับการจ่ายค่าธรรมเนียมแทน ยังต้องมี Paymaster เข้าร่วมในการตรวจสอบและการชำระค่าธรรมเนียม หากต้องสร้างบัญชีอัจฉริยะใหม่ อาจเกี่ยวข้องกับการ déploiement และการเริ่มต้นสัญญา Factory
เมื่อจำนวนคอมโพเนนต์เพิ่มขึ้นอย่างรวดเร็ว กระเป๋าเงินต้องเผชิญกับความท้าทายด้านความเข้ากันได้ ความน่าเชื่อถือในการทำงาน และการตรวจสอบความปลอดภัยที่ซับซ้อนขึ้นพร้อมกัน นอกจากนี้ เนื่องจากบัญชีอัจฉริยะไม่ใช่การเพิ่มสวิตช์ฟีเจอร์บน EOA ที่มีอยู่ การนำสัญญาไปใช้ วิธีการตรวจสอบการลงนาม การกำหนดค่าโมดูล เวอร์ชัน EntryPoint และสิ่งอำนวยความสะดวกประกอบ ล้วนส่งผลกระทบอย่างลึกซึ้งต่อเส้นทางการพัฒนในอนาคต
เมื่อ Ethereum ค่อยๆ ก้าวไปสู่ Native AA วิธีที่บัญชีที่มีอยู่เดิมจะเข้ากันได้กับโปรโตคอลใหม่ วิธีMigrationสิทธิ์เดิม และวิธีรักษาความต่อเนื่องของที่อยู่บัญชีและสินทรัพย์ ล้วนต้องพิจารณาล่วงหน้า
กล่าวโดยสรุป สำหรับกระเป๋าเงิน ต้นทุนจริงของการนำเทคโนโลยีหนึ่งมาใช้ในวันนี้ไม่เคยเป็นเพียงการพัฒนาและการเปิดตัว แต่คือการบำรุงรักษาและการรองรับอย่างต่อเนื่องในอีกหลายปีข้างหน้า
3. จาก Application-layer AA สู่ Native AA: ความยับยั้งชั่งใจและการแลกเปลี่ยนในเส้นทางเทคโนโลยี
หลังจากเห็นความซับซ้อนด้านความปลอดภัยและต้นทุนการบำรุงรักษาเบื้องหลังสองเส้นทางแล้ว คำตอบว่าผลิตภัณฑ์กระเป๋าเงินควรเลือกอย่างไรก็ค่อยๆ ชัดเจนขึ้น: การจะใช้เทคโนโลยีหนึ่งหรือไม่ ไม่สามารถดูเพียงว่ามันทำอะไรได้บ้าง แต่ต้องชั่งน้ำหนักความ成熟ของเทคโนโลยี เกณฑ์ความเข้าใจของผู้ใช้ และความยั่งยืนของสถาปัตยกรรมระยะยาว
ยกตัวอย่างการปฏิบัติของ imToken ด้าน Account Abstraction ทีมงานได้ทำการแลกเปลี่ยนอย่างชัดเจนหลังจากประเมินหลายเส้นทาง——คงท่าทีระมัดระวังและจับตามอง EIP-7702 ไปพร้อมกัน หยุดการลงทุนในการทำให้ ERC-4337 เป็นผลิตภัณฑ์เพิ่มเติม และค่อยๆ เปลี่ยน重心การวิจัยไปสู่ Ethereum Native Account Abstraction (Native AA)
ประการแรก สำหรับ EIP-7702 ความสามารถทางเทคนิคควรค่าแก่การยอมรับ แต่ไม่รีบร้อนที่จะทำให้เป็นผลิตภัณฑ์อย่างเต็มรูปแบบ
พูดตามความเป็นจริง EIP-7702 ที่เข้าสู่ Ethereum mainnet แล้วสามารถให้ความสามารถในการทำธุรกรรมแบบกลุ่ม การจ่าย Gas แทน แก่บัญชีแบบดั้งเดิม การออกแบบทางวิศวกรรมและการปรับปรุงประสบการณ์เป็นที่ประจักษ์
แต่ก่อนที่จะเปิดให้ผู้ใช้ทั่วไปจำนวนมากอย่างแท้จริง ยังมีเงื่อนไขหลักหลายประการที่ยังไม่成熟อย่างสมบูรณ์: ผู้ใช้สามารถเข้าใจความแตกต่างระหว่าง "การมอบหมายบัญชี" กับการลงนามปกติได้อย่าง intuitive หรือไม่? อุตสาหกรรมได้บรรลุฉันทามติที่น่าเชื่อถือเกี่ยวกับการตรวจสอบความปลอดภัยของสัญญาที่มอบหมาย มาตรฐานการแสดงสิทธิ์ และการกู้ภัยจากความผิดปกติแล้วหรือไม่?
คำถามเหล่านี้มีความสำคัญเป็นพิเศษในสถานการณ์ EIP-7702 หากผู้ใช้ทั่วไปไม่สามารถเข้าใจได้ชัดเจนว่าการอนุมัติที่ตนลงนามหมายถึงอะไร แม้เทคโนโลยีเองจะสามารถใช้กลยุทธ์ความปลอดภัยที่ซับซ้อนได้ ก็未必จะยกระดับความปลอดภัยของผู้ใช้ได้จริง
ดังนั้น imToken จึงเลือกท่าทีระมัดระวังและจับตามอง EIP-7702 ยังไม่รีบร้อนที่จะนำมาใช้ในระบบผลิตภัณฑ์อย่างเต็มรูปแบบ รอให้การนำไปใช้ กลไกการจัดการสิทธิ์ และการปฏิบัติในอุตสาหกรรมที่เกี่ยวข้องผ่านการทดสอบในระยะยาวมากขึ้น นี่ก็เพื่อหวังสร้างขอบเขตความปลอดภัยที่น่าเชื่อถือยิ่งขึ้นระหว่างความสามารถทางเทคนิคและความสามารถในการเข้าใจจริงของผู้ใช้
ในทางตรงกันข้าม ERC-4337 ได้พิสูจน์ความเป็นไปได้ของบัญชีอัจฉริยะผ่านการปฏิบัติในการผลิตที่หลากหลาย และได้สะสมประสบการณ์อันมีค่าให้กับอุตสาหกรรม
แต่เมื่อพิจารณาจากวัฏจักรเทคโนโลยีที่ยาวนานขึ้น เมื่อทิศทางการพัฒนาของ Ethereum ค่อยๆ ชี้ชัดไปสู่การสนับสนุนโดยตรงจากระดับโปรโตคอล การขยายการลงทุนในผลิตภัณฑ์อย่างต่อเนื่องรอบสถาปัตยกรรม Account Abstraction ระดับแอปพลิเคชัน就需要ชั่งน้ำหนักต้นทุนการบำรุงรักษาอย่างต่อเนื่องของโครงสร้างพื้นฐานรอบข้าง และต้นทุนความเข้ากันได้และการMigrationที่อาจเกิดขึ้นเมื่อเชื่อมต่อกับความสามารถของโปรโตคอลดั้งเดิมในอนาคต
ดังนั้น imToken จึงตัดสินใจหยุดการลงทุนเพิ่มเติมในการทำให้ ERC-4337 เป็นผลิตภัณฑ์ และค่อยๆ เปลี่ยน重心การวิจัยไปสู่ Native





