






Okey Cloud Chain의 온체인 가드: 2023년 2월 보안 사고 인벤토리


1. 기본 정보
2023년 2월 보안사고로 인한 총 손실액은 약 3,796만 달러로 전월 대비 보안사고 건수와 손실액 모두 크게 증가하였으며, 그 중 오리너구리 금융 플래시론 공격으로 단일 피해액이 가장 높았다. - 미화 850만 달러의 사용 손실. 이번 달 RugPulls 건수는 전월과 기본적으로 동일하며 손실 비중도 크게 줄었지만 SNS 사기 등의 사건은 여전히 많고 Twitter 프로젝트 파티 계정이 위조되고 공식 Discord가 공격을 받아 피싱을 풀었습니다. 연결.
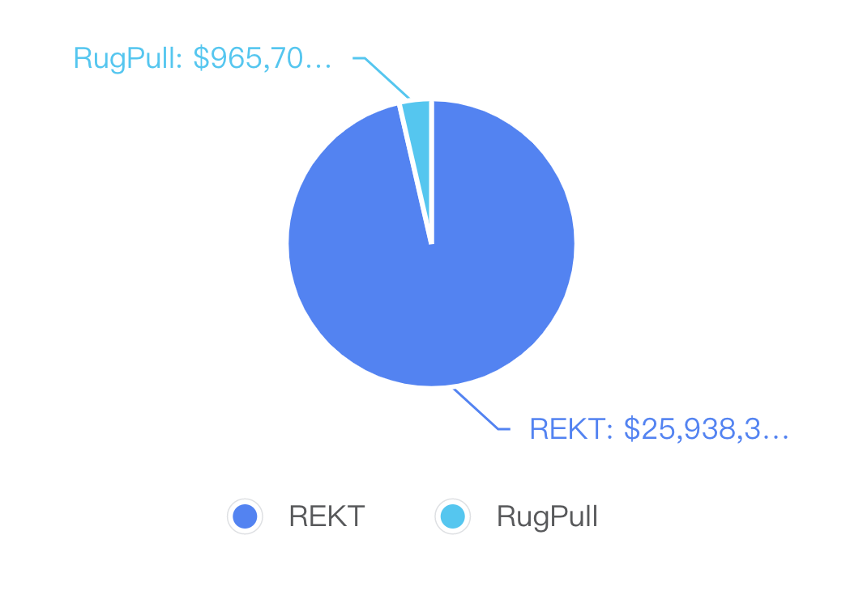
1.1 REKT 인벤토리
No.1
보조 제목
1.1 REKT 인벤토리
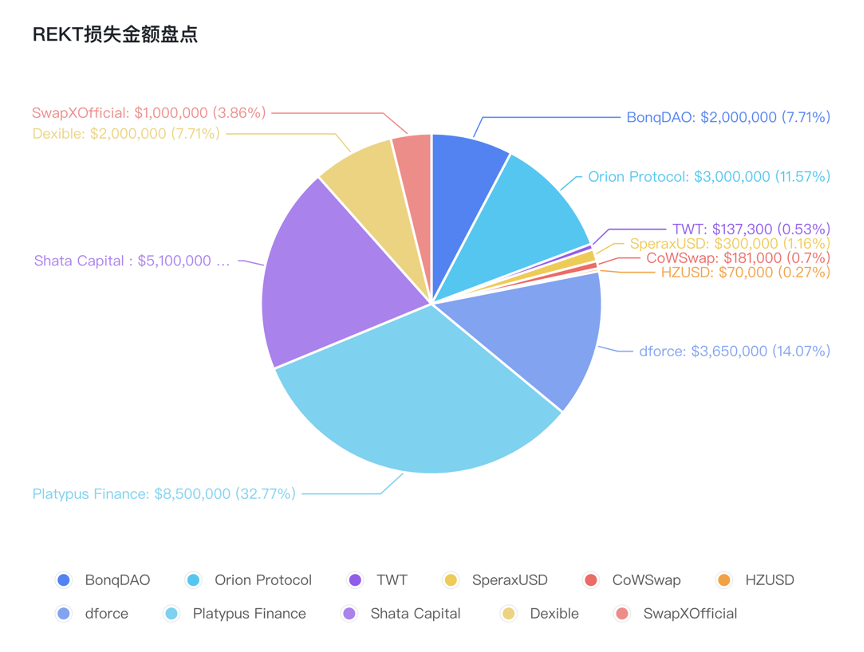
2월 2일 비수탁형 대출 플랫폼 BonqDAO와 암호화 인프라 플랫폼 AllianceBlock이 BonqDAO의 스마트 컨트랙트 취약점으로 인해 해킹을 당해 약 1억 2천만 달러 상당의 토큰을 유실하였고, 약 200만 달러의 수익을 냈습니다. 10개의 TRB 토큰을 담보로 한 후 해커는 Bonq 스마트 계약에서 오라클의 "updatePrice" 기능을 호출할 수 있는 권한을 갖게 되고 WALBT 담보 Tellor의 피드 가격을 업데이트합니다. 공격자는 WALBT의 가격을 매우 높은 값으로 설정하여 가격을 업데이트한 후 동일한 거래에서 적은 담보로 자산을 빌릴 수 있습니다. 그런 다음 공격자는 담보가 거의 없는 Bonq에서 자산을 발행하고 다른 자산으로 변환합니다.
공격 트랜잭션: https://www.oklink.com/zh-cn/polygon/tx/0x 31957 ecc 43774 d 19 f 54 d 9968 e 95 c 69 c 882468 b 46860 f 921668 f 2c 55 fad d5 1 b 19
No.2
BonqDAO 계약 주소: https://www.oklink.com/zh-cn/polygon/address/0x 4248 fd 3 e 2c 055 a 02117 eb 1 3d e 4276170003 ca 295
공격 계약: https://www.oklink.com/zh-cn/polygon/address/0x e d5 96991 ac 5 f 1 aa 1858 da 66 c 67 f 7 cfa 76 e 54 b 5 f 1 공격자 주소: https : //www.oklink.com/zh-cn/polygon/address/0x cacf 2d 28 b 2 a 5309 e 099 f 0 c 6 e 8 c 60 ec 3d df 656642
2월 3일, Orion Protocol은 재진입 공격을 당했고 ETH 및 BSC 체인에서 300만 달러 이상을 잃었습니다. 이 취약점의 주요 원인은 swapThroughOrionPool 기능을 통해 사용자가 토큰 교환 경로를 제공할 수 있고, 해커가 후크가 포함된 악성 토큰을 구성하여 교환 경로를 탈취하고 통화 논리를 depositAsset 함수로 전달하여 잔액을 증가시키기 때문입니다. 0 비용.
BSC 공격 트랜잭션: https://www.oklink.com/zh-cn/bsc/tx/0x fb 153 c 572 e 304093023 b 4 f 9694 ef 39135 b 6 e d5 b 2515453173 e 81 ec 0 2d f 2 e 2104
ETH 공격 트랜잭션: https://www.oklink.com/zh-cn/eth/tx/0x a 6 f 63 fcb 6 bec 8818864 d 96 a 5 b 1 bb 19 e 8 bd 85 ee 37 b 2c c 916412 e 720988440 b 2 AA
BSC 공격자 주소: https://www.oklink.com/zh-cn/bsc/address/0x 83796 2b 686 f d5 a 407 fb 4 e 5 f 92 e 8 be 86 a 230484 bd
ETH 공격자 주소 https://www.oklink.com/zh-cn/eth/address/0x 83796 2b 686 f d5 a 407 fb 4 e 5 f 92 e 8 be 86 a 230484 bd
No.3
ETH 공격 계약 주소(자체 파괴): https://www.oklink.com/zh-cn/eth/address/0x 5061 f 7 e 6 dfc 1 a 867 d 945 d 0 ec 39 ea 2 a 33 f 772380 ㅏ
공격 트랜잭션:
https://www.oklink.com/zh-cn/arbitrum/tx/0x e 74641 b 4 b 7 e 9 c 9 eb 7 ab 46082 f 322 efbc 510 b 8 d 39 af 609 d 934 f 41 c 41 d 7057 fe 49
https://www.oklink.com/zh-cn/arbitrum/tx/0x faf 84 cabc 3 e 1 b 0 cf 1 ff 1738 dace 1 b 2810 f 4 2d 98 baeea 17 b 146 ae 032 f 0 bdf 8 2d 5
2월 4일, Arbitrum의 수익 자동화 프로토콜 SperaxUSD가 공격을 받아 약 $300,000의 손실을 입었습니다. 해커 공격의 근본 원인은 리베이스 기반에서 비 리베이스로 계정을 마이그레이션하는 계약이 존재할 때 계정 유형의 조기 수정으로 인해 비 리베이스 메커니즘을 사용하여 잔액을 미리 계산하는 것입니다.
https://www.oklink.com/zh-cn/arbitrum/address/0x 5 c 978 dF 5 F 8 AF 72298 fe 1 c 2C 8 C 2C 05476 a 10 F 2539
https://www.oklink.com/zh-cn/arbitrum/address/0x 4 AfcD 19 bB 978 Eaf 4 F 993814298504 eD 285 df 1181
No.4
공격자:
계약 주소:
https://www.oklink.com/zh-cn/eth/address/0x d 4 df 22556 e 07148 e 591 b 4 c 7 b 4 f 555 a 17188 cf 5 cf
No.5
2월 7일 ETH 체인의 CoWSwap 프로젝트가 공격을 받아 해커들은 181,000달러의 이익을 챙겼습니다. 이번 공격의 원인은 CoWDAO가 솔버 경쟁으로 인한 CoW 정산 계약 자본 리스크를 줄이기 위해 화이트리스트 메커니즘을 도입했고, 화이트리스트의 Barter 솔버가 임의의 호출로 계약을 승인했으며, 이를 사용한 사람은 누구나 할 수 있는 토큰 전송을 통해 토큰 이체가 이루어졌다는 점이다. 이 승인.
계약 주소:
https://www.oklink.com/zh-cn/eth/address/0x 9008 d 19 f 58 aabd 9 ed 0 d 60971565 aa 8510560 ab 41
공격 트랜잭션:
https://www.oklink.com/zh-cn/eth/tx/0x 61 a 5196468 b 276 bcedc 3 aab 2 f 2 fe 255 c 2d 54 ca 1 c 655523 f 4 b 25 c 99 b 1 a 224 e 715
No.6
공격 트랜잭션:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/0x cb 9 d 192 f 6 b 846 d 9 adcefa 56382 f 6 cf 60 b 2 e 2b 0 fb
No.7
2월 8일, BSC 체인 HZUSD 프로젝트가 공격을 받아 약 $70,000를 잃었습니다. 취약점의 핵심은 철회 기능에 권한 제한이 없다는 것입니다.
계약 주소:
https://www.oklink.com/zh-cn/optimism/tx/0x 6 c 19762186 c 9 f 3 2c 81 eb 2 a 79420 fc 7 ad 4485 aa 916 cab 37 ec 278 b 216757 bfba 0 d
2월 10일, 분산형 금융 프로토콜 dforce는 읽기 전용 재진입 공격을 받아 약 365만 달러의 손실을 입었습니다. 취약점의 원인은 가격 함수 get_virtual_price가 토큰 비율을 얻고 remove_liquidity 함수의 raw_call 함수가 get_virtual_price에 대한 외부 호출을 구현할 수 있어 공격자가 플래시론을 통해 가격을 조작할 수 있기 때문입니다.
https://www.oklink.com/zh-cn/arbitrum/tx/0x 5 db 5 c 2400 ab 56 db 697 b 3 cc 9 aa 02 a 05 deab 658 e 1438 ce 2 f 869 2c a 009 cc 45171 dd
낙관적 공격 트랜잭션:
ETH:https://www.oklink.com/zh-cn/eth/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
Optimistic:https://www.oklink.com/zh-cn/optimism/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
Arbitrum:https://www.oklink.com/zh-cn/arbitrum/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
중재 공격 트랜잭션:
https://www.oklink.com/zh-cn/arbitrum/address/0x 6 eb 2d c 694 eb 516 b 16 dc 9 fbc 678 c 6005 2b bdd 7 d 80
해커 주소:
https://www.oklink.com/zh-cn/optimism/address/0x b 90 b 9 b 1 f 91 a 01 ea 22 a 18 2c d 84 c 1 e 22222 e 39 b 415
No.8
Arbitrum 공격 계약:
No.9
2월 16일, Avalanche 체인의 Platypus Finance는 스테이블 코인 USP에 대한 플래시 론 공격을 받아 850만 달러의 손실을 입었습니다. 취약점의 핵심은 담보 인출에 대한 확인 메커니즘이 완벽하지 않다는 것입니다.emergencyWithdraw() 함수는 사용자의 포지션이 현재 지불 능력이 있는지 여부만 확인하고 먼저 확인해야 하는 차용 자금의 영향은 무시합니다. 이를 통해 해커는 빌린 USP를 유지하면서 제공된 담보를 인출할 수 있습니다.
공격자 주소:
ETH:https://www.oklink.com/zh-cn/eth/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
BSC:https://www.oklink.com/zh-cn/bsc/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
Arbitrum:https://www.oklink.com/zh-cn/arbitrum/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
2월 17일, 탈중앙화 거래소 애그리게이터 Dexible이 공격을 받아 이더리움과 Arbitrum에서 총 200만 달러의 손실을 입었습니다. 취약점의 핵심은 Dexible v2 계약을 통해 사용자가 selfSwap 기능을 통해 자신의 트랜잭션 경로를 정의할 수 있다는 것입니다. 그러나 이 기능은 라우터 주소가 실제로 온체인 권한 목록을 사용하여 DEX 계약인지 여부를 확인하지 않습니다. 라우터 주소는 어떤 식으로든 온체인에서 확인되지 않았습니다. 즉, 해커가 토큰 계약을 직접 호출하고 Dexible 계약에서 승인된 모든 계정에서 토큰을 전송할 수 있습니다.
https://www.oklink.com/zh-cn/eth/tx/0x 138 daa 4 cbeaa 3d b 42 eefcec 26 e 234 fc 2c 89 a 4 aa 17 d 6 b 1870 fc 460 b 2856 fd 11 a 6
No.10
2월 24일 Shata Capital의 EFVault가 공격을 받아 약 510만 달러의 손실을 입었는데, 문제의 원인은 업그레이드 오류였습니다.
공격 트랜잭션:
https://www.oklink.com/zh-cn/eth/tx/0x 1 fe 5 a 53405 d 00 ce 2 f 3 e 15 b 214 c 7486 c 69 cbc 5 bf 165 cf 9596 e 86 f 797 f 62 e 81914
https://www.oklink.com/zh-cn/eth/tx/0x 3156584 3d 565 ecab 7 ab 65965 d 180 e 45 a 99 d 4718 fa 19 2c 2 f 2221410 f 65 ea 03743
공격 계약:
https://www.oklink.com/zh-cn/eth/address/0x 8 b 5 a 8333 ec 27 2c 9 bca 1 e 43 f 4 d 009 e 9 b 2 fa d5 efc 9
No.11
공격 트랜잭션:"공격 계약:"계약 주소:
공격 트랜잭션:
https://www.oklink.com/zh-cn/bsc/tx/0x b 05164989 d 3 ccefd 68 e 81791841 c 20723 e 6 cfcaf 980 e 9 bcb d5 06 d 8551173 eedb
공격자 주소:
https://www.oklink.com/zh-cn/bsc/address/0x 2 c 1 f 05 e 120710 de 792061031 cfb 05847 ce 53 fc 56
공격 계약:
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 4 bea 60 f 5644 b 20 ebb 4576 e 34 d 84854 f 9588 a 7 e 2
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 0 ccee 62 efec 983 f 3 ec 4 bad 3247153009 fb 483551
1.2 러그풀 인벤토리
No.1
1.2 러그풀 인벤토리
계약 주소:
https://www.oklink.com/zh-cn/polygon/token/ 0 x 078 f 358208685046 a 11 c 85 e 8 ad 32895 ded 33 a 249
No.2
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x eda 3 eb 7 a 5494443 beb 800 cd 4 cc 70388228 cee 84 e
No.3
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 29 bb 058 cc 9 f 11 ec 778 a 6691 a 4 ea 4 c 54186837112
No.4
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 48 a 0 b 5 f 2 d 0 f 36598 f 470334 f 4 fe 21900 bf 2 b f 71 b
No.5
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 436 f 510 a 72 f 7972996 b 07 dc 2 edeafa 26308539 e 7
No.6
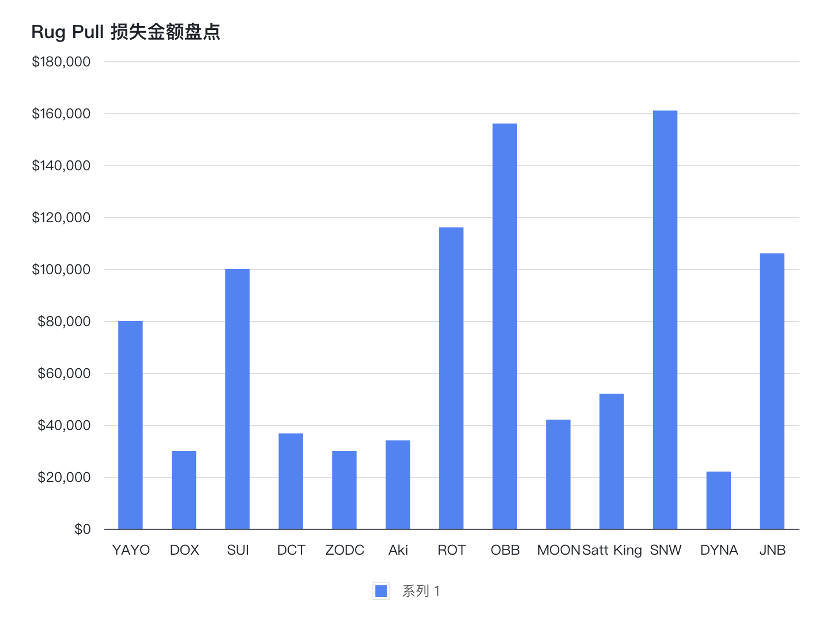
2월 6일 BSC 체인 ZODC 프로젝트에서 RugPull이 발생하여 배포자는 유동성을 제거하고 미화 30,000달러의 수익을 냈습니다.
https://www.oklink.com/zh-cn/bsc/address/ 0 x 4 b 6 cb 2 b f 1 f 0 b 594 d 0211 c 4 df 2 b 0 dd 1 aa 4 c 7 a 1892
No.7
2월 9일, BSC 체인 Aki 프로젝트에서 RugPull이 발생한 것으로 의심되어 약 34,000달러의 금액으로 전개자에 의해 유동성이 제거되었습니다. 계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 631 a 358 c 9 ef 5 da 18144 a 185 b 7122735 d 4 c 04 be 9
No.8
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x d 23 b 64 dbd 334 d 1 2 c 38 f 09 cc 9 eb 23350 aa 1034 c 30
No.9
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 a 6 b 8 dad 07 2 b b 9257 dcd 6 b 3125126 c 0637 aa 2 f 0 a
No.10
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 cb 2 c 3 ed 882 e 37 da 610 f 9 ef 5 b 0 fa 25514 d 7 bc 85 b
No.11
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8 d 9 b 0 d 8 cbb 313969059 a 029322 a 3911059087899
No.12
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8741021 bd 9 f 7124 e 5 fcb 638 c 1 b 3 c 181260 a 99022
No.13
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 2682 2 d 43 f 34224707 e 267 e 6496 a 3 f 2 2 c f 8478 bdd
No.14
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 7 3 d 4 f 19933 ad 86 cc 004 bf 5 de 696 b 1 f 1 e 64 ec 6377
No.15
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8 aa 19 e 10 d 5 2817 cacba 5 ee 066 eff 38330 c 900223
No.16
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 c 0 d 0111 ffc 63880 2 c 9 efccf 55934 d 5 c 63 ab 3 f 79
No.17
계약 주소:
계약 주소:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 9119 e 3 f 30 c 18 b 9 e 6 b 16 ab 6589534391 e 5 e 4 a 5653
1.3 소셜 미디어 사기 및 피싱 인벤토리
No.1
보조 제목
No.2
1.3 소셜 미디어 사기 및 피싱 인벤토리
No.3
2월 1일, Rektdogs 프로젝트의 Discord 서버가 공격을 받아 공격자가 피싱 메시지를 게시했습니다.
No.4
2월 1일 Squishiverse 프로젝트의 Discord가 공격을 받았고 공격자는 피싱 메시지를 게시했습니다.
No.5
2월 1일, realmhunterio 프로젝트의 Discord 서버가 공격을 받았고, 공격자는 허위 뉴스를 게시했습니다.
No.6
2월 1일, oogyNFT 프로젝트의 Discord 서버가 공격을 받았고, 공격자는 거짓 뉴스를 발표했습니다.
No.7
2월 1일, SoDeadNFT 프로젝트의 Discord 서버가 공격을 받았고, 공격자는 거짓 뉴스를 발표했습니다.
No.8
2월 1일, Candies_NFT 프로젝트의 Discord 서버가 공격을 받았고, 공격자는 거짓 뉴스를 발표했습니다.
No.9
2월 2일, TheSquaresNFTs 프로젝트의 Discord 서버가 공격을 받았고, 공격자는 거짓 뉴스를 발표했습니다.
No.10
2월 2일, SuperordinaryF 프로젝트의 트위터가 도난당했고 공격자는 허위 뉴스를 게시했습니다.
No.11
2월 3일, OogaVerse 프로젝트의 Twitter 및 Discord 서버가 도난당했고 공격자는 허위 뉴스를 게시했습니다.
No.12
2월 4일, gemxyz 프로젝트의 Discord 서버가 해킹당했고 공격자가 허위 뉴스를 게시했습니다.
No.13
2월 5일, loudpunxnft 프로젝트의 Discord 서버가 해킹당했고 공격자가 허위 뉴스를 게시했습니다.
No.14
2월 6일, 3 mojiHQ 프로젝트의 Discord 서버가 해킹당했고 공격자가 허위 뉴스를 게시했습니다.
No.15
2월 7일, ChimpersNFT 프로젝트의 트위터가 도난당했고 공격자는 허위 뉴스를 게시했습니다.
No.16
2월 7일, 가짜 트위터 계정 subberxyz는 허위 뉴스를 게시했습니다.
No.17
2월 7일, EXONIKS_NFTs 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 발표했습니다.
No.18
2월 7일 ScarecrowwNft 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 발표했습니다.
No.19
2월 8일, DrunkenApeSC 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 게시했습니다.
No.20
2월 8일, TheWanderverse_ 프로젝트의 Discord 서버가 도난당했고 공격자는 허위 뉴스를 게시했습니다.
No.21
2월 10일, weaboveofficial 프로젝트의 트위터 계정이 해킹당했고, 공격자는 허위 뉴스를 게시했습니다.
No.22
2월 11일 FusionXnft 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 게시했습니다.
No.23
2월 14일, Yosei_NFT 프로젝트의 Discord 서버는 허위 사실을 공개했습니다.
No.24
2월 14일, 가짜 계정 LidoFinance는 피싱 메시지를 공개했습니다.
No.25
2월 15일 PRJTzumi 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 게시했습니다.
No.26
2월 15일 ssv_network 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 발표했습니다.
No.27
2월 15일, Undeadscom 프로젝트의 Discord 서버가 손상되었고 공격자들은 허위 뉴스를 게시했습니다.
No.28
2월 16일, arts_dao 프로젝트의 Discord 서버가 도난당했고 공격자는 허위 뉴스를 발표했습니다.
No.29
2월 18일, OkCat_NFT 프로젝트의 Discord 서버가 도난당했고 공격자는 허위 뉴스를 발표했습니다.
No.30
2월 18일, 가짜 계정 RealFlokiInu는 피싱 메시지를 공개했습니다.
No.31
2월 19일, 가짜 계정 컴퓨소피는 피싱 메시지를 공개했습니다.
No.32
2월 20일, 가짜 계정 API 3 D AO는 피싱 메시지를 공개했습니다.
No.33
2월 20일, gitcoin 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 발표했습니다.
No.34
지난 2월 21일 가짜 계정인 가비지프렌즈가 피싱 글을 올렸다.
No.35
2월 21일, 가짜 계정 CyberBotsNFT는 피싱 메시지를 공개했습니다.
No.36
2월 21일, fwenclub 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 발표했습니다.
No.37
2월 22일 fRiENDSiES_Ai 프로젝트는 사기로 확인되었습니다.
No.38
2월 22일, DaosaurNFT 프로젝트의 Discord 서버가 도난당했고, 공격자는 허위 뉴스를 발표했습니다.
No.39
2월 22일, 가짜 계정 STFX_IO가 피싱 메시지를 공개했습니다.
No.40
2월 22일, 가짜 계정 blur_io가 피싱 메시지를 게시했습니다.
No.41
2월 23일, Level__Finance 프로젝트의 Discord 서버가 도난당했고 공격자는 허위 뉴스를 발표했습니다.
No.42
2월 24일 CryptoRubic 프로젝트의 Discord 서버가 도난당했고 공격자는 허위 뉴스를 게시했습니다.
No.43
2월 24일, 가짜 계정 arbitrum은 피싱 메시지를 게시했습니다.
No.44
2월 25일 MurAll_art 프로젝트의 Discord 서버가 손상되었고 공격자가 허위 뉴스를 게시했습니다.
No.45
2월 25일, 가짜 계정 lBlur_io가 피싱 메시지를 게시했습니다.
No.46
2월 28일, gangstaguysnft 프로젝트의 Discord 서버가 해킹당했고 공격자가 허위 뉴스를 게시했습니다.
1.4 기타
No.1
보조 제목
https://www.oklink.com/zh-cn/bsc/address/ 0 x 62 e 8 e 3036964 e 9 cfa 21 e 970 e 8257 b 27 f 487175 d 8
No.2
1.4 기타
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 91 f 7096 ff 24 b 8 caee 44 f 7 c 0 c 94 b 00 b 70 cec 682 a
No.3
2월 7일, BSC 체인의 LianGoProtocol 프로젝트의 개인 키가 유출되어 통화 가격이 97% 이상 하락했으며 손실 금액은 160만 달러를 초과했습니다. 계약 주소:
No.4
2월 28일 Myalgo 지갑 공격으로 인해 ALgorand에서 920만 달러 이상의 자산이 도난당했을 수 있습니다.
2. 안전성 개요
첫 번째 레벨 제목





