


SushiSwap MISO 플랫폼 해킹, 3백만 달러 이상의 ETH 도난


이 기사는Decrypt, 원저자: Andrew Asmakov
오데일리 번역기 | Nian Yin Si Tang
이 기사는
, 원저자: Andrew Asmakov
오데일리 번역기 | Nian Yin Si Tang보도에 따르면 SushiSwap의 Launchpad 플랫폼 MISO가 공격을 받아 해커가 현재 가격으로 300만 달러가 넘는 864.8 ETH를 훔쳤습니다.SushisSwap은 세계에서 가장 큰 탈중앙화 거래소(DEX) 중 하나이며 Uniswap의 경쟁자입니다. CoinCecko 데이터에 따르면 보도 시간 현재 SushisSwap은 지난 24시간 동안 4억 9,500만 달러 이상을 거래했습니다.
프로젝트로
공식 홈페이지에 나와있는대로
, MISO는 "SushisSwap 거래소에 새 프로젝트를 나열하는 프로세스를 단순화하도록 설계된 오픈 소스 스마트 계약 세트"입니다.
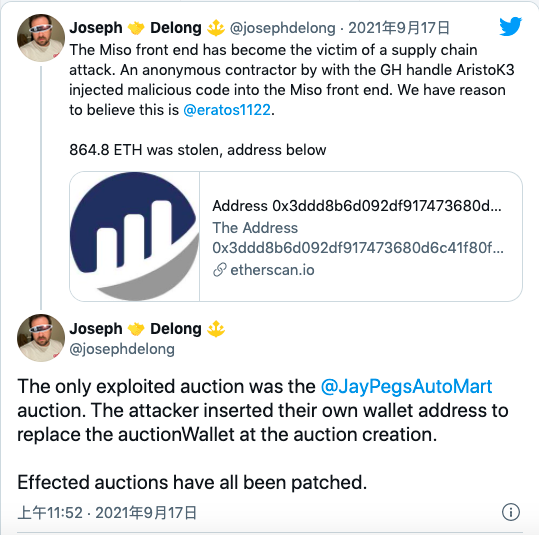
SushiSwap의 CTO인 Joseph Delong에 따르면 MISO는 이른바 공급망 공격을 받았습니다. 익명의 계약자가 GitHub의 Handler AristoK3 아래 MISO 플랫폼 프런트 엔드에 악성 코드를 주입하고 경매 지갑 주소를 자신의 지갑 주소로 교체했습니다.
참고: Baidu Baike에 따르면 공급망 공격은 소프트웨어 개발자와 공급업체에 대한 새로운 위협입니다. 목표는 소스 코드, 빌드 프로세스 또는 업데이트 메커니즘에 대한 액세스 권한을 얻기 위해 합법적인 애플리케이션을 감염시켜 멀웨어를 배포하는 것입니다.
이번에 영향을 받은 것은 자동차 테마 NFT 프로젝트 Jay Pegs Auto Mart의 DONA 토큰입니다. 이 취약점은 이제 수정되었습니다.이더리움 블록체인 브라우저 이더스캔(Etherscan)의 데이터에 따르면 공격은 미국 동부 시간으로 목요일 오후 12시 4분(즉, 베이징 시간 9월 17일 0시 4분)에 발생했으며 회사는 Delong이 공개한 해커 주소를 확인했다. MISO와 관련된 것으로 공격의 주소.실제로 MISO가 비슷한 문제에 직면한 것은 이번이 처음이 아니라 "고귀한 사람들의 도움"으로 인해 마지막으로 살아남은 것입니다.
저자 공개트위터BitDAO는 이전에 보안 취약점이 있는 SushiSwap MISO 플랫폼에서 네덜란드 경매를 진행했으며, 여러 화이트 해커가 팀을 이루어 크라우드 펀딩 풀에서 109,000 ETH(약 3억 5천만 달러)를 절약했습니다. SushiSwap의 최고 기술 책임자인 Joseph Delong은 취약성 분석을 발표하여 samczsun 및 White Hat 구조 작업에서 보고된 취약성을 확인했으며 MISO 플랫폼의 ETH 크라우드 펀딩 풀에서 3억 5천만 달러 상당의 ETH가 이제 안전합니다.
samczsun에 따르면 이것은 가장 큰 흰색 모자 구조 작업일 수 있습니다. 이번 화이트 햇 구조 작업으로 MISO 플랫폼에서 BitDAO의 네덜란드 경매의 ETH 펀드 풀이 조기 종료되었으며 참가자는 BIT 토큰을 미리 받고 SushiSwap에서 거래할 수 있습니다. Paradigm 연구팀 구성원, Immunefi 팀원 및 SushiSwap 개발 팀이 이번 조치에 참여했습니다. 열흘 후 드롱트위터당시 경매는 성공적으로 마무리되었고, 그 과정에서
3억 6,500만 달러 모금
. MISO가 잠재적인 위협을 제거하기 위해 BitDAO 팀에 토큰 경매를 수동으로 종료하도록 요청했다는 점을 언급할 가치가 있습니다.
보조 제목
해커 ID가 잠겨 있습니까?
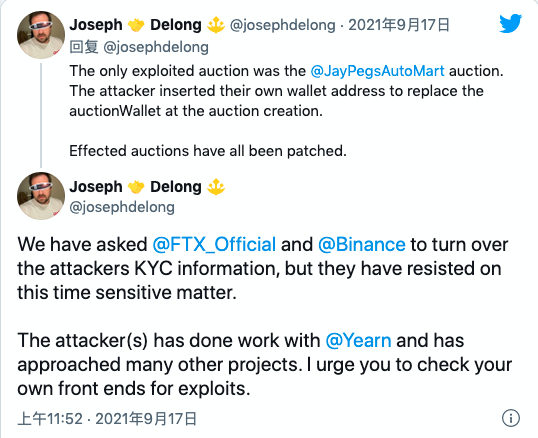
SushiSwap은 해커가 "Yearn.Finance와 함께 일했으며 다른 많은 프로젝트에 노출된" Twitter 사용자 @eratos1122라고 믿을만한 이유가 있다고 주장합니다.
Delong은 "버그를 조기에 발견하기 위해 사용자 인터페이스를 테스트하는 것이 좋습니다."라고 말했습니다.
고쳐 쓰다:
그는 또한 도난당한 자금이 금요일 오전 8시(동부 표준시)까지 반환되지 않으면 회사의 변호사인 Stephen Palley에게 사건을 FBI에 보고하도록 지시할 것이라고 말했습니다.





