공격, 도발 및 반환: Poly Network 해커의 공연 예술은 감독 구현을 가속화할 수 있습니다.


8월 10일, DeFi 분야에서 사상 최대 규모의 도난 사건이 발생했습니다. 교차 체인 상호 운용성 프로토콜인 Poly Network가 해킹되어 총 6억 1천만 달러의 암호화폐가 도난당했습니다. 비트코인 등의 토큰과 이더리움, BSC, 폴리곤 3개 네트워크의 자산이 30분 넘게 약탈당할 뻔했다. 이번 해킹 사건의 주요 피해자는 크로스체인 애그리게이터인 O3 Swap을 통해 채굴한 유저들로, 현재 O3 Swap은 크로스체인 기능을 중단한 상태다.
쫓고 가로채기 vs 팁 주기
Poly Network의 공식 Twitter는 공격에 대한 성명을 발표하고 해커의 특정 주소를 다른 체인에 게시했으며 광부 및 암호화폐 거래소에 해커 주소의 토큰을 블랙리스트에 추가하도록 요청했습니다. 그 후 모든 당사자들이 지지를 표명했습니다.Binance CEO Changpeng Zhao, OKEx CEO Jay 및 Hufu CEO Wang Ruixi는 모두 이 문제에 대한 의견을 표명했습니다.Tether CTO Paolo Ardoino는 Tether가 Poly Network를 공격한 해커 주소 3,300만 USDT를 동결했다고 트윗했습니다. .
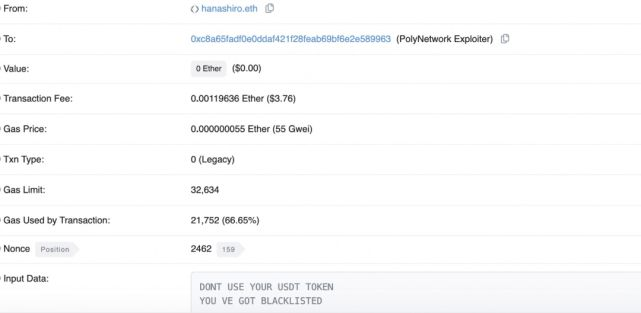
해커의 주소가 많은 당사자에 의해 추적되고 가로채기는 했지만 해커는 여전히 일부 자산을 "청소"했습니다. 더 극적인 것은 커뮤니티 사용자 hanashiro.eth가 해커에게 USDT가 블랙리스트에 올랐으며 거래를 통해 더 이상 USDT를 사용해서는 안 된다고 상기시킨 것입니다. 메시지를 보낸 후 해커는 13.37 ETH를 hanashiro.eth 주소로 "보답의 선물"로 전송했습니다. 소식을 들은 기회주의자 그룹이 와서 해커의 주소로 체인 정보를 보내 해커를 도와 보상을 받으려고 했습니다. , "Etherhood"라는 해커를 보내기 시작했습니다. 더욱 뜻밖의 것은 Hanashiro가 받은 ETH를 모두 기부하고 체인에 매우 문학적인 시와 가사를 남겼다는 것입니다. 이는 공연 예술을 완성하는 것과 같습니다.
두 당사자 간의 대화, 해커는 자산을 반환할 준비가 되었습니다.
Poly Network는 초기 조사 후 취약점의 원인이 발견되었다고 트윗했습니다. 해커는 계약 호출 사이의 허점을 악용했으며 소문처럼 단일 관리인에 의한 공격이 아닙니다. Roxe 지불 네트워크 기술 VP Jesse는 또한 Poly Network의 도난이 주로 스마트 계약의 코드 허점 때문이라고 생각합니다. Jesse는 DeFi는 원래 어두운 숲이며 많은 사람들이 숨은 의도를 가지고 지켜보고 있으며 일부 취약점이 발견된 후에도 공격자는 즉시 조치를 취하지 않고 잠복기처럼 더 적합한 기회를 기다리는 것을 선택한다고 지적했습니다. 바이러스의 더 큰 수익 기회를 기다리고 있습니다. 알려지지 않은 취약점이 많겠지만 아직 폭발하지는 않았습니다.
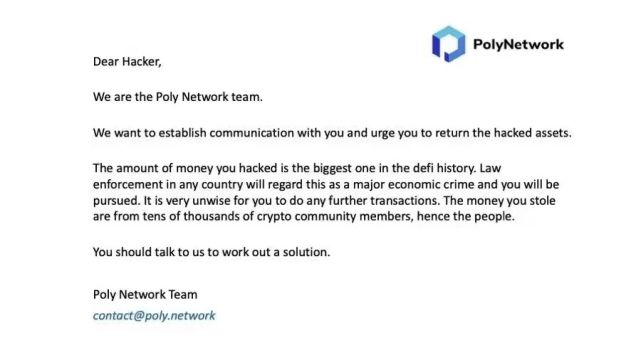
자산이 도난당한 후 Poly Network는 해커와 통신을 시도했으며 해커가 도난당한 자산을 반환하기를 희망했으며 일부 DeFi 토큰이 회수되었다고 주장했습니다. 이어 보안업체 슬로우미스트(SlowMist)도 공격자의 메일박스, IP, 기기 지문을 확인했다는 보고서를 내놨다. 다른 보고서에서는 DeFi 자금이 중앙 엔터티에 묶여 있기 때문에 공격자를 추적할 수 있다고 지적했습니다.
8월 11일 새벽, 폴리네트워크를 공격한 해커는 "나머지 코인을 옮기면 10억 달러 수준이다. 내가 프로젝트를 저장하지 않았느냐? 나는 돈에 별로 관심이 없다. , 이제 일부 토큰을 반환하거나 여기에 두는 것을 고려하고 있습니다." 그런 다음 그는 "새 토큰을 만들고 DAO가 토큰이 어디로 가는지 결정하게 하면 어떨까요?"라고 말했습니다.
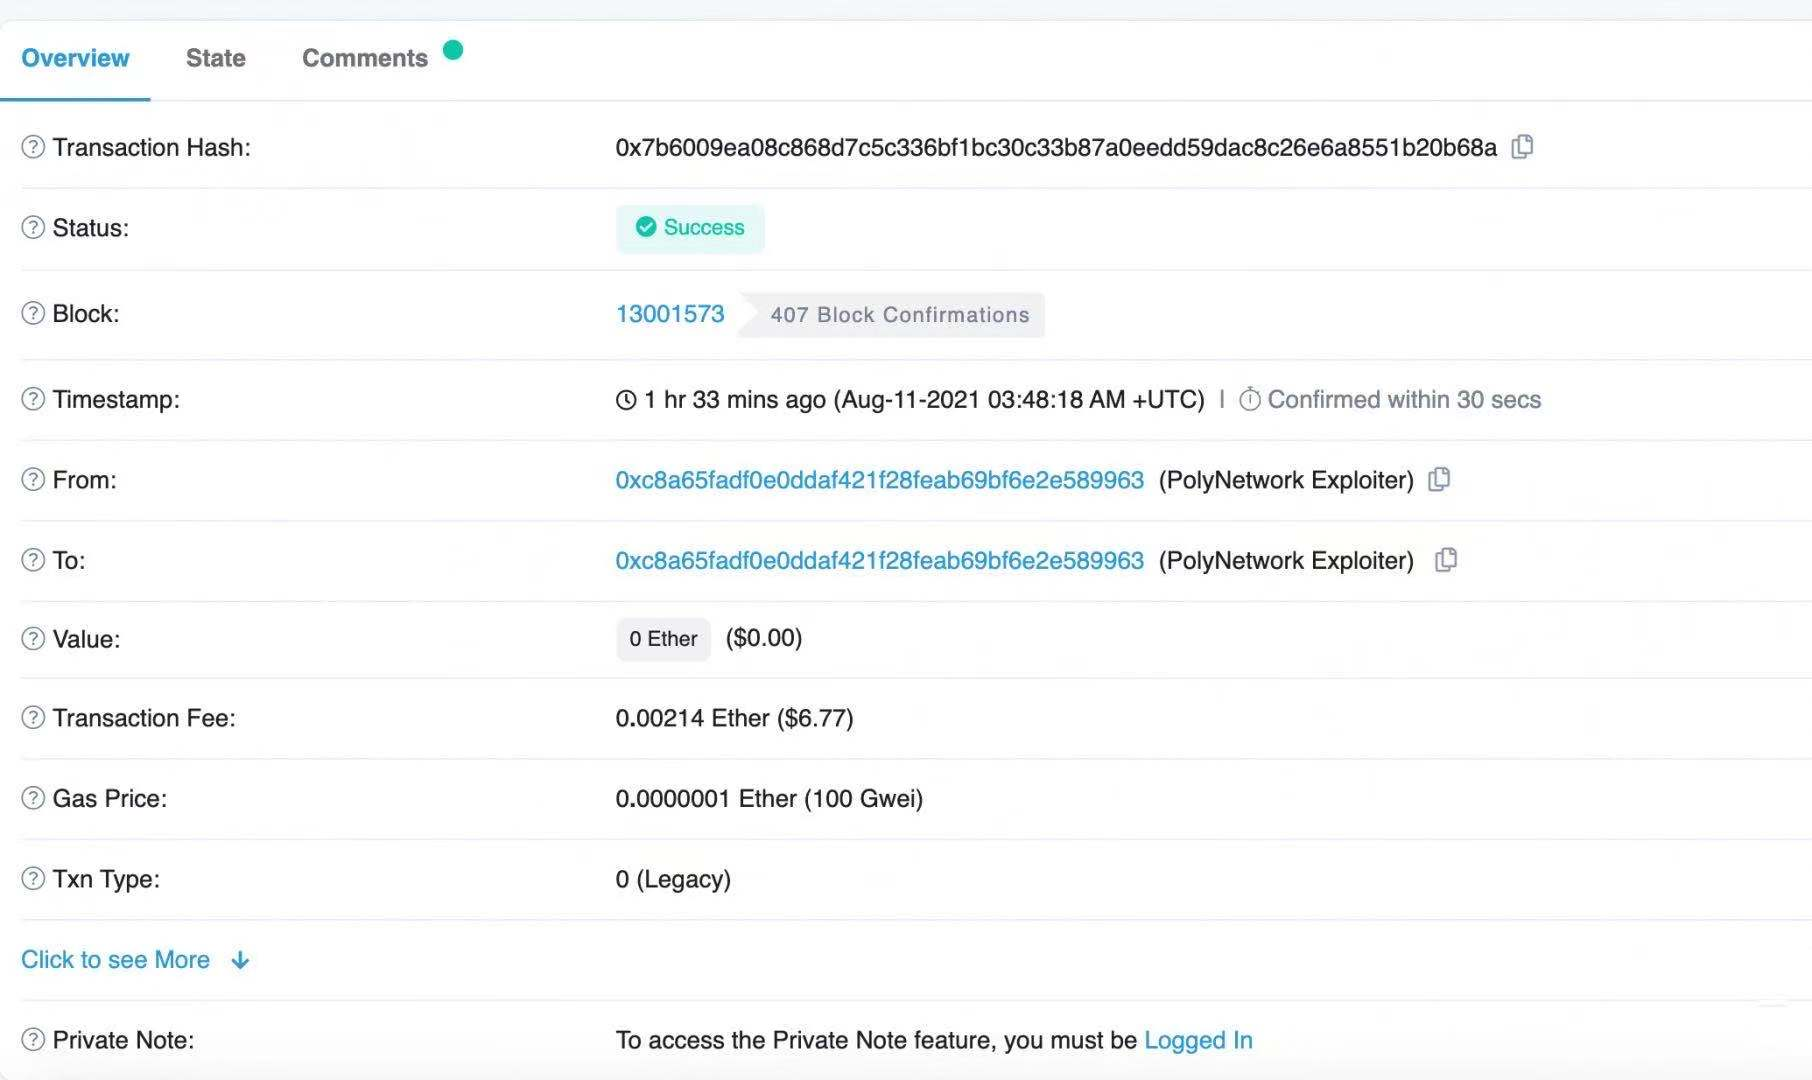
반응은 다소 자극적이었다. 그런데 의외인 것은 해커가 실제로 최근 이체(블록 높이 13001578 및 블록 높이 13001573)에서 자산을 반환할 준비가 되었다고 진술했지만 Poly Network 프로젝트 당사자에게 연락할 수 없었기 때문에 Poly Network가 다중 서명 지갑을 제공합니다. 해커는 또 "많은 부를 얻은 것은 이미 전설이고, 세상을 구한 것은 영원한 전설이다. 더 이상 DAO를 사용하지 않기로 결정했다"고 말했다. Poly Network에서 관리하는 지갑. 지금까지 블록체인 보안의 역사에 기록될 만큼 이 해킹 사건은 성공적인 결론이라고 볼 수 있지만, 블록체인과 DeFi의 자본 보안은 다시 한 번 뜨거운 논쟁을 불러일으켰습니다.
Tether는 USDT를 동결합니다. 사용자 자산은 여전히 안전한가요?
이번 사건에서 테더의 접근은 해커의 정화 작전을 제때 막아냈지만, "테더는 자산을 동결해야 하는가?" "탈중앙화의 경계는 어디인가?" Roxe 지불 네트워크 기술 VP Jesse는 중앙화와 분산화 모두 고유한 장단점이 있으며 사용자는 자산을 100% 독립적으로 제어하고 문제가 있으면 누군가가 찾을 수 있기를 바랍니다. Tether가 항상 중앙 집중화에 의해 의문과 비판을 받았지만 코인을 훔치거나 잃을 때마다 손실을 줄이기 위해 이러한 중앙 집중식 방법에 의존해야 합니다.
전통 산업에 비해 DeFi의 개발 시간은 상대적으로 짧고 아직 개선해야 할 영역이 많으며 정부 지원 은행과 같은 우수한 보안 보호를 제공할 수 없습니다. DeFi의 가장 큰 장점은 신뢰인데 이 신뢰는 코드를 기반으로 합니다. 100% 보안을 보장하지 않습니다. 해커는 많은 코드 지식을 가지고 있으며 대부분의 공격은 양 당사자 간의 엄청난 지식 불평등으로 인해 발생합니다.
DeFi 투자자에게는 개인 키를 보호하고 공개하지 않으며 분실을 방지해야 합니다. 또한 가능할 때마다 좋은 프로젝트와 감사된 계약을 선택하십시오.
공격을 피하고 사용자 자산의 보안을 보호하기 위해 Roxe Chain은 임계값 키의 알고리즘과 서로 다른 체인 간의 통신 상호 검증을 개선했습니다. 크로스 체인 자산의 경우 Roxe의 결제 노드(크로스 체인 게이트웨이)는 발행된 자산 매핑 요청을 검토하기 위해 Roxe 프로토콜을 준수해야 합니다. 동시에 Roxe는 순수한 기술적 수단을 사용할 뿐만 아니라 승인된 노드의 모든 비즈니스가 정기적인 감사에 포함되도록 일련의 승인 및 감사 메커니즘을 포함합니다. 동시에 Roxe 사용자의 권익 보호를 극대화하기 위해 Roxe는 법적 감독, 규정 준수, 개인 정보 보호, 자금 세탁 방지 및 사기 방지에 많은 에너지를 투자했습니다.
빈번한 보안 사고로 인해 규제 부츠의 착륙 속도가 빨라질 수 있습니다.
통화권에서 DeFi는 해커 공격에 가장 큰 타격을 받는 영역입니다. 암호 화폐 정보 회사인 CipherTrace의 보고서에 따르면 올해 첫 7개월 동안 전반적인 암호 화폐 사기 및 범죄가 급격히 감소했지만 DeFi 해킹으로 인한 손실은 작년보다 270% 증가했습니다.
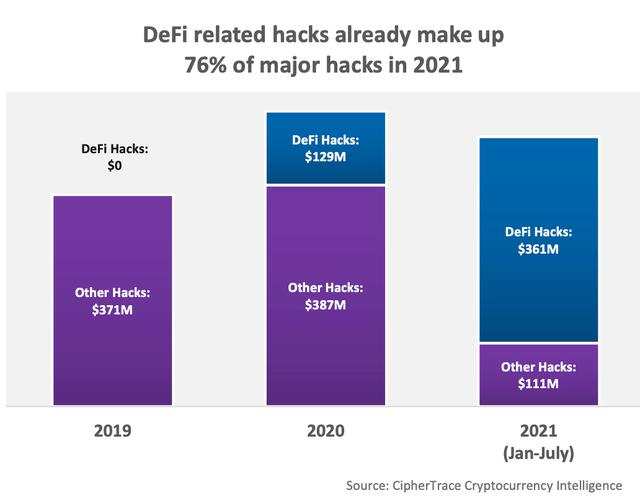
그러나 이전에는 크로스체인 분야에서 도난 사건이 드물었고, 이번 사건은 해커들이 이미 크로스체인 트랙에 눈독을 들이고 있음을 보여줍니다. 7월 이후 ChainSwap은 두 번 공격을 받았고 Anyswap도 공격을 받았습니다.잦은 보안 사고로 인해 여러 국가에서 규제 부트 착륙 프로세스가 빨라질 수 있습니다. 이와 관련하여 Roxe 결제 네트워크 기술 VP Jesse는 "장기적으로 감독은 산업 발전에 도움이 됩니다. 블록체인 산업이 계속 성숙함에 따라 국가에서 감독을 강화하는 것이 일반적인 추세이며 이는 또한 업계 성숙의 신호"