


Ethereum PlayerUnknown의 전장


편집자 주: 이 기사의 출처는블록체인 캠프 (ID: blockchain_camp)편집자 주: 이 기사의 출처는
블록체인 캠프 (ID: blockchain_camp)
블록체인 캠프 (ID: blockchain_camp)
, 저자: Spreeha Dutta, 번역: Crescent Moon, Odai의 승인을 받아 재인쇄됨.
Ethereum은 스마트 계약을 지원하는 오픈 소스 블록체인 기반 플랫폼입니다. 이더리움 플랫폼이 생성하는 암호화폐인 이더리움은 현재 시가총액 기준으로 두 번째로 높은 암호화폐다.
2016년 6월, 이더리움은 알려지지 않은 해커가 일부 기존 취약점을 악용하여 5천만 달러 상당의 360만 ETH 이상을 훔쳤을 때 공격을 받았습니다.
블록체인 초보자가 전체 공격 프로세스를 이해할 수 있도록 아래에 몇 가지 간단한 고유 명사를 소개합니다.
스마트 계약은 계약 협상을 디지털 방식으로 촉진하고 진위를 확인하며 이행을 시행하도록 설계된 컴퓨터 프로토콜입니다. 스마트 계약은 제3자 없이 신뢰할 수 있는 트랜잭션 실행을 보장합니다. 이러한 거래는 추적 가능하지만 되돌릴 수는 없습니다. 즉, 스마트 계약은 이더리움 블록체인에서 실행되고 이더리움 및 사용자 지갑과 상호 작용할 수 있는 코드입니다.
분산 원장은 이더리움 블록체인의 모든 트랜잭션에 대한 공용 데이터베이스이며 모든 이더리움 노드에서 유지 관리됩니다.
Ethereum은 위의 개념을 사용합니다. 이러한 블록체인에는 보안과 불변성이라는 두 가지 중요한 속성이 있습니다. 이러한 핵심 원칙이 위협받는다면 이해관계자들은 미쳐 날뛰게 마련입니다!
공격의 뒷이야기
이더리움(Ethereum)은 2015년 21세의 Vitalik Buterin(Ethereum 설립자, "V God"으로 알려짐)이 설립했으며, 그는 Ethereum을 통해 인터넷에서 탈중앙화를 실현하기를 희망합니다. 크라우드 펀딩 캠페인은 이더리움의 출시 자금을 지원했습니다(총 1,800만 달러 상당의 이더가 판매되었습니다).
보조 제목
무엇이 잘못되었나요?
6월 17일 The DAO는 재귀 호출 버그를 발견했다고 발표했지만 걱정할 것이 없으며 모든 자금이 안전하다고 주장했습니다. 6일 후, 알려지지 않은 해커가 5천만 달러 상당의 이더를 훔쳤습니다. 공격자는 또한 자신의 행동이 법의 법적 관할권에 속하므로 그가 한 모든 일이 시스템의 허점을 악용했기 때문에 형사 고발을 할 수 없다고 주장했습니다.
공격자는 무엇을 했습니까?
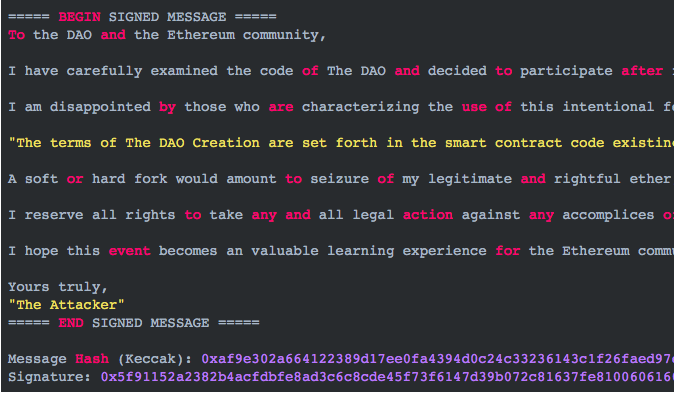
해커는 허점을 악용하여 합법적으로 이더를 훔쳤습니다. 이더리움은 트랜잭션이 "가스" 단위로 계산되는 플랫폼입니다. 여기서 가스는 블록체인에서 스마트 계약을 실행하는 데 필요한 비용입니다. 공격자는 이 취약점을 악용하여 무가치한 불법 거래를 대량으로 발생시켜 이더리움 블록체인의 크기를 늘렸습니다. 이로 인해 공격자에게 유용한 트랜잭션 지연이 발생합니다.
보조 제목
이더리움의 해결되지 않은 단점
이더리움 설계자들이 해결하지 못한 문제는 모든 이더가 하나의 주소에 저장된다는 것입니다. 이것은 해킹의 여지를 제공합니다. 물론 공격을 막기 위한 포크라는 아이디어는 참여자들의 관심을 끌었지만, 합의를 형성하고 포크에 충분한 표를 얻기에는 시간이 너무 짧았습니다.
보조 제목
제안 된 해결책
이제 두 가지 선택만 남았습니다. 한 사람은 아무것도 하지 않고 결국 수천만 달러를 잃게 됩니다. 두 번째 해결책은 먼저 소프트 포크와 하드 포크의 두 단계로 수행하는 것입니다. 그러나 이것은 블록체인의 "불변성"의 주요 원칙에 위배되므로 많은 의문을 제기합니다.
"개발 커뮤니티는 The DAO와 그 하위 DAO의 모든 트랜잭션을 무효화하여 공격자가 27일 Ether 후에 철수하는 것을 방지하는 소프트 포크(그러나 롤백 없음, 트랜잭션 및 블록 취소 없음)를 제안하고 있습니다. 그런 다음 하드 포크를 수행하고 모든 에테르를 되찾아라."
— Vitalik Buterin, "긴급 업데이트: DAO의 취약성", 6월 17일
그러나 소프트 포크에 대한 아이디어는 많은 보안 문제를 제기할 것이기 때문에 보류되었습니다. 반면, 이더리움 참가자의 대다수는 하드포크 제안에 찬성표를 던지고 동의했습니다.
드디어 이걸로 성공...





