


AI が暗号技術に「挑戦」?Web3 は備えを怠ってはならないが、拙速な移行は絶対に避けるべきだ


- 核心的な見解:AI の数学研究における進歩は、楕円曲線暗号への攻撃を加速させる可能性があり、業界で資産の早期移行に関する議論を引き起こしている。しかし、二人の中心人物はいずれもリスクはまだ現実化していないと考えており、一般ユーザーは拙速に行動すべきではなく、基盤のアップグレードとユーザーの移行は別物である。
- 重要なポイント:
- Justin Drake は「フォートレスモード」の計画を呼びかけ、AI が量子コンピュータの成熟前に ECC を解読する新たな数学的攻撃を見つける可能性を懸念しており、最悪のシナリオの時間枠は数ヶ月にまで短縮される可能性がある。
- Vitalik は AI リスクは研究に値すると認めつつも、拙速な移行によるアドレスエラーや鍵のミスなど現実的な損失のほうが、まだ発生していない攻撃よりも緊急性が高いと強調した。
- イーサリアムの通常アカウントのアドレスはハッシュ処理されており、取引を開始していない時点では公開鍵は露出しない。一度取引を開始すると、公開鍵は復元され長期的に公開されるため、リスクはアドレスの種類によって異なる。
- ビットコインの Taproot 出力自体に可視の公開鍵が含まれており、未使用であることは公開鍵が露出していないことを意味しない。新しいアドレスも本質的に量子耐性があるわけではない。
- イーサリアムはすでに Post-Quantum Security チームを設立し、アカウント抽象化や EIP-8141 などの柔軟な署名方案を模索している。NEAR メインネットはすでに ML-DSA ポスト量子署名をサポートしている。
- ウォレットのアップグレードは新しいアドレスタイプ、鍵管理、ハードウェア互換性への適応が必要であり、パブリックチェーン、スマートコントラクト、エコシステムの協調も必要で、「ワンクリックで量子耐性」で解決できるものではない。
- 一般ユーザーは「量子耐性アップグレード」の名を借りたフィッシングリンクに警戒すべきであり、大口資産はアドレス管理の習慣を最適化し、少額テストと分割操作を通じて移行リスクを低減できる。
ここ数日、「AIが暗号学を突破する可能性」をめぐる議論が、Cryptoコミュニティで確かなパニックの波を引き起こしている。
発端は10月7日、Justin DrakeがX上でブロックチェーン業界全体に対し、将来起こりうる暗号学的リスクに備えて「Bunker Mode」(バンカーモード)の計画を冷静に始めるよう呼びかけたことにある。
彼の中心的な懸念は、AIの数学研究における能力が絶えず進歩するにつれ、ビットコインやイーサリアムなどのネットワークで広く用いられている楕円曲線暗号が、実際に暗号解読能力を持つ量子コンピュータが出現する前に、新たな数学的攻撃手法に直面する可能性があるというものだ。
彼が提示した最悪のシナリオでは、関連する突破は「数年ではなく数カ月」単位で測られることさえありうるため、大口保有者や機関が率先して資産の秩序ある移行を検討し、露出済みの公開鍵がもたらす潜在リスクを可能な限り低減するよう提案している。
その後、Vitalik Buterinも議論に加わった。
興味深いことに、VitalikはAIが暗号学研究を加速させる可能性を否定せず、むしろ量子攻撃に耐えうると考えられている一部の暗号スキームも、将来の数学的突破口の影響を受ける可能性があるとさらに指摘した。
しかし、一般ユーザーが直ちに資産を移行すべきかという問題については、彼は性急なアップグレードと移行によって生じる実際の損失のほうが、まだ発生していない暗号学的攻撃よりも目下警戒に値するかもしれないと強調した。
これはまた、暗号資産業界全体を悩ませる長期的な問題を浮き彫りにする:オンチェーン資産を保護する基盤となる暗号学的仮定が新たな挑戦に直面し始めたとき、パブリックチェーンはどれだけ前もって準備する必要があり、一般ユーザーはいつ行動すべきなのか?
一、なぜリスクがあるのか?まず「アドレス」と「公開鍵」の距離を理解しよう
この議論の焦点を理解するには、まずパブリックチェーンの最も基礎的なアカウントと署名の仕組みに立ち返る必要がある。
周知のとおり、ノンカストディアルウォレットでは、秘密鍵が資産を管理する鍵となる証憑であり、技術的なレベルで言えば、ウォレットはデジタル署名アルゴリズムを通じて、秘密鍵を公開することなく、ある取引が確かに対応する鍵の保有者によって承認されたことを証明する。
その中で最も典型的なものが楕円曲線暗号(ECC)である。
イーサリアムを例にとると、通常の外部所有アカウント(EOA)はECDSAを用いて取引署名を生成し、ビットコインの伝統的な署名体系も同様にECDSAを広く使用しており、Taprootは同じ楕円曲線に基づくSchnorr署名を採用している。
これらのスキームが長期的に安定して機能するのは、ある重要な数学的仮定に依存している:秘密鍵から公開鍵を計算するのは非常に容易だが、公開鍵だけから秘密鍵を逆算することは、現在知られている古典的計算手法ではほぼ不可能である。
これは、検証は容易だが逆算による求解が極めて難しい数学の問題と理解できる。ネットワーク上の誰もが公開鍵を利用して署名が有効かどうかを検証できるが、それによって署名者の秘密鍵を容易に割り出すことはできない。
まさにこの非対称性が、現代のブロックチェーン資産所有権の重要な基盤を構成している。
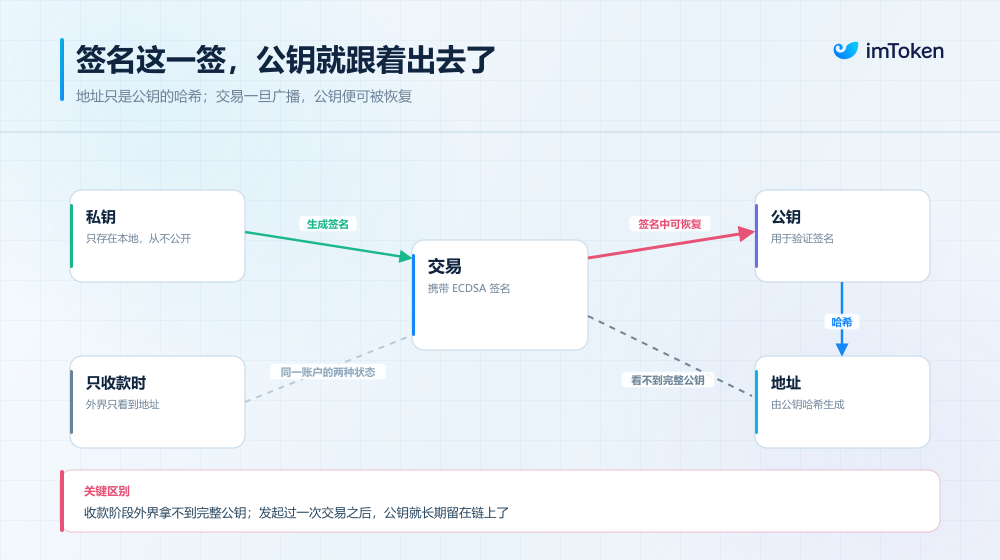
しかしここに見落とされがちな細部がある。それは、私たちが日常目にする「ウォレットアドレス」が、必ずしも完全な公開鍵ではないということだ。
イーサリアムの通常のEOAを例にとると、ウォレットアドレスは公開鍵をKeccak-256でハッシュ計算した後、その一部を切り出して生成された識別子であり、ビットコインにおいても、P2PKHやP2WPKHなどの一般的なアドレスタイプは、公開鍵ハッシュに基づく設計を採用している。
これが非常に興味深いセキュリティ上の差異を生み出している。
一度もオンチェーン取引を行ったことがなく、他の経路でも公開鍵情報を公開していないイーサリアムの通常アカウントに対しては、外部からは通常ハッシュ処理後のウォレットアドレスしか見ることができない。既存の計算手法ではアドレスハッシュから完全な公開鍵を逆算することが難しいため、公開鍵はちょうどもう一層の保護をまとっているようなものである。
しかし、このアカウントが自ら取引を発起しECDSA署名を提出すると、ノードは署名情報から対応する公開鍵を復元できる。オンチェーン取引記録は長期的に公開されるため、この部分の情報も持続的に外部に露出することになる。
これはつまり、公開鍵ハッシュアドレスを採用するアカウントにとって、まだ公開鍵が露出していない場合とすでに公開鍵が露出している場合とでは、ある種の将来的な暗号学的攻撃に直面した際に、異なるリスクレベルを持ちうるということだ。
強調しておく必要があるのは、これはすべてのパブリックチェーンが完全に同一のルールに従っているという意味ではないということだ。
例えば、ビットコインのTaproot出力自体が可視の楕円曲線公開鍵を含んでいるため、あるTaprootアドレスが一度も自ら資金を支出したことがなくても、その公開鍵が依然としてハッシュ関数の背後に隠れていると単純に考えることはできない。さらに、一部の公開鍵情報はアドレスの再利用、公開署名、拡張公開鍵その他の方法によって事前に露出する可能性もある。
したがって、「資産を送金したことがない」ことは必ずしも「公開鍵が露出していない」ことを意味せず、新しいアドレスも天然に量子耐性を備えているわけではない。
この差異を理解すれば、量子コンピューティングとAIがもたらす挑戦を見るのは、ずっと容易になる。
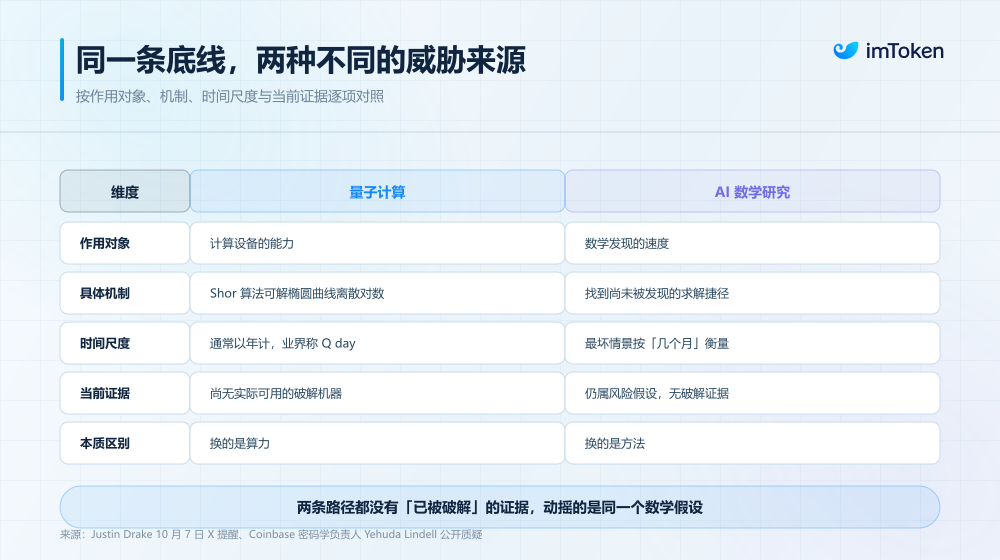
理論上、十分な規模と誤り訂正能力を備えた量子コンピュータは、このアルゴリズムを利用して楕円曲線離散対数問題を効率的に解き、公開鍵から秘密鍵を導出することで、ECDSAやSchnorrなどの署名体系を脅かすことができる。
しかし今のところ、ビットコインやイーサリアムの主要な署名体系を実際に解読できる量子コンピュータがすでに存在することを示す証拠はない。
そしてJustin Drakeが今回提起した懸念は、量子コンピュータの他に、AIが人類を助けて既存の数学アルゴリズムがまだ見つけていない求解の近道を発見する可能性に焦点を当てている。特にここ一年、AIが数学的推論、アルゴリズム探索、形式証明などの領域で絶えず進歩を遂げるにつれ、一部の研究者は、数十年にわたって検証されてきた計算困難問題が、新たな数学的発見によって再評価される可能性があるのではないかと考え直し始めている。
二、JustinとVitalikに本質的な相違はない
基盤となる論理を明確にしたうえで、JustinとVitalikの議論を振り返ると、二人の判断は完全に対立しているわけではなく、異なるリスクに異なる優先順位を与えているだけだということがわかる。
まずJustin Drakeを見てみよう。
伝統的に、暗号学体系の交代はしばしば長い過程である。何しろ潜在リスクの識別、新標準の策定から、エンジニアリング実装の完成、さらにはパブリックチェーン、ウォレット、取引所、カストディ機関およびハードウェア機器間の互換性調整に至るまで、数年あるいはそれ以上の時間がかかるのが常だ。
ましてやビットコインやイーサリアムのような巨大な規模を持ち、広範な調整を必要とする分散型ネットワークでは、基盤のアップグレードは通常、普通のソフトウェアのように一度のバージョン更新で完了できるものではない。
Justinが心配しているのはまさに、この長いアップグレードサイクルが、将来の数学研究の突破速度に追いつけないかもしれないということだ。
例えば将来AIが本当に研究者を助けて新たな暗号攻撃手法を見つけ出したなら、量子コンピュータが実用的な解読能力を備えるのを待たずして、既存の楕円曲線署名体系が事前に脅かされる可能性もある。
そして一度このような突破が実際に起これば、パブリックチェーンとウォレットエコシステムに残された移行の窓は、過去に予想されたよりもずっと短いかもしれない。
したがって、彼の立脚点は未然に防ぐことにあり、取引所、大口機関および大量の資産を保有するユーザーに対して、今すぐ将来のリスク回避経路を考え始めるべきだと強調している。
これには、すでに公開鍵が露出しているアドレスを事前に洗い出し、一部の長期保有資産を秩序ある形でまだ公開鍵が露出していない新しいアドレスに移し、その後の使用において不要な署名やアドレス再利用をできる限り減らすことが含まれる。
技術的には、この提案には確かに合理性がある——もし将来の攻撃が公開公開鍵からの秘密鍵導出に依存するなら、事前に公開鍵の露出面を減らすことで、特定の条件下ではより多くの防御時間を稼げるかもしれない。
しかし問題は、資金をまだ公開鍵が露出していない新しいアドレスに移すことは、真のポスト量子暗号への移行を完了したことにはならないということだ。
なぜなら、新しいアドレスが依然としてECDSAなどの伝統的な署名スキームを使用している限り、その基盤となるセキュリティ仮定は根本的に変わっておらず、一度そのアドレスを使用して取引を発起すれば、公開鍵は再び露出する可能性がある。もし攻撃能力が十分に強ければ、取引がブロードキャストされた後、確認される前の短い窓さえも新たなリスクとなりうる。
言い換えれば、これは過渡的なリスク緩和手段であり、一労永逸に問題を解決できる最終方案ではない。さらに重要なのは、暗号学的観点から潜在的リスクを減らすことは、実際の資産管理の観点からも必ずしもより安全であるとは限らないということだ。
これもまさにVitalikが特に強調した点である。
現在知られている技術的条件下では、公開公開鍵から直接ECDSA秘密鍵を復元することは依然として実行可能な実際の攻撃手法を欠いているが、オンチェーン資産の移行過程において、アドレス間違い、鍵のバックアップミス、悪意ある承認その他の操作問題によって生じる損失は、毎日起こりうる現実のリスクである。
Vitalikはさらに、自分が移行設定のミスによって被った損失は、ハッカー攻撃によって被った損失よりも多いと述べている。
少量のETHしか保有していない一般ユーザーにとって、資産の移行は新しいアドレスを作成し、鍵をバックアップしていくつかの送金を発起するだけかもしれない。しかし長期的にDeFi、ステーキング、クロスチェーンインタラクションに参加し、さらにはマルチシグウォレットを通じて資金を管理しているユーザーにとっては、状況ははるかに複雑である。
資産は異なるネットワークに分散している可能性があり、一部の資金は依然としてステーキングやレンディングプロトコルの中にあり、古いアドレスはスマートコントラクトの管理者、資金引き出しその他の重要な操作権限を有しているかもしれない。
ただ「AIがウォレットを解読するかもしれない」というニュースを見ただけで、臨時に大規模な資産移行を行えば、かえってネットワークの間違い、クロスチェーンツールの誤用、悪意ある取引への署名、マルチシグ操作のミスなどによって、不可逆的な損失を生じさせる可能性がある。
ましてや、一旦市場が「ウォレットがまもなく解読される」というパニック感情を広め始めれば、公式を装った各種の耐量子アップグレードリンク、資産保護ツール、いわゆる移行サービスもそれに伴って出現する可能性がある。
注目すべきは、Vitalikの慎重さが、基盤となる暗号学のアップグレードに対して保守的な態度をとっているという意味ではないということだ。
むしろ彼も、AIがもたらす数学的進歩は真剣に研究する価値があると考えており、業界に対して一部の格子暗号に基づくポスト量子方案を再検討し、あるアルゴリズムが「耐量子」というレッテルを貼られたからといって、それが将来のすべての数学的突破に耐えうるとデフォルトで考えることを避けるよう促している。
条件が許せば、彼はハッシュ関数に基づく暗号構造をより多く検討することにも傾いており、他の方案に対してはより保守的なセキュリティパラメータを採用している。
したがって、実のところJustinとVitalikを単純に急進派と保守派の二つに分類することはできず、二人の間には本質的な深い矛盾は存在しない。
三、パブリックチェーンのアップグレードからウォレットの移行まで:真の耐量子準備はどこまで進んでいるのか?
多くのユーザーはこう問うかもしれない:基盤となる暗号学に長期的なリスクがあるのなら、ウォレットは直接「耐量子ウォレット」へアップグレードしてくれないのか?
ウォレットアプリを更新するだけでは不十分である。
なぜならブロックチェーンにとって、暗号学のアップグレードは秘密鍵がどのように生成され、取引がどのように署名されるかだけでなく、ネットワーク全体が新しい署名を識別・検証できるかどうか、そして既存アカウントが円滑に移行できるかどうかにも関わるからだ。
実際、今回のAIが引き起こした議論がなくても、主要なパブリックチェーンや暗号学研究機関はすでにポスト量子時代への準備を始めている。
やはりイーサリアムを例にとると、その耐量子準備はすでに複数の層に及んでいる。
通常アカウントが使用するECDSAの他に、バリデータのコンセンサスで使用されるBLS署名、データ可用性に関連するKZGコミットメント、および一部のゼロ知識証明システムも、将来再評価またはアップグレードが必要となる暗号構造に関わっている。
イーサリアム財団はこのために専門のPost-Quantum Security研究チームを設立し、leanXMSSやleanVMなどの技術を通じて、コンセンサス層に新しい署名と証明の方案を提供することを模索している。
そして一般ユーザーのアカウント層では、アカウント抽象化がもう一つの注目に値する経路を提供している。伝統的なEOAの署名検証メカニズムが基盤プロトコルと緊密に結合しているのとは異なり、アカウント抽象化と交換可能な署名検証メカニズムは、将来ユーザーアカウントが異なる署名アルゴリズムを採用することを可能にし、それによってポスト量子アップグレードにより柔軟な空間を残すことが期待されている。
<





