






凭空增發1000萬枚代幣,Cysic跨鏈橋成駭客提款機?


- 核心觀點:Cysic跨鏈橋因驗證邏輯漏洞遭攻擊,攻擊者在未經授權的情況下鑄造1000萬枚CYS,並在約28分鐘內套現約72.7萬美元,暴露跨鏈橋驗證機制的系統性風險。
- 關鍵要素:
- 攻擊者獲取跨鏈橋資料庫權限,利用訊息處理邏輯漏洞提交虛假鑄幣訊息,在BNB Chain上未經授權鑄造1000萬枚CYS,佔總供應量1%。
- 鑄幣後約28分鐘內,攻擊者透過15筆交易賣出約720萬枚CYS,換得約58.83萬USDT及220 BNB,其中12筆經由OKX DEX聚合器執行。
- 套現資金經SWFT、Mayan、deBridge跨鏈轉往以太坊,合計約306.6 ETH(約72.7萬美元)。
- 專案方在異常鑄幣後約76分鐘才將接收地址加入黑名單,此時地址僅剩約280萬枚CYS,佔異常鑄幣量的28%。
- Cysic成立於2022年,專注於ZK硬體加速及去中心化計算網路,累計融資1800萬美元,CYS總供應量10億枚。
- 今年以來KelpDAO、Verus、Across、Wanchain等跨鏈安全事件合計損失超3.23億美元,跨鏈橋安全風險持續凸顯。
原創 | Odaily 星球日報(@OdailyChina)
作者 | Asher(@Asher_ 0210)
跨鏈橋又出事了。
10月18日,Cysic Foundation 發布事故報告,確認其跨鏈橋在 10 月 17 日遭到攻擊,1000 萬枚 CYS 被無授權鑄造,約 720 萬枚在地址凍結前被賣出。Cysic 已暫停跨鏈橋服務,並表示此次攻擊未影響 Cysic 主網,也未直接盜走用戶錢包中原有的資產。
這批代幣為何能被憑空生成,攻擊者又是如何完成套現的?Odaily 星球日報將從 Cysic 的項目背景入手,梳理此次攻擊的經過與漏洞成因。
Cysic:從 ZK 硬體加速到去中心化計算網路
Cysic 成立於 2022 年,早期專注於零知識證明(ZK)硬體加速,透過專用晶片和軟體優化,降低證明生成的成本、縮短計算時間,隨後逐步擴展為面向 ZK 證明生成、AI 推理等任務的去中心化計算網路。
Cysic 目前已完成兩輪融資,總金額為 1800 萬美元,其中:
- 2023 年 2 月 17 日,Cysic 宣布完成 600 萬美元的種子輪融資,本輪融資由 Polychain Capital 領投,Hashkey、SNZ Holding、A&T Capital、ABCDE、Web3.com 等參投;
- 2024 年 5 月 24 日,Cysic 宣布已完成 1200 萬美元 pre-A 輪融資,本輪融資由 HashKey Capital 和 OKX Ventures 領投。
其原生代幣 CYS 用於計算服務支付、質押及節點獎勵,供應量為 10 億枚。此次遭攻擊的跨鏈橋,則是 CYS 在 Cysic 主網與 BNB Chain 等網路之間流轉的通道。
76 分鐘內,攻擊者如何完成增發與套現?
北京時間 10 月 17 日 20:31:38,攻擊者透過 Cysic 跨鏈橋,在 BNB Chain 上無授權鑄造了 1000 萬枚 CYS,佔代幣總供應量的 1%。
鑄幣約 5 分鐘後,攻擊者便開始出售代幣。據 The Block 對鏈上記錄的梳理,20:36 至 20:41,攻擊者透過 11 筆交易賣出 565 萬枚 CYS,換得約 58.83 萬枚 USDT;20:57 至 20:59,又透過 4 筆交易賣出剩餘的 155 萬枚 CYS,換得約 220 BNB。上述 15 筆交易中,12 筆經由 OKX DEX 聚合器執行,訂單被拆分至 PancakeSwap 等交易平台。從異常鑄幣到賣出約 720 萬枚 CYS,攻擊者僅用了約 28 分鐘。
隨後,攻擊者透過 SWFT、Mayan 和 deBridge 等跨鏈服務,將兌換所得轉往以太坊,合計收到約 306.6 ETH,價值約 72.7 萬美元,並進一步轉入另一錢包。
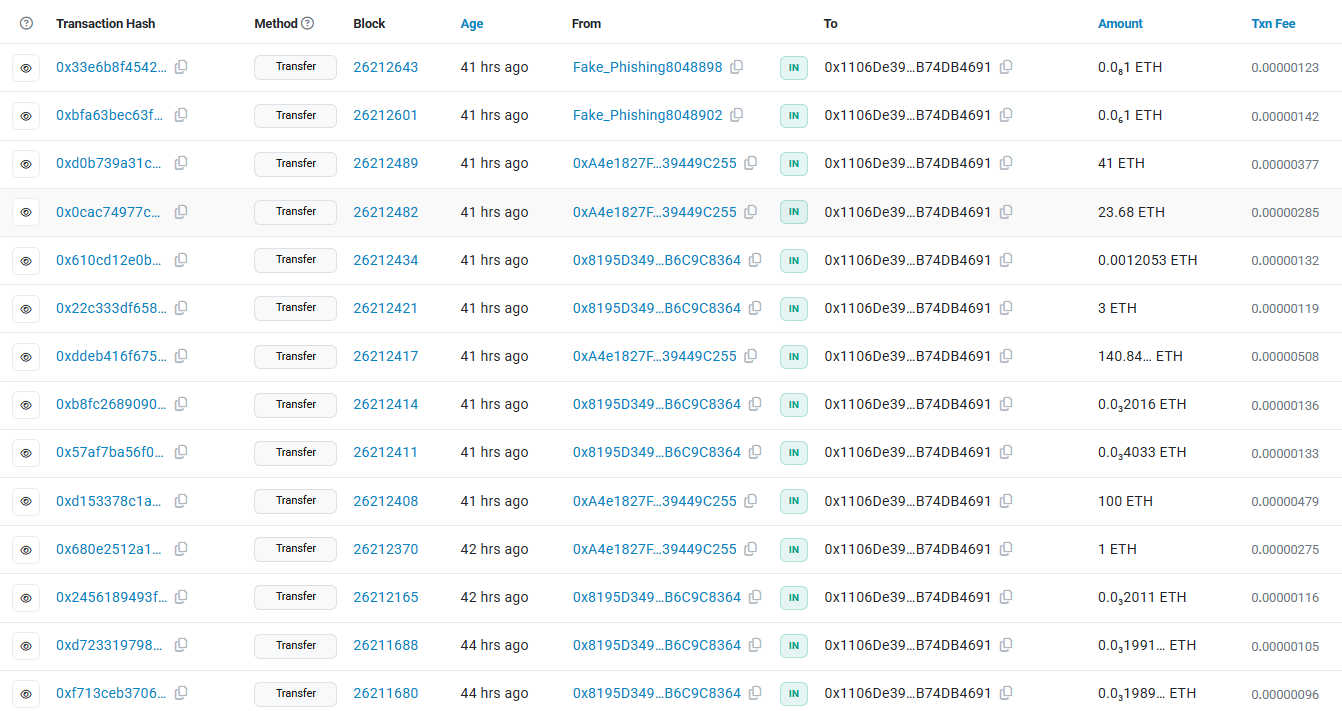
直到當晚 21:47:52,項目方才將接收地址加入 CYS 代幣合約的黑名單。距離異常鑄幣已過去約 76 分鐘,此時地址內僅剩約 280 萬枚 CYS,佔異常鑄幣總量的 28%。
攻擊者能夠套現的前提是,先讓跨鏈橋生成一批本不應存在的 CYS。那麼,Cysic 跨鏈橋為何接受了這筆鑄幣請求?
跨鏈橋驗證失守,虛假請求觸發代幣增發
正常情況下,跨鏈橋只有確認源鏈上發生了真實的資產鎖定或銷毀,才能在目標鏈上鑄造對應代幣。
但根據 Cysic 的初步調查,攻擊者獲取了支援跨鏈橋服務的相關資料庫權限,並利用訊息處理邏輯漏洞,提交虛假鑄幣訊息,最終在 BNB Chain 上生成了 1000 萬枚沒有對應資產支撐的 CYS。
攻擊者如何取得資料庫權限、虛假訊息為何能通過驗證,仍待完整調查報告披露。
目前調查尚未結束,異常增發的代幣卻已進入市場。對持幣者而言,「錢包資產未被盜」並不能消除異常增發帶來的拋壓。這批代幣如何處置、項目方是否承擔損失,目前仍無明確方案。
跨鏈是剛需,安全代價由誰承擔?
Cysic 被攻擊並非孤例。今年以來,KelpDAO 的跨鏈橋接事件涉及約 2.92 億美元損失;Verus 跨鏈橋在 5 月和 7 月兩次遭攻擊,分別涉及約 1158 萬和 754 萬美元;Across、Wanchain 也分別發生約 450 萬和 930 萬美元的安全事件。僅這五起事件,涉及金額就已超過 3.23 億美元,尚未扣除追回資金。
跨鏈需求不會消失,但每增加一條資產流轉通道,也意味著多一套需要信任的驗證機制。當項目享受多鏈流動性的便利,安全事故的損失卻留給市場承擔,跨鏈橋就既是行業剛需,也可能成為用戶無法判斷何時引爆的炸彈。





