


加密身份危机:消费者大规模采用的瓶颈


原文作者:Natalie Mullins
原文編譯:火星財經,MK
2023 年,圍繞「消費者加密貨幣」的熱情再次高漲,這部分歸功於像friend.tech 這樣的產品的興起,以及業界對基礎設施的重視超過了對終端用戶應用的關注。現在,許多人預測2024 年將是加密應用層的突破之年,因為從遊戲到去中心化數字資源網絡(dePIN)服務,再到社交體驗,各團隊正爭相吸引下一波用戶。
然而,儘管加密貨幣的應用場景日益引人入勝,但其身分認同問題——尤其是防禦女巫攻擊的能力——仍被低估,成為加密消費者應用程式成功的瓶頸。

一切問題的根源:身份
鏈上身分問題並非新鮮事,儘管經過多年的發展和私人投資,該問題仍未有效解決。上一周期中,儘管交易量和活動呈指數級增長,但許多創始人仍因錯誤判斷而資金耗盡,將非有機用戶誤認為產品市場契合。沒有強大的防禦女巫攻擊能力, 2024-2025 年的周期可能會重蹈覆轍。

人類身分證明(Proof of Personhood,PoP)是確認一個人的人性和獨特性的機制,被視為建構數字身分的基石。 (圖片來源:Worldcoin)
至今,大多數關注點聚焦於聲譽、去中心化身分(DID)和隱私——這些都至關重要,但並未根本解決「人類身分證明」(PoP)問題。市場上大多數的PoP 解決方案旨在對抗AI 支援的虛假資訊和女巫攻擊,但加密貨幣領域似乎需要獨特的PoP 解決方案,原因雖相似卻不盡相同。眾所周知,加密貨幣的高度金融化特性催生了強烈的詐騙和對抗動機,最明顯的是駭客攻擊和女巫農場。然而,隨著我們從Web2 的廣告補貼模式轉向Web3 的用戶所有模式,集中化的價值提取平台將讓位於更開放的網絡和協議,不斷向終端用戶分配獎勵和權益。在沒有強大的身份解決方案的情況下,加密團隊將發現自己陷入了保護產品和資金庫不受敵對行為者侵害的無休止戰鬥中,從而嚴重削弱了加密技術擴展激勵一致性的核心價值主張。

早期DeFi 專案如Uniswap 和dYdX 的空投為業界設定了一個難以維續的行業標準,只因使用產品就獎勵用戶數千甚至數萬美元。如今,許多加密原住民期待透過簡單的產品參與就能獲得豐厚的空投,即使他們的使用是被動或一次性的。因此,許多團隊開始採用更嚴格的資格標準,更有策略地減少機器人和多錢包人類農民的活動。
任何在加密女巫抵抗方面投入大量時間的人都知道,這是一場永無止境的貓鼠遊戲。隨著加密團隊在風險緩解方面的技術日益成熟,女巫農民的手段也同樣在進步。 2023 年成為業界的重要一年,YouTube 上關於「空投」的內容上傳和搜尋量達到歷史新高,市場上也出現了越來越先進的農業工具。 Kerman Kohli 的文章揭示了一些極端例子,包括自動部署錢包和執行各種鏈上行為的產品,同時提供對抗加密團隊可能使用的任何女巫抵抗技術的手段。

這種動態不僅對大多數新創公司造成損害,而且對鏈上資料的訊號品質產生了深遠影響。儘管區塊鏈通常因其「開放性」和「透明性」而受到讚揚,但操縱關鍵指標(如活躍錢包或交易量)的財務動機是如此之大,以至於大部分鏈上用戶活動數據在功能上變得無用。這對那些努力建立基本指標(如獨特的人類用戶數量、客戶獲取成本(CAC)或終身客戶價值(LTV))真實情況的加密創始人來說,是一項巨大挑戰。
探索設計空間
在人類身分證明的脈絡下,思考身分有兩種主要方式:獨特性和人性。
獨特性關乎一個與應用程式互動的帳戶是否為一個獨特的人類,或由單一個體操作的多個帳戶。大多數創始人認為每個獨特人類用戶對應一個錢包是理想標準,儘管加密錢包在目前並不適合強制執行此標準。有些項目可能會傾向於採用諸如KYC 這樣的成熟解決方案,但這帶來了顯著的權衡。

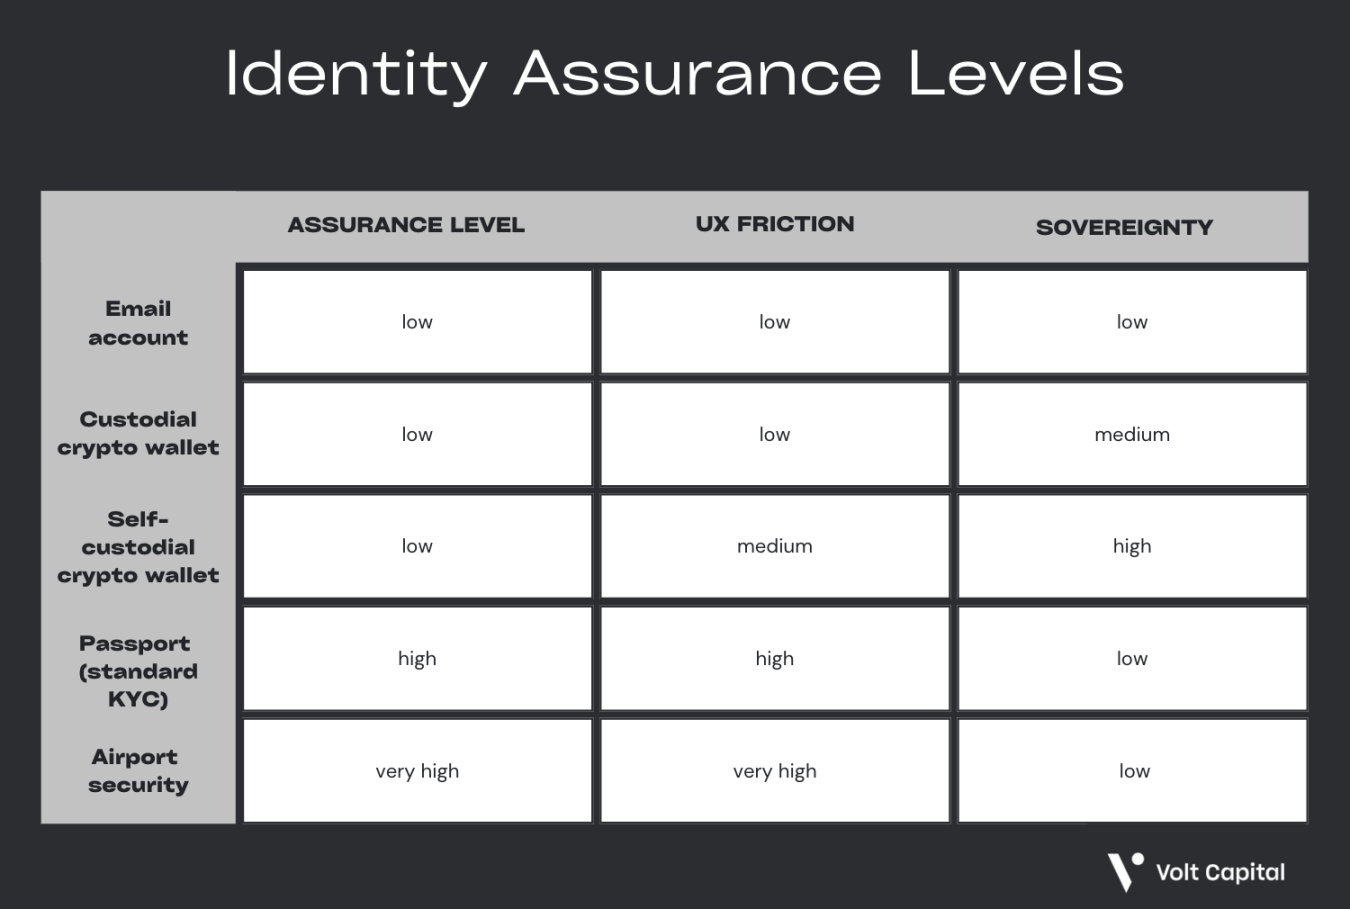
對於那些不熟悉「身分保證等級」(Identity Assurance Level, IAL)概念的人來說,根據國家標準與技術研究院的定義,IAL 傳達了「一個人所聲稱的身份是其真實身份的信心程度」 。身分解決方案通常分為三類:
1. 一定程度的信心(1 級) - 身分是自我聲明的;無需驗證(如電子郵件帳號)。
2. 高度信心(2 級) - 身分由第三人證實;需要親自或遠端驗證(如政府核發的身分證、憑證文件、地址驗證)。
3. 極高信心(3 級) - 身分由第三方使用生物辨識資料證實;需要親自驗證(如TSA 代理人驗證照片ID 或指紋)。
人性則與帳號的活動是由機器人還是真實人類生成的有關。如今,辨別獨特性相對於辨別獨特性更為容易,主要是因為人類使用者通常比機器人的行為更為複雜。那些投資於蜜罐技術和基於數據的監控與檢測基礎設施的團隊,通常能夠減輕大量由機器人驅動的活動,儘管多錢包的人類農民則構成了不同的挑戰。
從長遠來看,辨別能力可能會變得更加具有挑戰性和模糊,部分原因是某些帳戶可能在機器人生成的活動和人類生成的活動之間擺動。這種動態將隨著人類部署機器人(「代理」)在網路上遍歷並代表他們進行交易而加劇。一些更具雄心壯志(和爭議性)的身份解決方案,例如Worldcoin,正在嘗試解決這個「人類身分證明」問題——值得注意的是,許多解決方案依賴於各種形式的KYC 或生物識別數據。
重要的是,在驗證獨特性和/ 或人性時,持續進行身份驗證是至關重要的。僅在身份創建時進行驗證的解決方案特別容易受到女巫攻擊和欺詐行為的影響,這可能包括出售自我保管錢包的訪問權限(例如場外交易)到更有組織的攻擊(例如反向工程項目的身份和/ 或獎勵系統)。
理想的身份解決方案應在不增加過多用戶體驗摩擦或損害主權的情況下提供最高水準的保證。然而,由於這樣的解決方案尚未出現,加密創始人被迫在最適合他們用例的權衡中做出選擇。
有前景的解決方案
1. 證明(Proofs)
由一方對其自身或他人身分所作出的加密簽名聲明。

雖然通常不適用於PoP,證明卻是加密身分的基本原語。它們正確地將身分視為聲譽憑證的集合,其中不同方面的身分根據上下文(例如本地與國家、官方與非正式)而具有相關性或價值。一個開放且可組合的標準,用於創建證明和模式,如以太坊證明服務,可以大大拓展鏈上身份空間,並消除“身份提供者”不斷用專有解決方案重新發明輪子的需求。

例如,Coinbase 的「驗證」產品利用以太坊證明服務發行Coinbase 驗證的鏈上證明,包括KYC 證明。用戶透過獨家特權優惠的激勵選擇加入驗證。 (來源:Coinbase)
2. 漸進式人類身分證明(Progressive Proof of Personhood)
根據證明的獨特性,隨時間獎勵用戶。
雖然沒有解決方案是完全萬無一失的,但KYC 和生物辨識無疑是目前可用的最高保證身分工具之一。然而,加密貨幣帶來的一些特殊性使這些解決方案的可行性降低:
整個產業對KYC 的抵觸/ 對隱私和主權身分的重視。
生物辨識通常不用於或在消費者應用中使用(健康和健身應用除外)。
對連續和動態身分保證的需求。
漸進式PoP 的主要目標是設計一個系統,根據特定行為證明他們的獨特性/ 人性,並隨時間獎勵使用者。另一方面的挑戰是避免激勵資源浪費,並確保被獎勵的行動實際上能很好地對應於獨特性。

例如,以創作者為中心的內容分發平台DRiP 最近推出了其Droplets 功能,獎勵用戶每天登錄並與產品進行有意義的互動。用戶收到的每個收藏品自動從其總餘額中扣除1 滴水。只有擁有足夠多Droplets 來接收收藏品的用戶才被視為「活躍」,這幫助DRiP 團隊建立了更準確的每日活躍用戶(DAU)和參與度指標。
結論
在很多方面,線上身分原語從未真正超越了低保證的解決方案,例如電子郵件帳戶。如果沒有加密貨幣的財務激勵或生成式AI 的普及,這些解決方案可能永遠不需要改變。然而,儘管這些技術在未來幾年將為世界帶來創新,但它們也使身分認同問題在可預見的未來變得更加困難和複雜。這正是為什麼加密貨幣中的身分問題不僅僅關乎去中心化識別碼(DID)或隱私混合器——加密經濟誘因的可行性本身就岌岌可危。





