


AI tấn công nhắm vào khai thác, 64.000 máy đào BTC bị cướp trong 20 giờ


- Quan điểm cốt lõi: Khoảng 64.000 máy đào BTC (tổng cộng 13 EH/s hashrate) đã bị tấn công có sự hỗ trợ của AI, bị chiếm đoạt và chuyển hướng sang pool OCEAN, phơi bày rủi ro nghiêm trọng của phần mềm quản lý đội máy đào như một lỗ hổng bảo mật mới trong ngành khai thác.
- Yếu tố then chốt:
- Kẻ tấn công đã lợi dụng lỗ hổng trong phần mềm quản lý Commander thuộc Luxor để chuyển hướng hashrate đến pool và địa chỉ BTC chỉ định; kẻ tấn công chỉ thu được 0,162 BTC, nhưng thiệt hại doanh thu khai thác trong thời gian đó là không thể khắc phục.
- Tổng hashrate của pool OCEAN từng tăng vọt từ khoảng 40 EH/s lên gần 50 EH/s; cuộc tấn công kéo dài gần 24 giờ trước khi được xác định và khắc phục.
- CEO của Luxor gọi đây là "cuộc tấn công vector phức tạp có sự hỗ trợ của AI", cam kết bồi thường toàn bộ theo doanh thu khai thác bình thường cho hơn mười khách hàng bị ảnh hưởng, với số tiền ước tính từ 34.000 đến 340.000 USD.
- Phần mềm quản lý có thể đẩy hàng loạt cài đặt pool đến hàng nghìn máy đào; một khi thông tin xác thực hoặc điểm cuối API bị rò rỉ, kẻ tấn công có thể nhanh chóng thực hiện chuyển hướng hashrate quy mô lớn.
- Kẻ tấn công không cần đánh cắp tài nguyên hashrate, chỉ cần thay đổi điểm cuối stratum và tên worker là có thể chuyển doanh thu thành tiền mặt, nhắm trực tiếp vào doanh thu Coinbase mà pool thanh toán trực tiếp cho địa chỉ thợ đào.
- Luxor vừa hoàn thành vòng gọi vốn 16 triệu USD vào cuối tháng 10; sự cố này có thể thúc đẩy ngành xác định rõ trách nhiệm bảo mật của phần mềm quản lý và tiêu chuẩn bồi thường tối thiểu.
Nguyên bản|Odaily@OdailyChina)
Tác giả|Wenser(@wenser 2010 )
Ngay khi BTC có thời điểm giảm xuống 62.000 USD và tâm lý thị trường chạm đáy, một "vụ cướp lớn on-chain" hiếm khi được chú ý đã lặng lẽ xảy ra và kết thúc — liên quan đến khoảng 64.000 máy đào BTC, tổng cộng khoảng 13 EH/s hashrate.
Vào lúc 10 giờ sáng ngày 15 tháng 11 theo giờ Bắc Kinh, lượng hashrate này đã được âm thầm chuyển hướng đến pool đào OCEAN, phần thưởng khai thác được chỉ định thanh toán đến địa chỉ BTC do kẻ tấn công kiểm soát. Tổng hashrate của pool OCEAN có thời điểm gần 50 EH/s, sau đó giảm về khoảng 40 EH/s. May mắn thay, một nhà cung cấp dịch vụ lưu trữ máy đào đã kịp thời phát hiện và đưa ra cảnh báo, nhà cung cấp dịch vụ khai thác Luxor sau đó đã xác định vấn đề nằm ở phần mềm Commander. Cuối cùng, kẻ tấn công chỉ thu được 0,162 BTC; nhưng thiệt hại doanh thu khai thác trong khoảng thời gian đó đã không thể khắc phục, Luxor cho biết sẽ bồi thường toàn bộ cho hơn mười khách hàng bị ảnh hưởng.
Đáng chú ý, Luxor vừa hoàn thành một vòng gọi vốn 16 triệu USD vào cuối tháng 10. CEO Nick Hansen của công ty cho biết vụ tấn công lần này liên quan đến "một cuộc tấn công phức tạp có sự hỗ trợ của AI". Pool đào, phần mềm quản lý khai thác và tấn công AI đan xen vào nhau, "vụ cướp lớn on-chain" này cũng đã mở ra cho chúng ta thấy một mặt rủi ro cao của ngành khai thác BTC.
24 giờ kinh hoàng của 64.000 máy đào BTC: Khi hashrate máy đào bị chiếm đoạt và chuyển hướng để trục lợi
Trước tiên, hãy cùng điểm lại diễn biến sự việc.
Ngày 15 tháng 11, nhà cung cấp dịch vụ lưu trữ máy đào CoreX Hosting đã đăng bài cho biết, "Xin nhắc nhở, hiện đang có một cuộc tấn công hacker quy mô lớn nhắm vào máy đào đang diễn ra. Máy đào bị chuyển hướng đến pool Ocean, địa chỉ BTC tương ứng là bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr."
Sau khi cảnh báo được đưa ra, Bitcoin Newsbắt đầu theo dõi nhanh chóng, và nhấn mạnh rằng cuộc tấn công lần này ảnh hưởng đến 64.000 máy đào BTC, tương ứng tổng hashrate khoảng 13 EH/s, do ảnh hưởng này, hashrate do pool OCEAN kiểm soát có thời điểm tăng lên 50 EH/s, sau đó giảm về 40 EH/s.
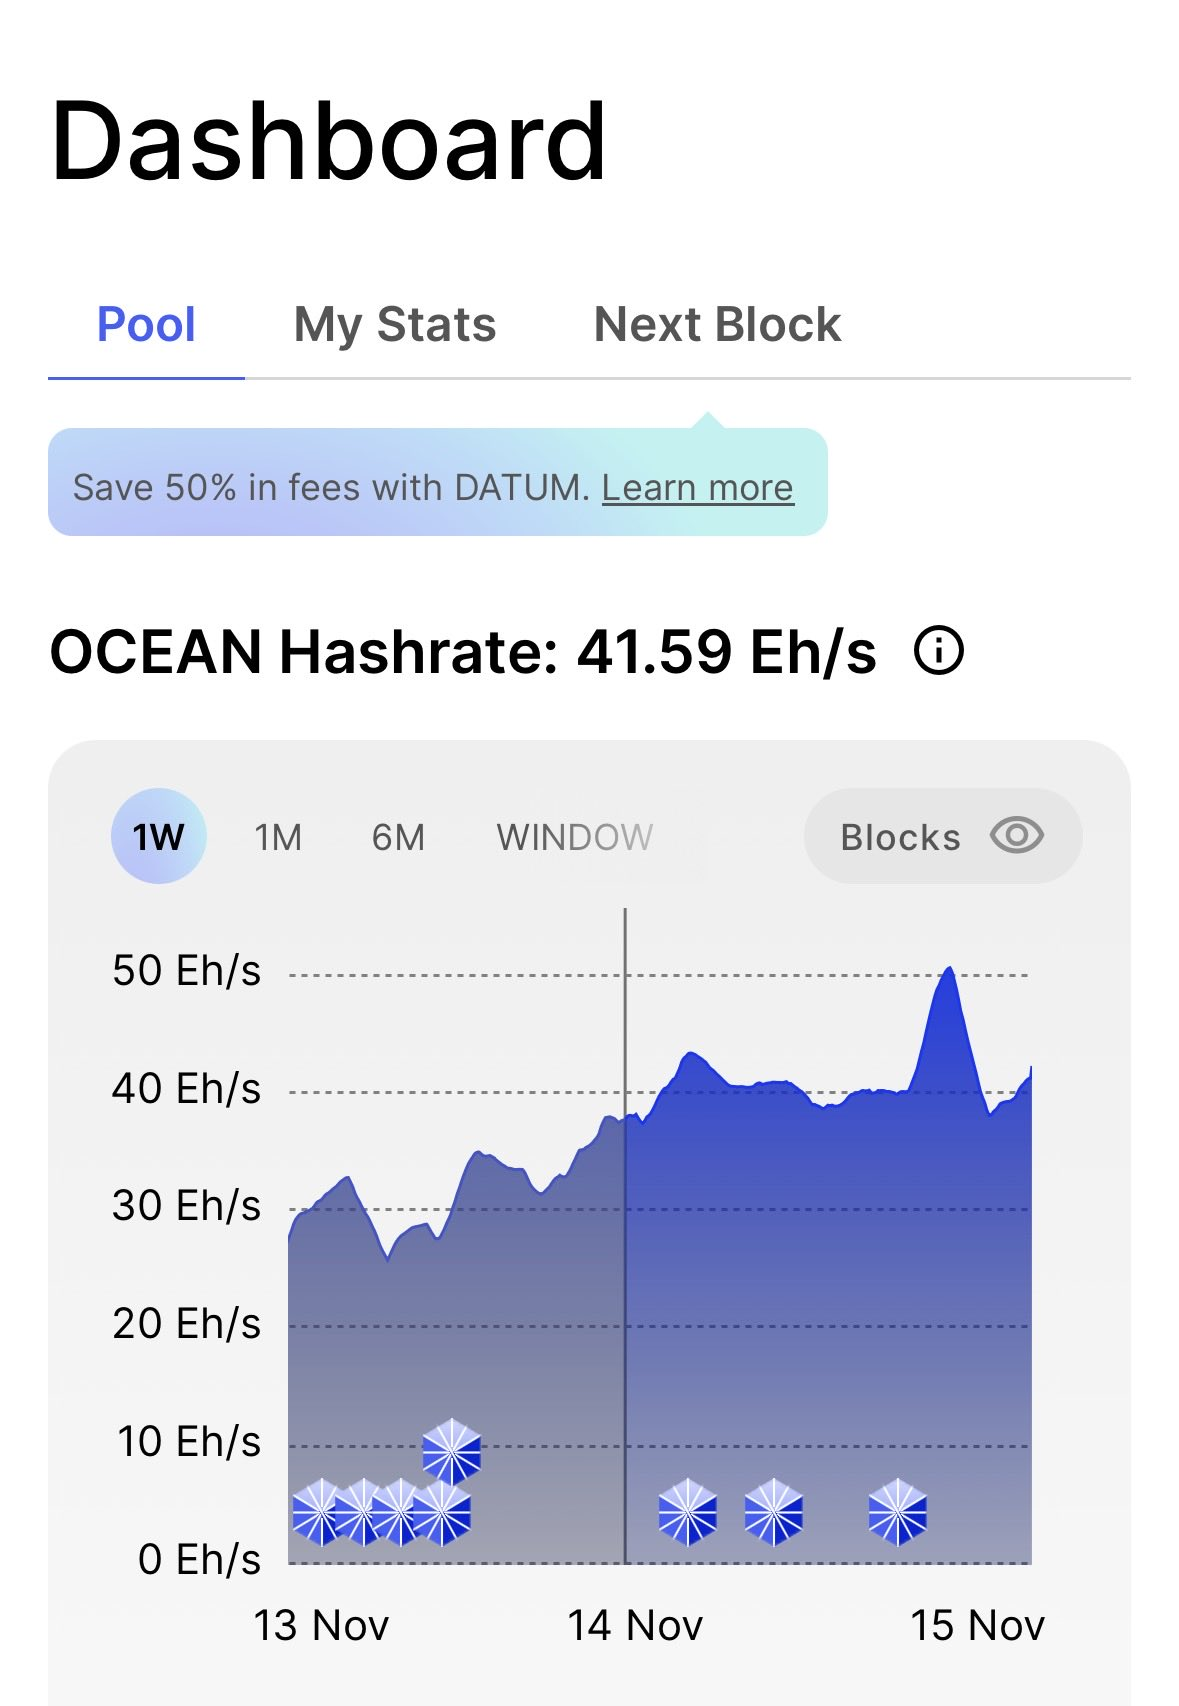
Lúc 2 giờ 40 phút chiều ngày 15 tháng 11, CoreXcập nhật giám sát cho biết, hashrate bị chuyển hướng đã giảm từ 13 EH/s xuống còn khoảng 100 PH/s, cuộc tấn công có vẻ đã kết thúc.
Rạng sáng ngày 16 tháng 11, Luxor Technology chính thức đưa ra phản hồi đầu tiên cho biết, giám sát nội bộ phát hiện hashrate thông qua Commander bị chuyển hướng trái phép, ảnh hưởng đến hơn mười khách hàng, trong vòng hai giờ Commander đã hoàn thành bản vá, và bắt đầu khôi phục máy đào bị ảnh hưởng về cài đặt pool ban đầu; tất cả khách hàng bị ảnh hưởng được bồi thường toàn bộ theo "doanh thu khai thác bình thường"; dữ liệu hệ thống không bị rò rỉ; và phạm vi ảnh hưởng chỉ giới hạn ở Commander, pool Luxor và hệ thống LuxOS đều không bị ảnh hưởng.
Lúc 1 giờ sáng ngày 16 tháng 11, CEO Luxor Nick Hansen đã đăng bài phản hồi cho biết, cuộc tấn công lần này là "một cuộc tấn công vector phức tạp có sự hỗ trợ của AI"; và nhắc lại việc bồi thường toàn bộ thiệt hại cho khách hàng; sau đó, ông một lần nữa nhấn mạnh rằng các cuộc tấn công AI sẽ ngày càng phổ biến, và cho biết "đã tạm dừng phần lớn việc phát triển tính năng mới, tập trung toàn lực củng cố các cơ sở hạ tầng bảo mật khác nhau".
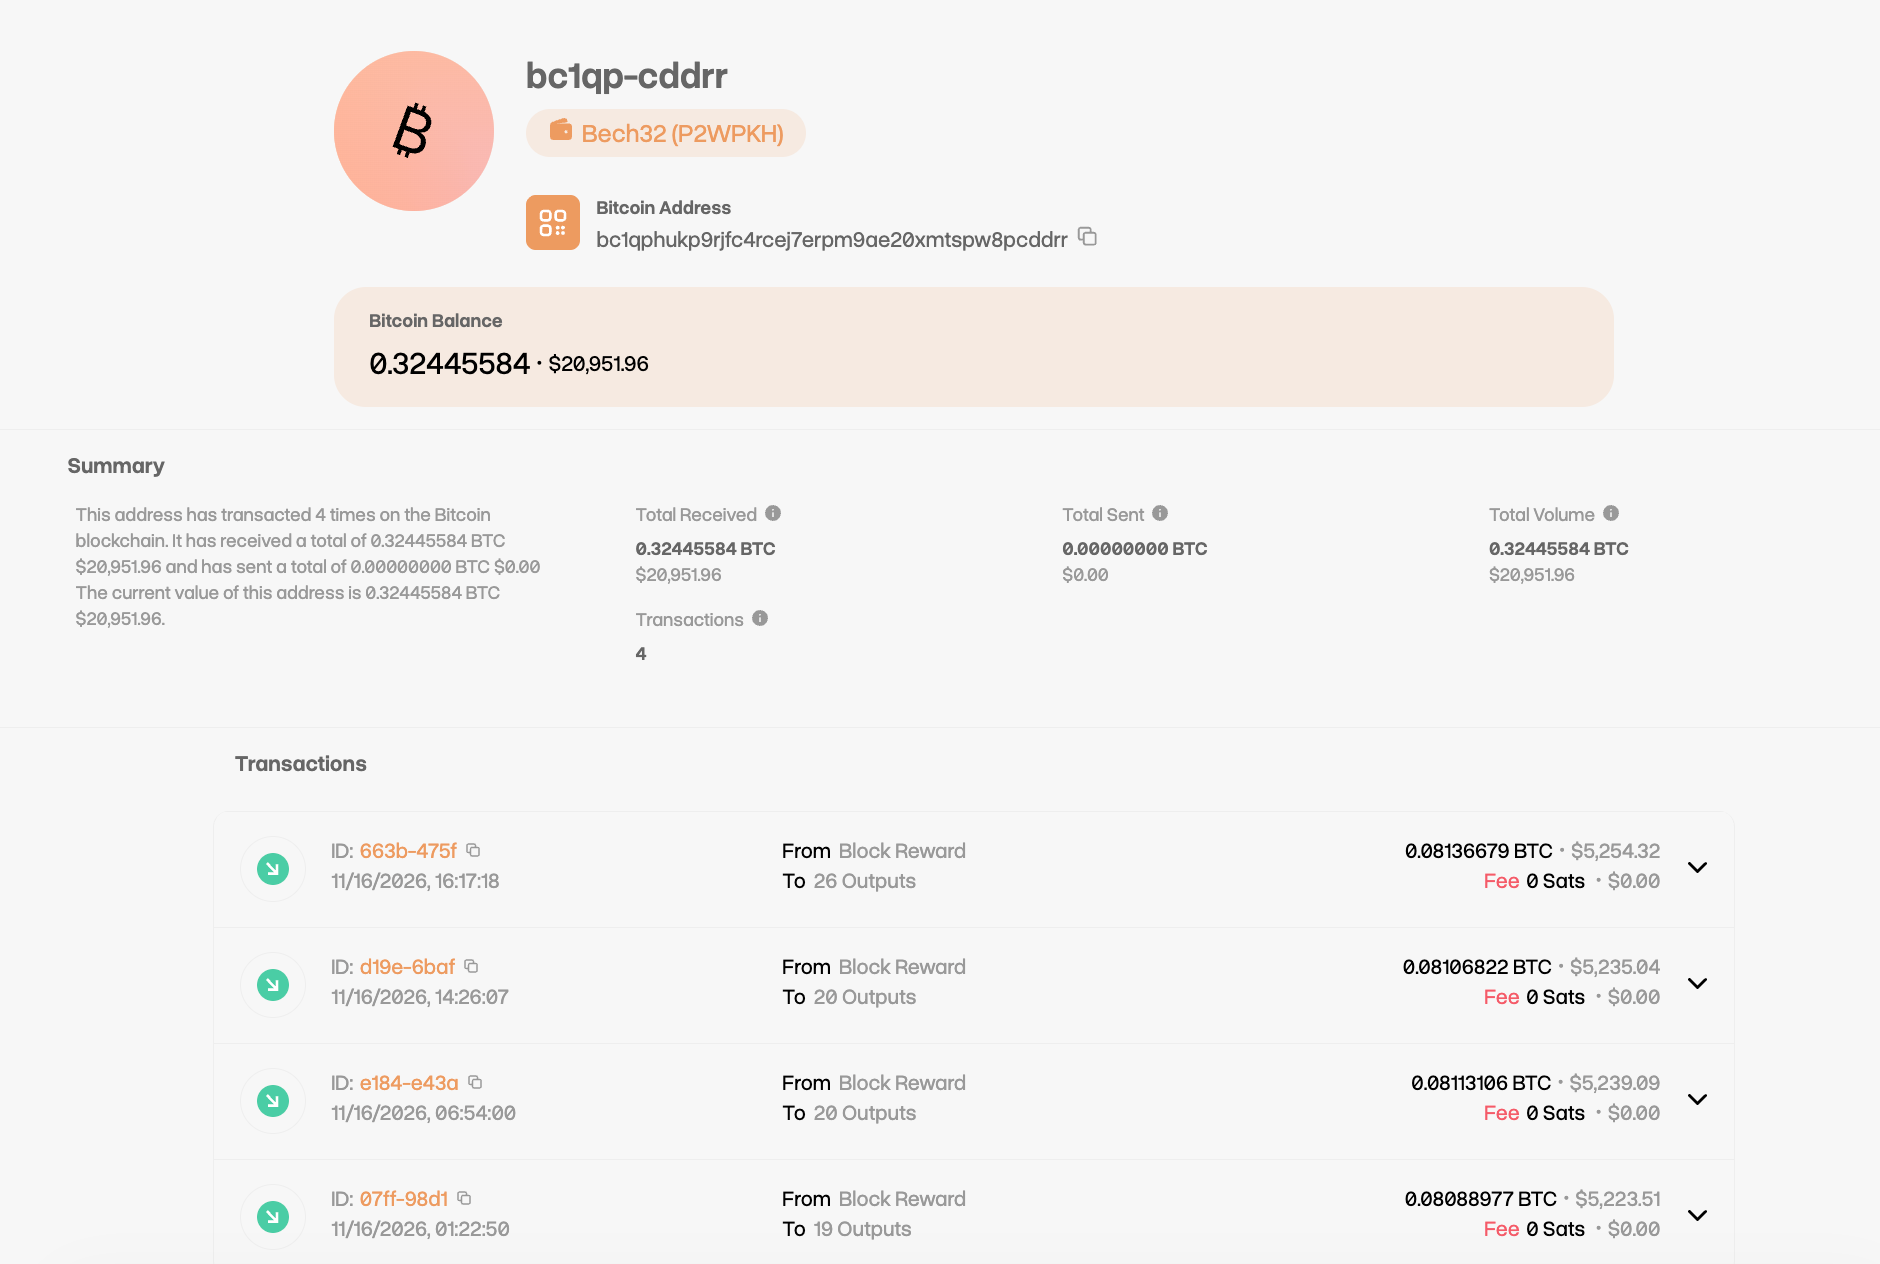
Đáng chú ý, theo dữ liệu on-chain, địa chỉ nhận tiền mà CoreX cảnh báo trước đó hiện đã nhận được tổng cộng 4 khoản thanh toán thưởng, tổng cộng 0,3244 BTC, trị giá khoảng 20.900 USD. Nhưng thời gian tương ứng lần lượt là ngày 16 tháng 11, tức là các thời điểm khác nhau vào rạng sáng và chiều nay, điều này có sự mâu thuẫn với thời gian vá lỗi mà Luxor chính thức đưa ra, giải thích chi tiết về cuộc tấn công và báo cáo bảo mật vẫn cần phía Luxor đưa ra lời giải thích cụ thể sau đó.
Khi phần mềm kiểm soát trở thành lỗ hổng tấn công mới: Phần mềm Luxor Commander trở thành mấu chốt của sự kiện chiếm đoạt
Trong sự kiện chiếm đoạt máy đào kéo dài gần một ngày này, không có quy tắc đồng thuận nào ở tầng mạng BTC bị phá vỡ, các block vẫn được tạo ra như thường lệ; cũng không có tấn công double-spend, ảnh hưởng đến mạng BTC gần như bằng không, nhưng nó đã phơi bày một yếu tố rủi ro khác trên chuỗi khai thác BTC — phần mềm quản lý nhóm máy đào.
Sự tiện lợi và rủi ro thường là hai mặt của cùng một loại phần mềm kiểm soát này.
Các phần mềm quản lý nhóm máy đào như Luxor Commander có thể đẩy cài đặt pool đến hàng nghìn máy đào cùng một lúc, nhưng điều này thường cũng có nghĩa là một khi phần mềm bị tấn công, phạm vi ảnh hưởng sẽ không còn giới hạn ở một hai máy đào BTC, mà sẽ lan rộng đến phạm vi hàng chục nghìn máy đào BTC.
Trong trường hợp cực đoan, kẻ tấn công chỉ cần một thông tin xác thực quyền, một điểm cuối API, một phiên là có thể nhanh chóng có được khả năng chuyển hướng hashrate hàng loạt giống như nhà vận hành nhóm máy đào. Các cuộc kiểm tra và chứng nhận kiểm soát nội bộ khác nhau mà Luxor đã thực hiện không thể đảm bảo rằng "kênh thông tin xác thực từ phía khách hàng vào máy đào" sẽ không bao giờ gặp vấn đề.
Nhưng đối với thủ pháp của kẻ tấn công trong sự kiện lần này, pool đào phi lưu ký OCEAN giống như một trạm trung chuyển trả tiền theo hashrate, kẻ tấn công nhắm đến không phải là tài nguyên hashrate 13EH/s mà 64.000 máy đào này sở hữu, mà là doanh thu mà Coinbase phía sau pool đào trả trực tiếp cho địa chỉ được chỉ định của thợ đào.
Nói một cách dễ hiểu, kẻ tấn công không cần đánh cắp tài nguyên hashrate của máy đào BTC, chỉ cần chuyển hướng nó đến pool đào có "tiền thưởng", hoàn thành việc chuyển hướng hashrate, chỉ cần thay đổi điểm cuối stratum và tên worker là có thể hiện thực hóa việc trục lợi từ cuộc tấn công. Sự kiện lần này cũng cho chúng ta biết rằng, bảo mật của kiến trúc pool đào BTC và bảo mật của phần mềm quản lý nhóm máy đào BTC là hai thứ ở hai tầng khác nhau, và thứ gặp vấn đề lần này chính là cái sau.
Cuối cùng, ước tính sơ bộ tổn thất tiềm ẩn liên quan đến sự kiện lần này: theo độ khó khai thác và giá BTC hiện tại, hashrate 13 EH/s trung bình mỗi ngày có thể tạo ra khoảng 2 block, tương ứng 1,3918% sản lượng 450 BTC mỗi ngày của toàn mạng, nếu tính theo giá khoảng 65.000 USD thì sản lượng trị giá khoảng 17.000 USD/giờ, doanh thu 410.000 USD/ngày. Ước tính sơ bộ số tiền tương ứng với "bồi thường toàn bộ theo khai thác bình thường" mà Luxor cam kết là khoảng 34.000 USD đến 340.000 USD (tính theo thời gian không có doanh thu 2 giờ, 20 giờ).
Con số này đối với một công ty vừa hoàn thành vòng gọi vốn chiến lược 16 triệu USD tất nhiên không phải là tổn thất nghiêm trọng, nhưng nó đã đặt ra tiền lệ cho tất cả các nhà cung cấp dịch vụ vận hành máy đào trong ngành — thiệt hại phát sinh do phần mềm quản lý nhóm máy đào bị tấn công, công ty tương ứng có trách nhiệm bồi thường toàn bộ. Hơn nữa, đối với bảng quản lý nhóm máy đào đang nâng cấp từ "bảng giám sát" thành cổng thống nhất cho hashrate, hợp đồng năng lượng thậm chí cả điều phối hashrate AI, tính bảo mật và quyền quản lý của nó sẽ ngày càng trở nên quan trọng.
Trọng tâm tiếp theo: Cài đặt pool đào sẽ trở thành cuộc chiến công thủ liên tục
Dư âm của sự kiện "64.000 máy đào bị chiếm đoạt" này vẫn đang tiếp diễn, một mặt, Luxor cần giải thích chi tiết về toàn bộ sự kiện bảo mật, đặc biệt là số lượng máy đào liên quan và hashrate thực tế bị chuyển hướng, thời gian bắt đầu và kết thúc cuộc tấn công, số tiền bồi thường, "hơn mười khách hàng bị ảnh hưởng" trước đó chỉ là giải thích sơ lược; mặt khác, hashrate máy đào bị chiếm đoạt không còn là chuyện mới, trước đây đã có nhà vận hành pool đào báo cáo cài đặt liên quan bị thay đổi trái phép, điều này đầy đủ cho thấy các vai trò khác nhau trong ngành như nhà vận hành pool đào, bên lưu trữ, nhà cung cấp dịch vụ cần cùng nhau đối mặt với rủi ro tấn công và phòng thủ bảo mật, và đây chắc chắn là một cuộc chiến lâu dài.
Làm thế nào để tránh các sự ki





