


Tấn công, khiêu khích và trả lại: nghệ thuật trình diễn của tin tặc Poly Network có thể đẩy nhanh việc thực hiện giám sát


Vào ngày 10 tháng 8, vụ trộm lớn nhất từng xảy ra trong lĩnh vực DeFi - giao thức tương tác chuỗi chéo Poly Network đã bị tấn công và tổng cộng 610 triệu đô la Mỹ tiền điện tử đã bị đánh cắp, bao gồm 302 triệu USDT, 55.000 ETH và 2.000 loại khác. của các mã thông báo như Bitcoin và tài sản trên ba mạng Ethereum, BSC và Polygon gần như đã bị cướp phá trong hơn 30 phút. Trong vụ hack này, nạn nhân chính là những người dùng khai thác thông qua công cụ tổng hợp chuỗi chéo O3 Swap. Hiện tại, O3 Swap đã tạm dừng chức năng xuyên chuỗi.
Đuổi theo và đánh chặn vs lật tẩy
Twitter chính thức của Poly Network đã đưa ra tuyên bố về cuộc tấn công, đăng địa chỉ cụ thể của tin tặc trên các chuỗi khác nhau, đồng thời kêu gọi các công ty khai thác và sàn giao dịch tiền điện tử đưa vào danh sách đen các mã thông báo của địa chỉ tin tặc. Giám đốc điều hành Binance Changpeng Zhao, Giám đốc điều hành OKEx Jay và Giám đốc điều hành Hufu Wang Ruixi đều bày tỏ quan điểm của họ về vấn đề này. .
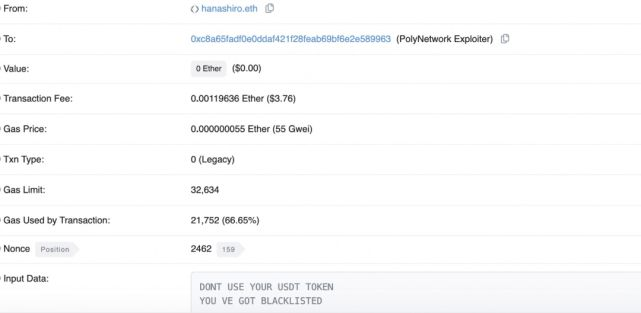
Dù đã bị nhiều bên truy đuổi và chặn địa chỉ nhưng hacker vẫn “cuỗm sạch” một số tài sản, gay cấn hơn là một người dùng trong cộng đồng hanashiro.eth đã nhắc nhở hacker rằng USDT đã bị đưa vào danh sách đen và không nên sử dụng USDT thông qua giao dịch nữa tin nhắn , sau đó tin tặc đã chuyển 13,37 ETH đến địa chỉ hanashiro.eth như một "món quà đáp lại". Sau khi biết tin, một nhóm kẻ cơ hội đã đến và gửi thông tin chuỗi đến địa chỉ của tin tặc, cố gắng nhận phần thưởng bằng cách giúp đỡ tin tặc , và bắt đầu gửi hacker Được gọi là "Etherhood". Điều bất ngờ hơn nữa là Hanashiro đã quyên góp tất cả số ETH nhận được, đồng thời để lại một bài thơ và lời bài hát rất văn học trên dây chuyền, giống như hoàn thành một tác phẩm nghệ thuật hơn.
Đôi bên đối thoại, hacker sẵn sàng trả lại tài sản
Poly Network đã tweet rằng sau cuộc điều tra ban đầu, nguyên nhân của lỗ hổng đã được tìm ra. Tin tặc đã khai thác lỗ hổng giữa các cuộc gọi hợp đồng và cuộc tấn công không phải do một người giám sát duy nhất gây ra như tin đồn. Công nghệ mạng thanh toán Roxe VP Jesse cũng tin rằng hành vi trộm cắp Poly Network chủ yếu là do lỗ hổng mã trong hợp đồng thông minh. Jesse chỉ ra rằng DeFi vốn là một khu rừng tối và nhiều người với động cơ thầm kín đã bí mật theo dõi, ngay cả sau khi phát hiện ra một số lỗ hổng, những kẻ tấn công sẽ không hành động ngay lập tức mà chọn cách chờ đợi những cơ hội thích hợp hơn, giống như giai đoạn ủ bệnh của một loại virus. Chờ đợi cơ hội kiếm lợi nhuận lớn hơn. Phải có nhiều lỗ hổng chưa biết, nhưng chúng vẫn chưa phát nổ.
Sau khi tài sản bị đánh cắp, Poly Network đã cố gắng thiết lập liên lạc với tin tặc và hy vọng rằng tin tặc sẽ trả lại tài sản bị đánh cắp, đồng thời tuyên bố rằng một số mã thông báo DeFi đã được lấy lại. Sau đó, công ty bảo mật SlowMist cũng đưa ra báo cáo cho biết họ đã xác định được hòm thư, IP và dấu vân tay thiết bị của kẻ tấn công. Các báo cáo khác đã chỉ ra rằng quỹ DeFi được gắn với các thực thể trung tâm, vì vậy có thể truy tìm những kẻ tấn công.
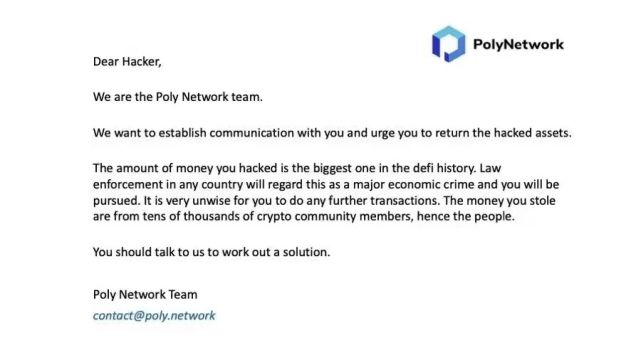
Rạng sáng ngày 11 tháng 8, hacker tấn công Poly Network đã phản hồi: "Nếu tôi chuyển số tiền còn lại, nó sẽ ở mức tỷ đô. Tôi không cứu dự án sao? Tôi không quan tâm lắm đến tiền , và bây giờ tôi đang cân nhắc việc trả lại một số Mã thông báo hoặc để chúng ở đây". Sau đó, anh ấy nói: "Điều gì sẽ xảy ra nếu tôi tạo một mã thông báo mới và để DAO quyết định mã thông báo sẽ đi đâu."
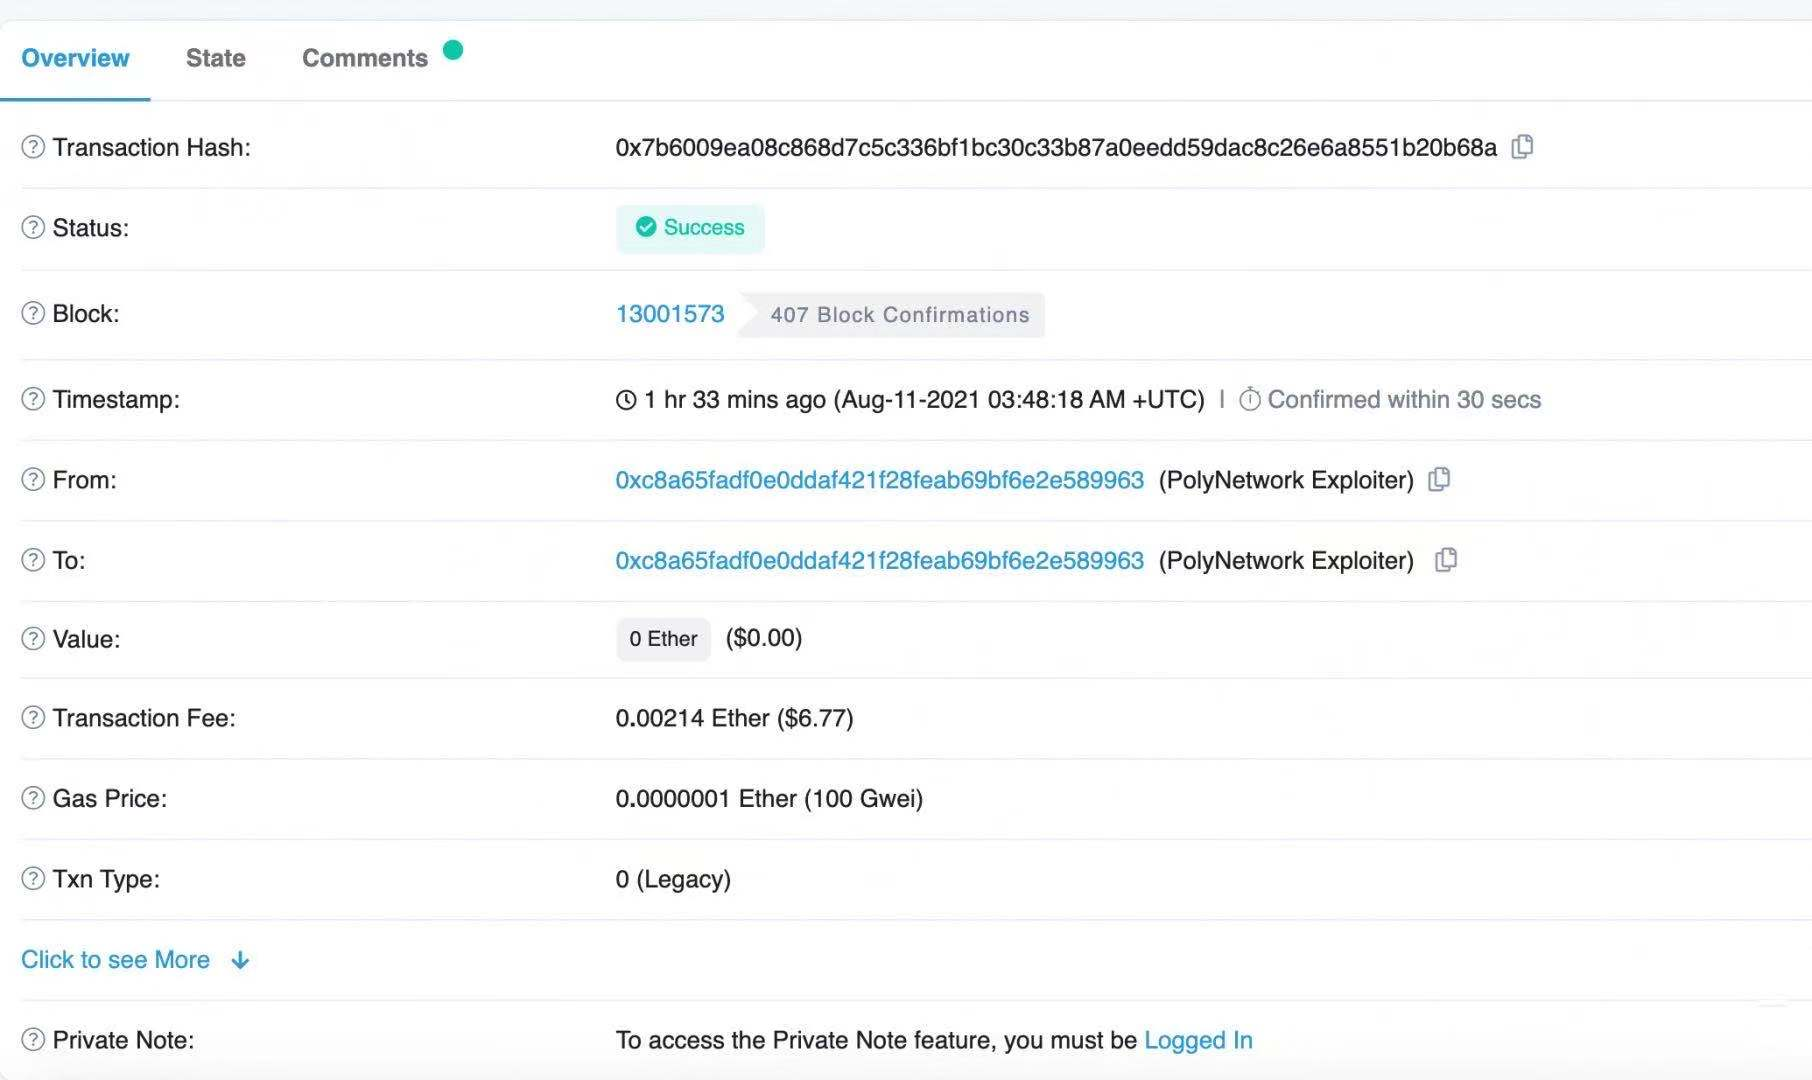
Câu trả lời hơi khiêu khích. Nhưng điều bất ngờ là hacker đã thực sự tuyên bố trong lần chuyển gần đây nhất (chiều cao khối 13001578 và chiều cao khối 13001573) rằng anh ta sẵn sàng trả lại tài sản, nhưng vì anh ta không thể liên hệ với bên dự án Poly Network nên anh ta hy vọng rằng Poly Network sẽ cung cấp ví đa chữ ký . Hacker này cũng cho biết: "Có được nhiều của cải đã là một huyền thoại, và giải cứu thế giới là một huyền thoại vĩnh cửu. Tôi đã đưa ra quyết định không sử dụng DAO nữa". ví được kiểm soát bởi Poly Network. Cho đến nay, sự cố hack này đã đủ để ghi vào lịch sử bảo mật blockchain, có thể coi là một cái kết thành công, nhưng vấn đề bảo mật vốn của blockchain và DeFi lại một lần nữa làm dấy lên những cuộc thảo luận sôi nổi.
Tether đóng băng USDT, tài sản của người dùng có còn an toàn?
Trong sự cố này, cách tiếp cận của Tether đã kịp thời ngăn chặn hoạt động tẩy rửa của hacker, nhưng nó cũng làm dấy lên những cuộc thảo luận sôi nổi về việc "Tether có nên đóng băng tài sản?", "Đâu là ranh giới của sự phi tập trung?" Công nghệ mạng thanh toán Roxe VP Jesse cho biết cả tập trung và phi tập trung đều có điểm mạnh và điểm yếu riêng, người dùng hy vọng có quyền kiểm soát tài sản độc lập 100% và hy vọng rằng nếu có sự cố, ai đó có thể giúp tìm ra nó. Giống như Tether luôn bị đặt câu hỏi và chỉ trích về tính tập trung, nhưng mỗi khi bị đánh cắp hoặc mất tiền, nó phải dựa vào các phương pháp tập trung này để giảm tổn thất.
So với các ngành công nghiệp truyền thống, thời gian phát triển của DeFi tương đối ngắn và vẫn còn nhiều lĩnh vực cần cải thiện và nó không thể cung cấp khả năng bảo vệ an ninh tốt như các ngân hàng được chính phủ hậu thuẫn. Ưu điểm lớn nhất của DeFi là sự tin tưởng, nhưng sự tin tưởng này dựa trên mã. Người dùng thông thường không phải là chuyên gia bảo mật và họ không có khả năng xác định mã có an toàn hay không. Họ chỉ có thể dựa vào kiểm toán của các công ty bảo mật, nhưng điều này không không đảm bảo an toàn 100%. Tin tặc có rất nhiều kiến thức về mã và hầu hết các cuộc tấn công là do sự bất bình đẳng lớn về kiến thức giữa hai bên.
Đối với các nhà đầu tư DeFi, cần phải bảo vệ các khóa riêng tư của họ, không tiết lộ chúng và tránh làm mất chúng. Ngoài ra, hãy chọn những dự án tốt và hợp đồng đã được kiểm toán bất cứ khi nào có thể.
Để tránh bị tấn công và bảo vệ tính bảo mật của tài sản người dùng, Roxe Chain đã cải tiến thuật toán của khóa ngưỡng và xác minh lẫn nhau về giao tiếp giữa các chuỗi khác nhau. Đối với tài sản liên chuỗi, các nút thanh toán của Roxe (cổng liên chuỗi) phải tuân thủ giao thức Roxe để xem xét các yêu cầu ánh xạ tài sản đã ban hành. Đồng thời, Roxe không chỉ sử dụng các phương tiện kỹ thuật thuần túy mà còn bao gồm một loạt cơ chế ủy quyền và kiểm tra để đảm bảo rằng tất cả các hoạt động kinh doanh của các nút được ủy quyền đều được đưa vào kiểm tra định kỳ. Đồng thời, để bảo vệ tối đa quyền và lợi ích của người dùng Roxe, Roxe cũng đã đầu tư nhiều công sức vào việc giám sát, tuân thủ pháp luật, quyền riêng tư cá nhân, chống rửa tiền và chống gian lận.
Các sự cố an ninh thường xuyên có thể đẩy nhanh quá trình hạ cánh của các quy định
Trong giới tiền tệ, DeFi là khu vực bị tin tặc tấn công nặng nề nhất. Theo báo cáo của công ty tình báo tiền điện tử CipherTrace, tội phạm và gian lận tiền điện tử nói chung đã giảm mạnh trong bảy tháng đầu năm nay, nhưng thiệt hại do hack DeFi gây ra cao hơn 270% so với năm ngoái.
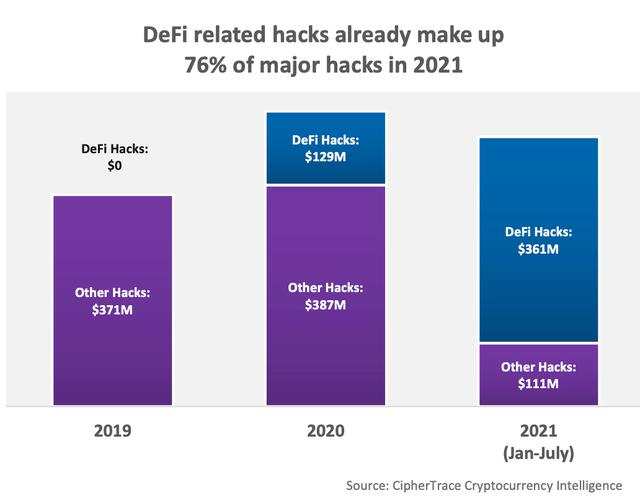
Tuy nhiên, các sự cố trộm cắp trong lĩnh vực xuyên chuỗi trước đây rất hiếm và sự cố này cho thấy tin tặc đã nhắm vào đường đua xuyên chuỗi. Kể từ tháng 7, ChainSwap đã bị tấn công hai lần và sau đó là Anyswap cũng bị tấn công. Các sự cố bảo mật thường xuyên có thể đẩy nhanh quá trình khởi động quy định hạ cánh ở nhiều quốc gia khác nhau. Về vấn đề này, VP công nghệ mạng thanh toán Roxe, VP Jesse cho biết: "Về lâu dài, giám sát có lợi cho sự phát triển của ngành. Khi ngành công nghiệp blockchain tiếp tục trưởng thành, xu hướng chung là các quốc gia tăng cường giám sát, điều này cũng là một dấu hiệu của sự trưởng thành trong ngành."





