Bảo vệ


chữ
Jingdong Zhilian Cloud Pan Xizhi
Trong hai số trước, chúng ta đã nói về "khả năng mở rộng" và "phân cấp" trong "bộ ba bất khả thi" của hệ thống chuỗi công khai blockchain. Trong số này, chúng tôi đã tổng hợp các vấn đề bảo mật và thách thức trong hệ thống chuỗi công khai blockchain, và một số vấn đề thực tế các trường hợp, hãy nói về chủ đề cuối cùng của loạt bài viết này: Bảo mật.
Theo quan điểm của nhiều người, đối với một hệ thống, bảo mật là điều kiện cần nhưng chưa phải là điều kiện đủ, thậm chí có người còn cho rằng “phân quyền” và “khả năng mở rộng” là “nghịch lý” chứ không phải là “Nghịch lý bộ ba” chính xác hơn, và chỉ nhị phân mới có thể giải thích trạng thái hoạt động của hệ thống chuỗi công khai blockchain. Nhưng nó có đúng không?
Trước hết, tôi muốn trích dẫn mô tả về bảo mật trong sách trắng của hệ thống BTC để xác định bảo mật của hệ thống chuỗi công khai chuỗi khối trong một phạm vi: cơ chế đồng thuận dựa trên mật mã và bằng chứng công việc (POW), vì vậy rằng miễn là tổng sức mạnh tính toán của các nút độc hại trong toàn bộ hệ thống không vượt quá 50%, thì hệ thống có thể đảm bảo khả năng bảo mật cao và gian lận "chi tiêu gấp đôi" (chi tiêu gấp đôi) gây tử vong sẽ không xảy ra.
Có thể thấy từ văn bản này rằng phạm vi bảo mật của hệ thống chuỗi khối công khai có hai khía cạnh, một là bảo mật của chính hệ thống (cơ chế chống sự cố) và hai là bảo mật dữ liệu và giao dịch của những người tham gia hệ thống (quyền riêng tư sự bảo vệ).
Một phần rất quan trọng của sự khác biệt giữa hệ thống chuỗi công khai chuỗi khối và hệ thống tập trung là "bảo mật" là một chỉ số hiệu suất trong hệ thống (được đảm bảo bởi các công nghệ như mật mã và cơ chế đồng thuận), có thể dựa trên nhu cầu tổng thể của hệ thống.Lựa chọn linh hoạt và thậm chí thay thế trong quá trình lặp lại hệ thống.
Do đó, theo ý kiến của tác giả, đối với hệ thống blockchain, bảo mật không thể được định nghĩa một cách đại khái theo điều kiện cần và đủ, cũng như không thể đánh giá nó một cách tách biệt khỏi các yêu cầu của các kịch bản như phân quyền và khả năng mở rộng; vị trí hấp dẫn nhất trong blockchain công nghệ bảo mật.
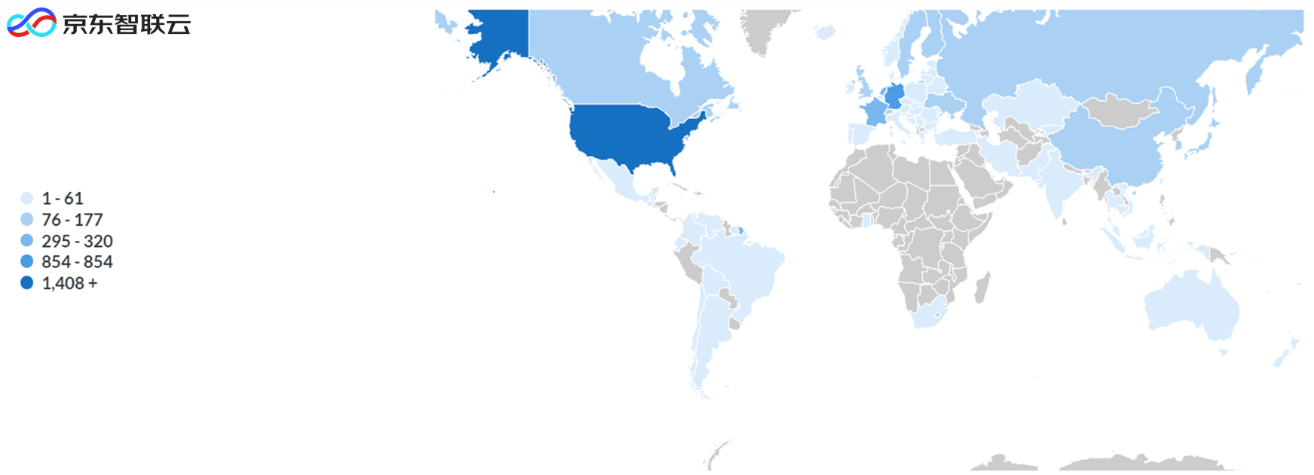
Mô tả hình ảnh
Bản đồ phân phối nút đầy đủ của hệ thống BTC (nguồn dữ liệu: Dịch vụ dữ liệu chuỗi khối BDS đám mây Jingdong Zhilian)
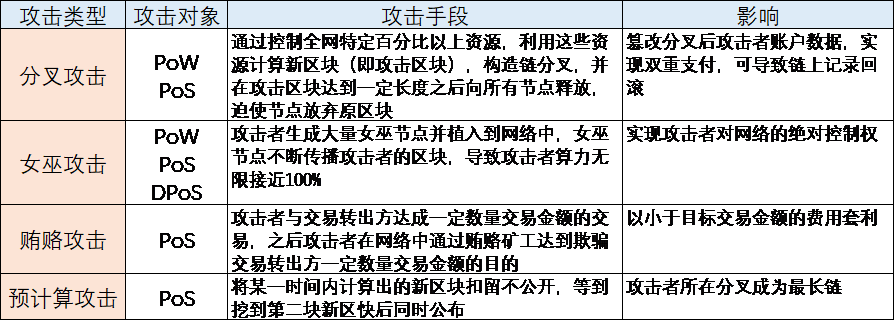
(1) Các cuộc tấn công có mục tiêu nhắm vào cơ chế đồng thuận: Cơ chế đồng thuận là cơ sở để duy trì hoạt động có trật tự của hệ thống chuỗi khối, các nút chuỗi khối chưa thiết lập mối quan hệ tin cậy với nhau sẽ cùng xác minh dữ liệu được ghi vào khối mới thông qua cơ chế đồng thuận cơ chế.tính đúng đắn của thông tin. Có nhiều cơ chế đồng thuận được sử dụng trong blockchain, bao gồm PoW, PoS, BFT, v.v. (đã đề cập trong hai bài viết trước). Hiện tại, các cơ chế PoW, PoS và DPoS (Bằng chứng cổ phần được ủy quyền) đã trải qua các thử nghiệm thực hành quy mô lớn và dài hạn, đồng thời quá trình phát triển của chúng đã tương đối hoàn thiện. Tuy nhiên, trong quá trình phát triển và ứng dụng lâu dài của cơ chế đồng thuận chuỗi khối, một số lượng lớn các phương pháp tấn công có mục tiêu như tấn công sức mạnh máy tính, tấn công ngã ba và tấn công phù thủy cũng đã được hình thành, dẫn đến hậu quả như giả mạo hồ sơ trên chuỗi, như thể hiện trong hình bên dưới;
Mô tả hình ảnh
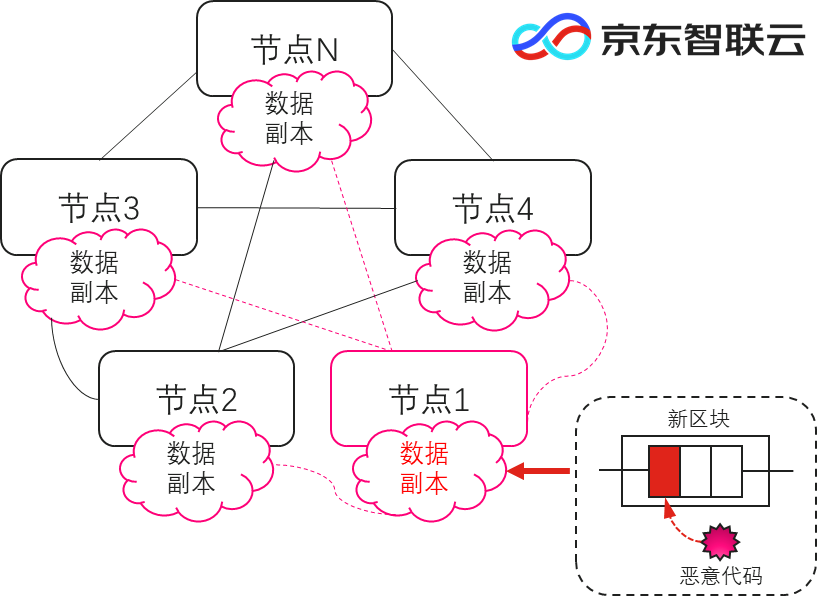
(2) Nhúng mã độc vào khối và sử dụng cơ chế lưu trữ phân tán để phổ biến nhanh chóng: Chuỗi khối thực hiện việc ghi và lưu trữ dữ liệu đồng thời trên tất cả các phía người dùng bằng cách xây dựng một giao thức chia sẻ mã nguồn mở. Không giống như cơ sở dữ liệu tập trung truyền thống lưu trữ dữ liệu tại một hoặc một số trung tâm, trong hệ thống chuỗi khối, tất cả các phía người dùng có thể lưu trữ một bản sao dữ liệu hoàn chỉnh, do đó, không có nút nào hoặc nhiều nút bị tấn công. Dữ liệu của toàn bộ mạng có tác động tàn phá, giúp cải thiện khả năng chịu lỗi của bộ nhớ. Tuy nhiên, cơ chế lưu trữ phân tán này cũng mở rộng bề mặt đe dọa bảo mật ở một mức độ nhất định, điển hình nhất là các nút độc hại có thể nhúng các mã độc hại như vi rút và ngựa thành Troy vào các khối mới và sử dụng cơ chế phân tán để tự phát tán ra toàn bộ mạng , chờ cơ hội để bắt đầu Tấn công mạng, như thể hiện trong hình bên dưới;
Mô tả hình ảnh
Sơ đồ tấn công mã độc sử dụng cơ chế lưu trữ phân tán blockchain
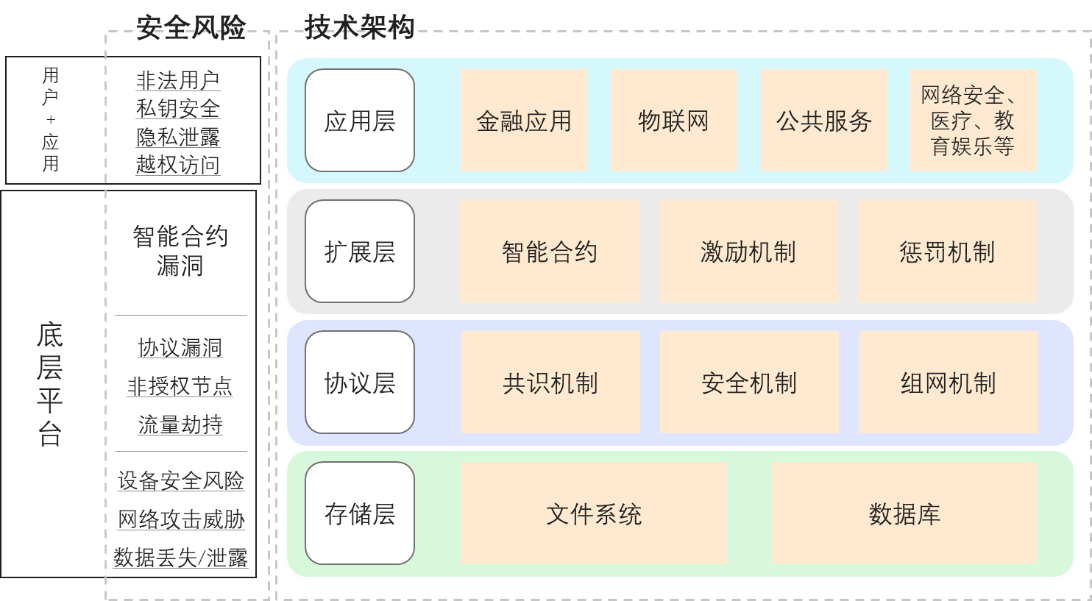
Do đó, mặc dù các lợi thế kỹ thuật của chuỗi khối như chống giả mạo, lưu trữ phân tán và ẩn danh người dùng mang lại nhiều cơ hội đổi mới trong quá trình phát triển và ứng dụng, nhưng các chế độ ứng dụng hiện tại của công nghệ chuỗi khối trong các lĩnh vực khác nhau vẫn đang trong giai đoạn mở rộng. khám phá và chuyên sâu Ứng dụng vẫn cần một quá trình tích hợp và phát triển lâu dài; trong "Sách trắng về bảo mật chuỗi khối của Viện CNTT-TT", các vấn đề bảo mật của công nghệ chuỗi khối trong ứng dụng được mô tả và tóm tắt như sau:
Mô tả hình ảnh
Rủi ro bảo mật tương ứng với kiến trúc ứng dụng điển hình của chuỗi khối
Trong hình trên, các rủi ro bảo mật của bốn cấp độ được tóm tắt như sau:
Tầng lưu trữ: Rủi ro chính đến từ các mối đe dọa an ninh môi trường, chẳng hạn như rủi ro bảo mật cơ sở hạ tầng, mối đe dọa tấn công mạng, mất và rò rỉ dữ liệu, v.v., cuối cùng sẽ ảnh hưởng đến độ tin cậy và tính toàn vẹn của tệp dữ liệu chuỗi khối và tính bảo mật của dữ liệu được lưu trữ. ba điểm sau: rủi ro bảo mật cơ sở hạ tầng, nguy cơ tấn công mạng, mất và rò rỉ dữ liệu;
Lớp giao thức: Rủi ro chính đến từ lỗi thiết kế của cơ chế lõi (cơ chế đồng thuận, cơ chế mạng P2P, công nghệ mã hóa).Chúng tôi đã giới thiệu các cơ chế lõi này trong hai chương đầu tiên.Khi thiết kế quy tắc của các cơ chế lõi này được sử dụng bởi các nút độc hại, sau đó rất dễ làm hỏng an ninh giao dịch và bảo mật của chính hệ thống, bao gồm ba điểm sau: sơ hở giao thức, tấn công lưu lượng và mối đe dọa của các nút độc hại;
Lớp mở rộng: Rủi ro chính đến từ các lỗ hổng bảo mật trong quá trình triển khai mã. Vì việc triển khai điển hình của lớp này là hợp đồng thông minh (hoặc hợp đồng có thể lập trình), việc áp dụng hợp đồng thông minh bắt đầu tương đối muộn và nhiều nhà phát triển vẫn thiếu hiểu biết về thông minh. khả năng mã hóa an toàn của hợp đồng đã dẫn đến một số lượng lớn lỗ hổng bảo mật trong mã, bao gồm hai điểm sau: lỗ hổng phát triển hợp đồng và bảo mật vận hành hợp đồng;
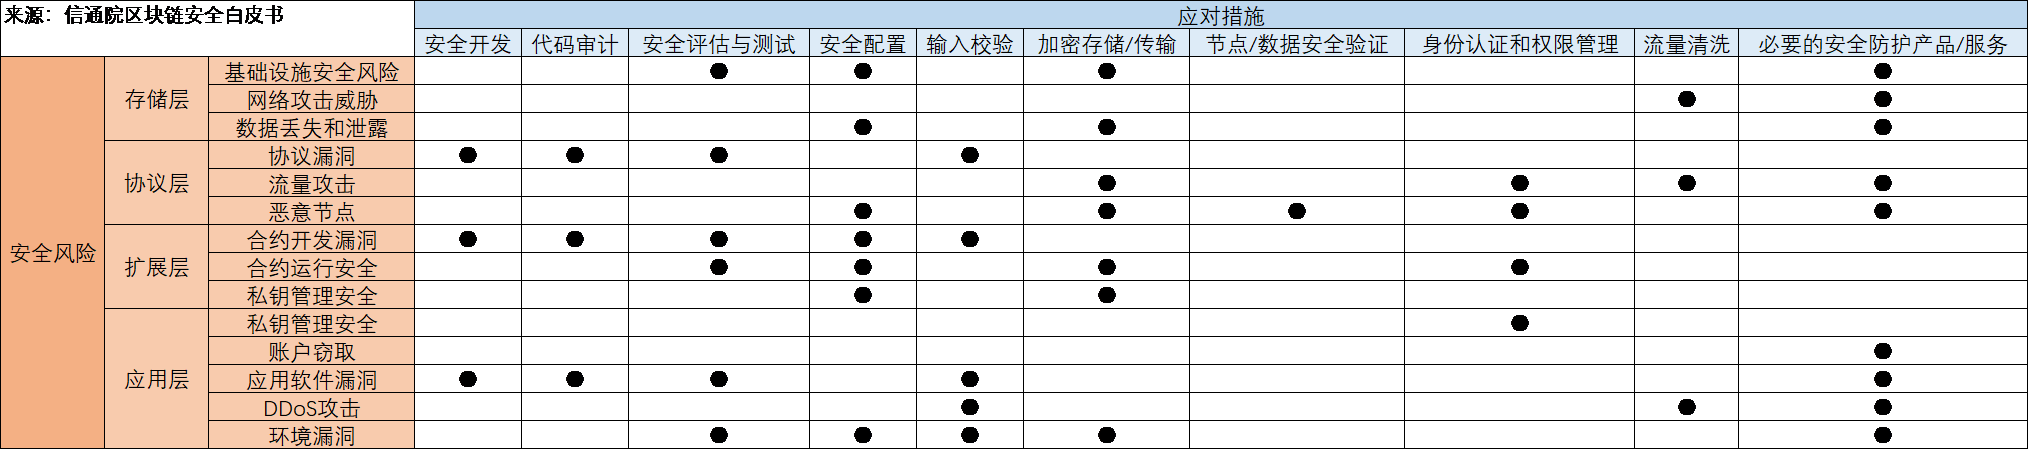
Tóm lại, các biện pháp hiện tại để đối phó với các rủi ro trên được tóm tắt ngắn gọn trong hình sau:
Mô tả hình ảnh
Khung ứng phó rủi ro chuỗi khối
Ở đây chúng tôi liệt kê một vài phương pháp cụ thể để tham khảo:
(1) Tăng số lượng nút tham gia đồng bộ hóa và xác minh: Trong hệ thống chuỗi công khai chuỗi khối, tính chính xác và bảo mật của mạng chuỗi công khai phụ thuộc vào sự chứng thực của một số nút. Ví dụ, đối với Bitcoin hay Ethereum, theo thỏa thuận, mỗi thợ mỏ khi đào một khối phải đảm bảo rằng mỗi giao dịch trong khối mới và trong từng khối trong lịch sử đều chính xác. Điều đó có nghĩa là, khi các công cụ khai thác Bitcoin tạo ra một khối, họ xác nhận tính chính xác của tất cả các khối trước đó; trong EOS, các siêu nút xác nhận tính chính xác của các khối thông qua chữ ký. Chúng tôi gọi nó là "các nút tham gia vào sự đồng thuận" ở đây. Do đó, nếu mọi giao dịch được xác nhận đã được đồng bộ hóa và xác minh bởi nhiều nút đồng thuận tham gia hơn (ngoại trừ những kẻ tấn công), thì tính bảo mật tổng thể của hệ thống có thể được cải thiện.
(2) Tăng ngưỡng cho các nút tham gia vào hệ thống: Chúng tôi đã đề cập trong bài viết trước rằng việc giảm ngưỡng cho sự tham gia của người dùng có thể cải thiện mức độ phân quyền của hệ thống. và độ tin cậy của hệ thống có thể được cải thiện tương ứng. giả sử rằng mỗi nút tham gia đã sẵn sàng Đủ tài nguyên máy tính, chẳng hạn như CPU tốt hơn, đĩa cứng lớn hơn và băng thông mạng lớn hơn; tại thời điểm này, không cần phải đặt "yêu cầu cấu hình tối thiểu" rất thấp; tương ứng, bảo mật tổng thể của hệ thống sẽ cao hơn.
(3) Giám sát phản ứng tấn công: Tạo một "tệp cấu hình giao dịch" nhất định trong chuỗi khối, giám sát các giao dịch trên một chuỗi khối cụ thể và phát hiện các cuộc tấn công độc hại bao gồm tấn công 51% và tấn công Sybil.
Tóm lại, thách thức trong thiết kế bảo mật của hệ thống chuỗi khối là đảm bảo hệ thống không thể bị kẻ xấu phá hoại; trong một hệ thống chuỗi khối mở gắn liền với lợi ích kinh tế, không chỉ những người tốt mới tham gia hệ thống mà còn có cả nhiều kẻ xấu Cố gắng thu lợi nhuận bằng cách phá hoại hệ thống; khi đó, làm thế nào để đảm bảo an ninh của hệ thống khi có kẻ xấu bên trong hệ thống không chỉ là thách thức kỹ thuật của kiến trúc bảo mật theo nghĩa truyền thống, mà còn là thách thức của thiết kế cơ chế bảo mật;
Mô tả hình ảnh
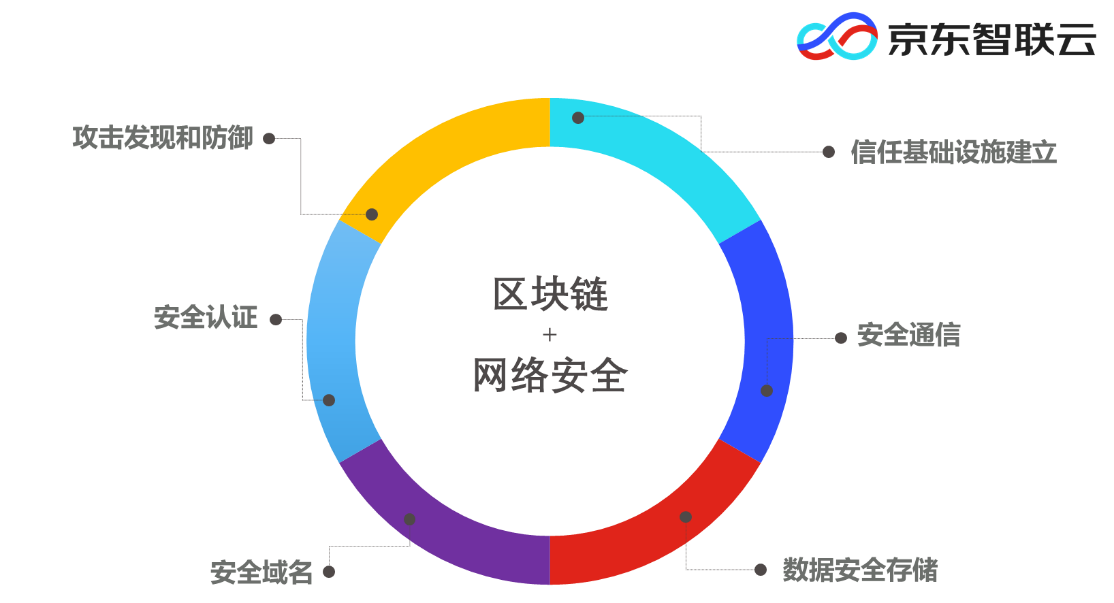
Các ứng dụng tiêu biểu của blockchain trong lĩnh vực an ninh mạng
Cuối cùng, như trong hình trên, hãy nói về cách sử dụng các đặc điểm của công nghệ chuỗi khối để tăng cường bảo mật cho lĩnh vực bảo mật mạng truyền thống.
Do tính phân tán, giao tiếp điểm-điểm của chuỗi khối có đặc điểm kết nối dễ dàng và cộng tác lớn, tính ẩn danh dựa trên mã hóa băm cũng có thể bảo vệ quyền riêng tư của người dùng và chứng minh tính duy nhất. một phương tiện hiệu quả để giải quyết các vấn đề về quản lý, phổ biến và lưu trữ mạng và bảo mật dữ liệu, trong phát hiện và phòng thủ tấn công, chứng nhận bảo mật, tên miền an toàn, thiết lập cơ sở hạ tầng tin cậy, liên lạc an toàn và lưu trữ bảo mật dữ liệu đã được tích cực khám phá.
Dưới đây là một vài trường hợp ứng dụng cụ thể của bảo mật mạng chuỗi khối:
(1) Trường hợp phòng thủ và phát hiện tấn công thời gian bảo vệ: tạo hàm băm dấu thời gian cho trạng thái của dữ liệu hoặc hệ thống và hàm băm dấu thời gian gốc liên tục theo dõi trạng thái để tìm hiểu xem tệp, hệ thống hoặc chương trình có đang được truy cập trái phép hay không. Nó hiện đang được sử dụng trong một nhà máy điện hạt nhân của Anh, hệ thống kiểm soát lũ lụt và các ứng dụng cơ sở hạ tầng quan trọng khác của quốc gia.
(3) Tên miền bảo mật Blockstack: xây dựng hạ tầng tên miền trên blockchain, thiết lập ánh xạ băm tên miền, thực hiện đăng ký tên miền, chuyển nhượng và các hoạt động khác tại mỗi nút mạng, lưu trữ cặp khóa công khai của chủ sở hữu tên miền và ghi lại phân tích Tên miền thứ hai phân tán dịch vụ tên miền tập trung ban đầu, vì không có bản ghi tập trung nào có thể bị tin tặc tấn công hoặc sửa đổi nên nó cũng ngăn chặn các cuộc tấn công truyền thống như chiếm quyền điều khiển tên miền và đầu độc bộ đệm.
Mô tả hình ảnh
Cốt lõi của bảo mật hệ thống chuỗi khối: Sự đồng thuận
Kết thúc loạt bài viết này, tác giả tin rằng, bất kể về khả năng mở rộng, phân cấp hay bảo mật, thuộc tính cốt lõi của công nghệ chuỗi khối là từ “đồng thuận”; bởi vì “đồng thuận” Với thuộc tính này, một hệ thống có thể được chuyển đổi từ "người quản lý" thành "người tổ chức", các nút tham gia xây dựng hệ thống phối hợp với nhau để duy trì hoạt động bình thường của hệ thống chuỗi khối, để đạt được mục tiêu tự chủ hệ thống. Nó cũng có thể chống lại nhiều các cuộc tấn công bên ngoài ở mức độ lớn, và cuối cùng đảm bảo an ninh tổng thể của hệ thống.
"Tam giác bất khả thi" không phải là kết luận được rút ra sau khi chứng minh nghiêm ngặt, nó chỉ là một bản tóm tắt về trạng thái hoạt động thực tế của từng chuỗi công khai trong ngành; ý nghĩa của tam giác bất khả thi là nói với nhà thiết kế rằng trong hệ thống chuỗi khối Khi thiết kế kiến trúc, sự đánh đổi phải được thực hiện theo các kịch bản ứng dụng cụ thể mà không tốn quá nhiều năng lượng vào việc làm thế nào để cân bằng ba yếu tố này.
Ngoài ra, cần nhấn mạnh rằng Tam giác bất khả thi không phải là một hạn chế mà nó mở ra hướng đi đúng đắn cho tư duy của nhà thiết kế, cho phép họ thiết kế nhiều hệ thống khác nhau dưới nhiều sự đánh đổi khác nhau.
Cuối cùng, tôi chân thành hy vọng rằng loạt bài viết này có thể giúp bạn biết và hiểu về công nghệ chuỗi khối cũng như giá trị thực tế mà hệ thống chuỗi khối có thể mang lại cho chúng ta từ nhiều góc độ hơn.