After the $6.3 billion theft, how do North Korean hackers launder money?


與普通駭客團夥不同,Lazarus 被認為與朝鮮偵察總局有密切聯繫。美國執法部門多次指出,朝鮮透過盜取加密資產獲取外匯,甚至為受到國際制裁的武器項目提供資金。
這次幣安被盜後,駭客再次展開大規模資金轉移。結合最新的鏈上追蹤,以及 Ronin、Bybit 等歷史案件,我們梳理了朝鮮駭客的洗錢路徑,以及這些贓款如何流入現實金融體系。
兌換資產:駭客為何急著拋售穩定幣?
10 月 29 日,朝鮮駭客從幣安 17 個熱錢包中盜走約 63 億美元資產,涉及 Ethereum、Bitcoin、Tron、Solana 等九條區塊鏈。
由於被盜資產中包含大量 USDT、USDC 等中心化代幣,發行方具有凍結權限,部分 L2 網路也保留了緊急管理權限,甚至可以強制轉移涉案資產。
因此,駭客在得手後迅速將穩定幣轉入多個中轉錢包,邊轉移邊透過 DEX 兌換成 ETH、TRX 等原生資產。
但仍有大量資產來不及轉走,據 Bitquery 統計,約 27 億美元資產被發行方及相關機構凍結或控制,其中約 7.29 億美元 USDT 在凍結前成功轉移。
跨鏈轉移:資金流經哪些協議?
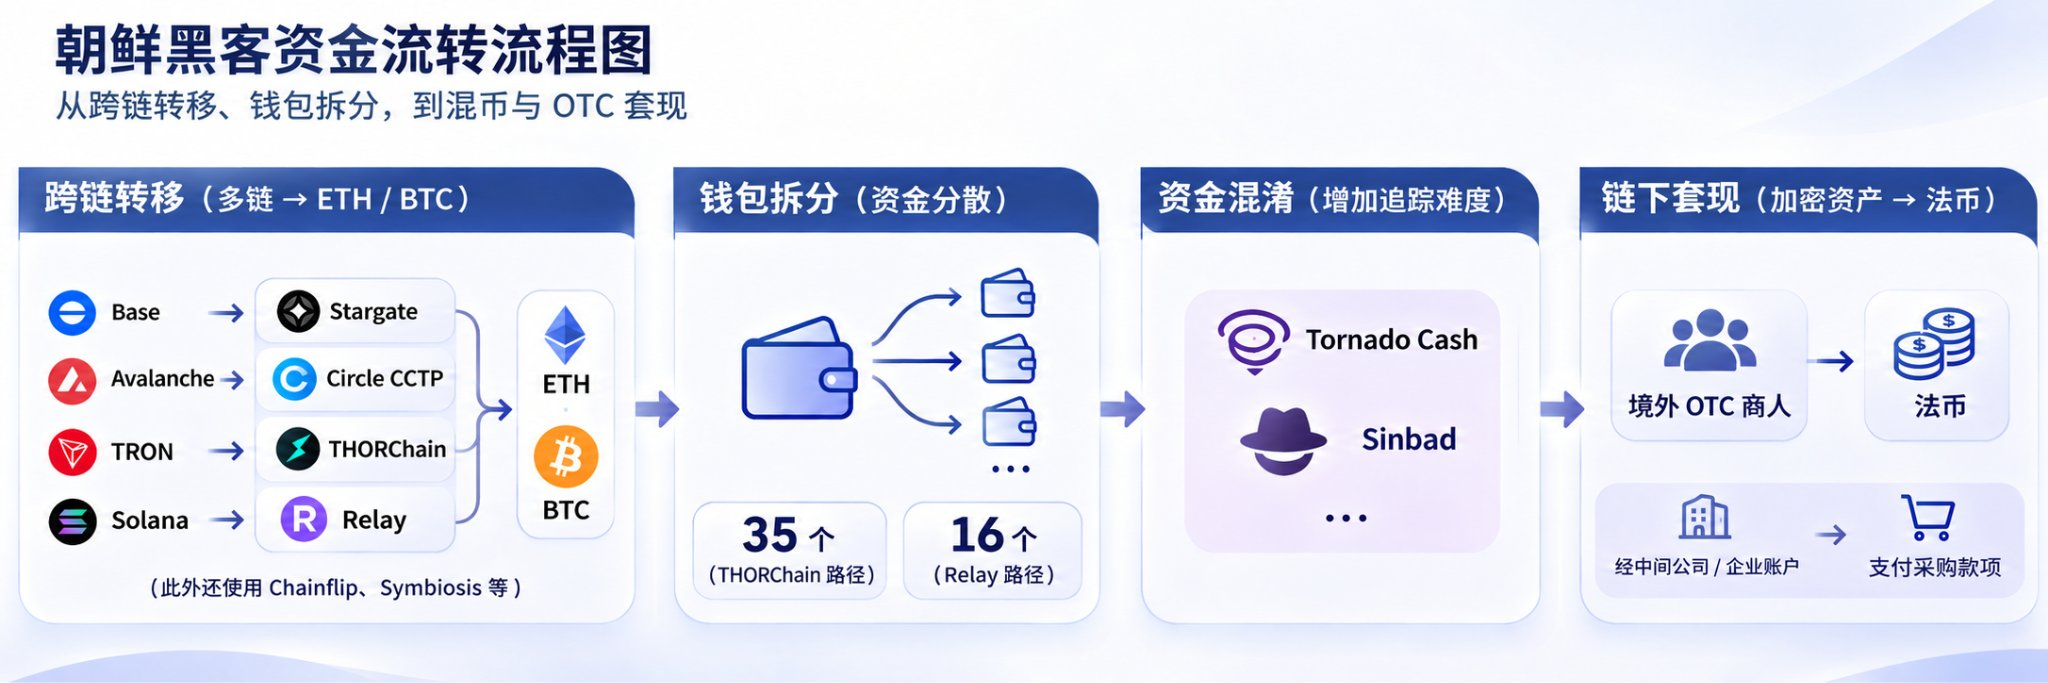
完成第一輪資產兌換後,駭客開始利用跨鏈協議,將分散在不同網路上的資金轉移至 Ethereum、Bitcoin 等網路,再透過大量新錢包分散資金。
其中,TRON 上的資金最具代表性。駭客先將約 2.34 億美元 USDT 兌換成 6.38 億 TRX,隨後拆分至多個錢包,透過 THORChain 等至少 6 個跨鏈協議轉移。由於這些資金在跨鏈過程中不斷被拆分、swap ,其中絕大部分最終轉化為 Ethereum 上的 ETH。
其他區塊鏈上的資金也在進行類似操作。例如:
- Base 上的部分資產透過 Stargate 跨至 Ethereum,最終歸集約 1,187 ETH
- Avalanche 上的資產則先兌換成 USDC,再透過 Circle CCTP 轉入 Ethereum,最終換成約 7,243 ETH。
此外,駭客還根據不同鏈上的流動性深度,選擇 Relay、Chainflip、Symbiosis 等跨鏈協議,分批轉移資金,以減少大額兌換帶來的滑點。
跨鏈之後,資金也沒有立即進入交易所,而是繼續被拆分至大量新錢包。例如,一批經 THORChain 兌換的 ETH 被分散至 35 個地址;另一批經 Relay 轉移的資金,則透過 CoW Swap 兌換成 ETH,再分散至另外 16 個錢包。
整個過程呈現高度自動化的特徵。Elliptic 發現,駭客的主要 TRON 資金分發錢包在 10 月 30 日至 11 月 1 日期間完成超過 1,100 筆轉帳,接收資金的新地址通常在兩分鐘內再次轉出。即使跨鏈失敗,部分資金也會重新申請跨鏈。
FBI 呼籲攔截,跨鏈協議反應不一
10 月 31 日,FBI 聯合美國特勤局、國稅局刑事調查部門發布公告,公布朝鮮駭客相關地址,呼籲 THORNode、RPC 節點營運商,以及即時兌換平台、DeFi 服務商等阻止涉案交易。
部分協議也開始採取應對措施。
- Symbiosis 承認發現涉案資金試圖透過協議轉移,並聯繫 Binance。
- Relay 雖具備地址風險篩查機制,鏈上仍能觀察到涉案資金透過該協議轉移
其中,FBI 特別點名的 THORNode 所屬網路 THORChain,早已因多次處理駭客資金引發爭議。
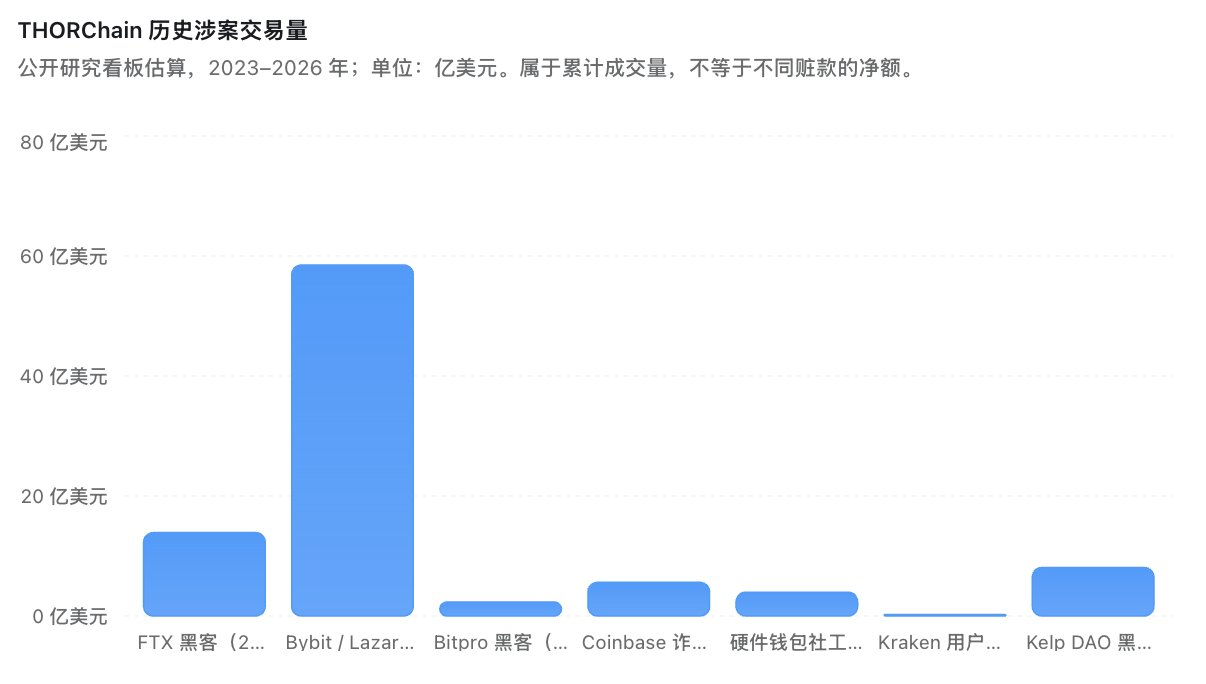
2023 年至 2026 年,THORChain 在 FTX、Bybit、Kelp DAO 等七起駭客或詐騙事件中,累計產生約 92.7 億美元交易量、1,247 萬美元手續費。其中,僅 2025 年 Bybit 被盜一案,就產生約 863 萬美元手續費。
這次幣安被盜事件中,THORChain 再次成為駭客的跨鏈渠道。面對 FBI 的調查要求,聯合創辦人 Chad Barraford @CBarraford 表示,節點數據本就公開,無需傳票。
戲劇性的是,最終讓 THORChain 暫停大部分跨鏈交易的並非 FBI,而是一筆 10 ETH 的異常退款。 10 月 31 日,以太坊區塊重組觸發緊急暫停機制,截至 11 月 1 日,Bitcoin、Ethereum、Tron 等 10 條鏈的相關交易仍受影響。
歷史揭秘:朝鮮如何透過 OTC 將贓款套現?
從朝鮮駭客過去的經歷來看,跨鏈轉移只是洗錢的一部分。後續通常還會透過混幣器增加資金追蹤難度,再借助地下 OTC 商人將加密貨幣兌換成法幣。
2025 年 4 月,Bybit CEO Ben Zhou 披露,約 28% 的被盜資產已難以追蹤,相關資金主要經過混幣器、跨鏈橋,最終流向 P2P 和 OTC 兌換渠道。
同年 10 月,11 國組成的多邊制裁監測小組(MSMT)進一步揭開了鏈下出金網路。
調查發現,截至 2025 年 4 月,朝鮮相關人員已透過一名香港中間商,安排超過 1 億美元的 Bybit 贓款套現。此外,朝鮮還透過俄羅斯中間商套現至少 6000 萬美元加密資產,其中包括部分 Bybit 被盜資金。
柬埔寨的角色有所不同。調查發現,朝鮮相關人員與一名居住在柬埔寨的朝鮮籍人員合作,將加密資產轉入指定錢包,集中準備後續兌換,再透過包括香港在內的其他地區安排套現。
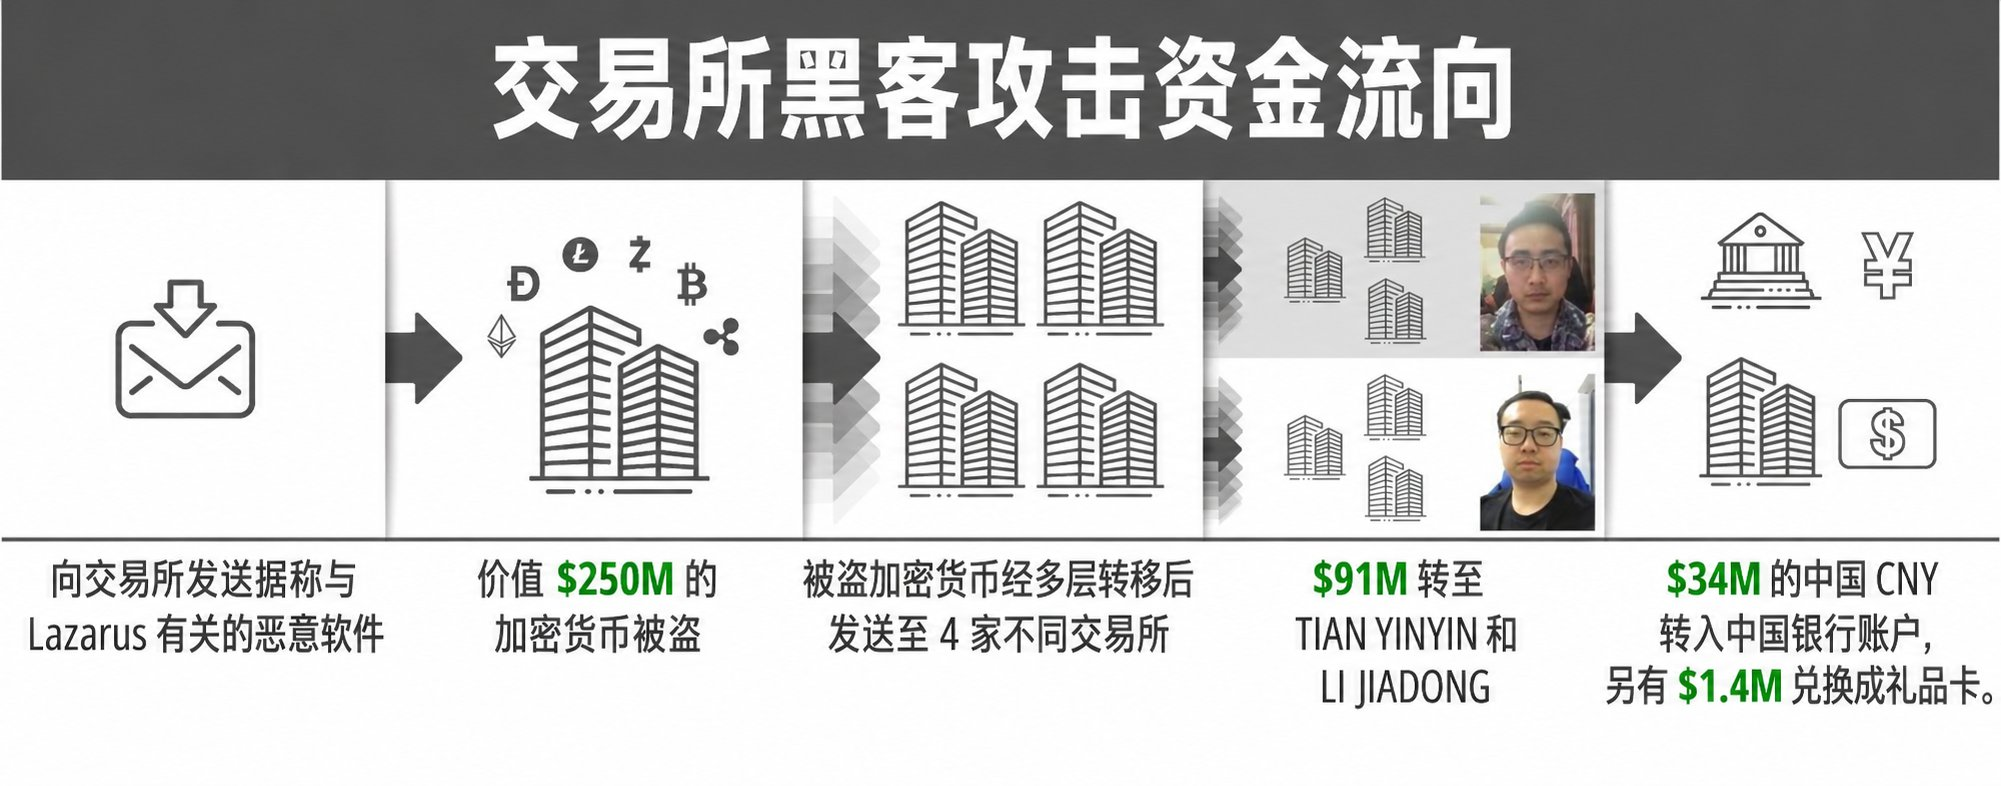
類似操作早在 2018 年就已出現。當年 Lazarus 從一家交易所盜走約 2.5 億美元,隨後將其中約 9,100 萬美元轉給兩名中國籍中間人處理。美國財政部後來發現,其中一人透過銀行帳戶轉移了超過 3,400 萬美元,還將部分 BTC 兌換成蘋果 iTunes 禮品卡。
至於這次幣安被盜事件,駭客目前仍在進行資產兌換、跨鏈和錢包拆分。但從過去的案件來看,朝鮮擁有較為成熟的鏈下出金網路。
寫在最後
過去十多年,Crypto 行業經歷了數次牛熊,交易所和 DeFi 協議不斷更替,但 Lazarus 始終沒有停止活動。
他們不在乎市場漲跌,也不需要等待牛市。只要還有資產可以盜取,他們就會繼續尋找下一個目標。
他們可能偽裝成求職者、投資人、合作夥伴,甚至是與你交流了幾個月的普通網友。一次看似正常的會議邀請、一份工作文件,都可能成為攻擊的起點。
畢竟,你永遠不知道,螢幕另一端正在與你交流的,究竟是誰。