






Certik:2023年第一季度Web3.0行業安全報告


概要
概要
概要
概要
● 2023 年第一季度,惡意行為者從Web3.0 協議中盜取了超過3.2 億(320, 332, 058 )美元的價值。
● 這個數字約為2022 年第四季度9.5 億美元資產損失的的三分之一,約為2022 年第一季度13 億美元資產損失的四分之一。
文末附PDF 下載鏈接
簡介
簡介Euler Finance簡介
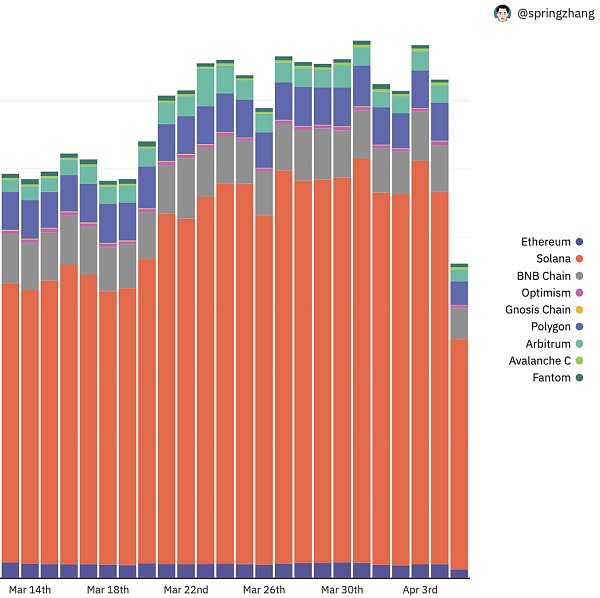
儘管與去年同期相比, blue-chip 資產的價值顯著較低,但是其價格卻在第一季度中得到了強力的複蘇。主要網絡的日交易量也在保持穩定或增長。以太坊平均每天處理約110 萬筆交易,BNB 鏈也在年初時扭轉了日交易量的持續下降趨勢,從225 萬筆日交易的低點反彈到3 月底平均近400 萬筆。
圖片描述
圖片描述
圖片描述
來源:Dune Analytics"值得注意的是,Arbitrum 生態系統在2 月底成為第一個在日交易量方面超過以太坊的L2,並且在3 月份向用戶進行空投後,又引起了另一次交易量激增。第一季度,Arbitrum 的安全事件造成了約426.1 萬美元的損失,佔據所有Web3.0 區塊鏈總損失價值的1.45% 。"儘管Euler Finance 黑客事件是本季度規模最大的安全事件,但其中大部分資金最終被返還,削弱了此事件帶來的影響。雖然我們無法精準描繪或猜測本季度因黑客、欺詐和漏洞利用導致損失降低的原因,但其中一個很大的可能性也是因為資產價格降低,外加大眾對對Web3.0 安全重要性的認識在雖然緩慢但持續地增長著。我們希望這個趨勢一直保持到第二季度乃至2023 全年。
Euler FinanceEuler 損失額: 1.97 億美元,然後
所有可複原資金
此外,儘管Euler 白皮書中的mint 函數被描述為其價值上限是存款的19 倍,但當它被多次調用時,對槓桿倍數並沒有實際控制。
攻擊流程
攻擊流程"repay"攻擊流程"mint"攻擊流程
攻擊者從AAVE 閃電貸到3000 萬DAI,通過eDAI 合約向Euler 存入2000 萬DAI,並收到2000 萬eDAI。在攻擊者存入2000 萬DAI 之前,Euler 池中的DAI 餘額為890 萬。隨後攻擊者調用`eDAI.mint()`。該特定的`mint`功能是Eule Financer 獨有的,可允許用戶反复借款和還款。這是一種創建借貸循環的方法,其結果是帶槓桿的借貸倉位。當調用`mint`後,收到2 億dDAI 和1.95.6 億eDAI。 (注:dTokens 代表債務代幣,eTokens 代表抵押股權)。調用"donate",將eDAI 池中的1000 萬DAI 償還給Euler,這就將1000 萬dDAI 銷毀了。隨後再次調用
,為攻擊合約創造另一個2 億dDAI 和1.956 億eDAI 形式的借貸倉位。此時攻擊者的倉位為: 3.9 億dDAI 和4 億eDAI。
調用`donateToReserves`(該存在漏洞的函數於2022 年7 月被引入),將1 億eDAI 轉給Euler。由於沒有對這一行為的抵押狀況進行適當的檢查,
後的攻擊者成為了“違規者”(非健康負債水平的地址), 其風險調整後負債遠超過了的抵押品價值,因此可以對其進行清算。攻擊者部署的清算人合約開始清算“違規者”,清算人員利用了平台運作方式獲得了20% 的利潤。
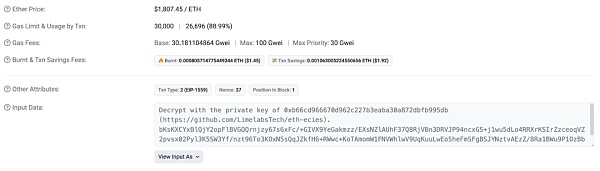
攻擊發生後,一個與Ronin Bridge 攻擊有關的錢包通過鏈上信息與Euler 攻擊者進行了溝通,並附上了一條加密信息以及一個“解密工具”的鏈接。這很可能是意圖從Euler 攻擊者那裡竊取資金的惡意軟件。
這是該起案件中一個耐人尋味的發展,也揭示了專業黑客在Web3.0 領域中採用的多種不同戰術和策略。
3 月20 日,黑客在區塊鏈上發送了一條消息,宣布他們願意進行談判。
雖然這起事件相比於Web3.0 領域中的另外許多黑客攻擊事件,擁有了一個“皆大歡喜”的結局,但這並不意味著項目可以寄希望於黑客的“善心”。積極主動的安全防範措施至關重要,畢竟絕大部分被盜取的價值永遠不會被返還。
圖片描述
圖片描述
圖片描述
來源:推特Kokomo Finance 和其他89 起退出騙局退出騙局的持續威脅在第一季度尤為明顯。在2023 年的前三個月中, 89 起退出騙局從投資者那裡竊取了超過3100 萬美元。
退出騙局,我們俗稱的項目跑路。又被形像地稱為“拉地毯(Rug Pull)”,通常欺詐者在將項目“餵肥”之後會突然撤回項目中的大量資金並關閉項目,最終導致投資者持有的代幣失去價值。雖然有大量的統計信息呈現了多年來退出騙局的普遍性和造成的影響,但研究其特點和犯罪分子的數據和報告較少。 CertiK 從退出騙局開始到結束整個週期,研究了
40 個Rug Pull
以便更好地了解導致其最終移除流動性的共同點和差異。通過確定項目特徵並且進行定性和定量分析,我們能夠識別和分析Rug Pull 的共同特徵。
Kokomo Finance 是部署在Optimism 上Ethereum 的Layer 2 擴展解決方案。 2023 年3 月26 日,Kokomo Finance 實施退出騙局。由項目團隊控制的部署者合約實施了一個惡意合約,允許他們暫停協議的借貸功能,並將存款轉移到一個外部地址,從而導致了141 wBTC 遭受損失。和經典的退出騙局一樣,事後該團隊刪除了他們所有的社交媒體賬戶,項目網站也不再可訪問。
BombFlower
這不是第一季度最大的漏洞,也並不獨特。但是它反而代表了這類騙局的持續性:一直從Web 3.0 用戶那裡竊取金額從而積少成多。
詐騙者多次Web3.0 河塘釣魚
Web3.0 和加密世界在不斷發展。而隨著這種發展,社區也開始面臨新的和更加複雜的威脅與挑戰。其中一個威脅就是假錢包的氾濫,其目的是欺騙用戶送出他們的寶貴資產。這些假錢包對Web3.0 社區來說是一個持續的問題,我們需要專門的努力和研究才能識別和揭露它們。
CertiK 發現了一個有組織的詐騙集團。該集團組織利用部署的假錢包以欺騙用戶來竊取用戶資產。由於該團體使用的特殊逃逸性反取證功能較為罕見,因此我們將其命名為BombFlower。由於該集團組織使用了檢測逃逸技術,這些假錢包移動應用程序很可能會被主流的惡意軟件檢測工具所忽略。
Monkey Drainer
BombFlower 集團通常將這些假錢包設計的與合法錢包非常相似,例如使用與原始網站類似的設計和佈局,只在域名上有輕微的變化。以至於用戶難以區分。
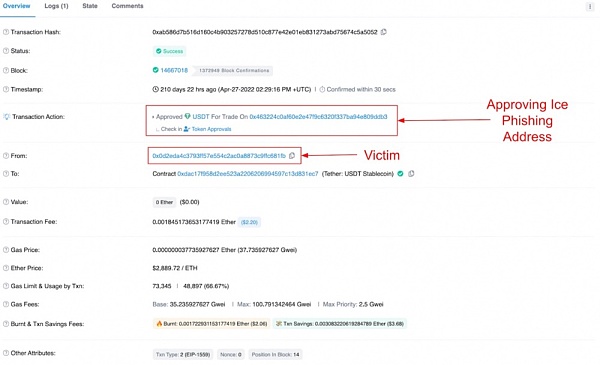
Ice Phishing假錢包包括後門,Hook 鉤子技術的生成功能,直接向錢包的Javascript 代碼(如index.android.bundle)或smali 代碼中註入惡意代碼。
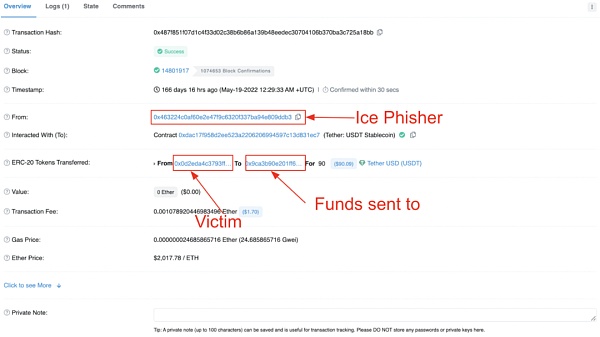
用戶應仔細檢查下載錢包應用程序的網站域名,並將其作為一項基本預防措施讓任何用於Web 3.0 貨幣交易的計算機上都運行反惡意軟件。
我們已經發現一些騙子利用一種俗稱為Monkey Drainer 的網絡釣魚工具包。這些網絡釣魚工具包為惡意行為者從Web3.0 社區竊取資產提供了一個快捷方便的工具。這種工具包由惡意供應商出售給那些希望竊取用戶資金的潛在詐騙者,即便你對“詐騙專業”不熟悉,你也依然可以使用釣魚工具包釣到一些“獵物”。 Monkey Drainer 工具包和類似的一個釣魚工具使用一種叫做“Ice Phishing”的技術來欺騙用戶,騙子可以擁有無限權限來花費代幣。
是一種Web3.0 世界獨有的攻擊類型,用戶被誘騙簽署權限,允許欺詐者直接消費用戶賬戶內的資產。這與傳統的網絡釣魚攻擊不同,後者作為一種社會工程學攻擊手段,通常用於竊取用戶數據,包括登錄憑證和錢包或資產信息,如私人鑰匙或密碼。這使得Ice Phishing 對Web3.0 用戶具備更大的威脅,因為與DeFi 協議的互動需要用戶授予權限,欺詐者只需要讓用戶相信他們所批准的惡意地址是合法的。一旦用戶批准欺詐者花費其資產,那麼賬戶就有可能被盜。
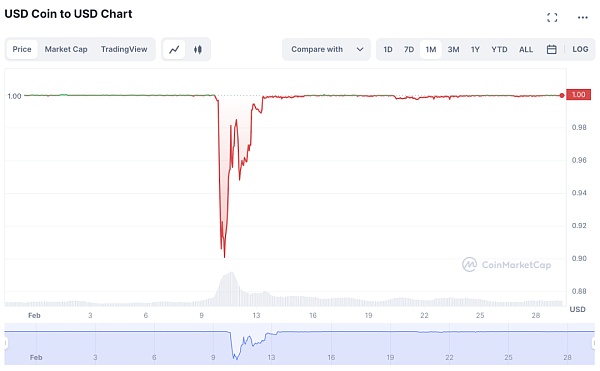
增加貼現窗口借款和建立緊急備用金可謂突出了銀行系統內部持續的脆弱性,各機構也都在努力解決存款遷移和流動性問題。相比之下,Web 3.0 貨幣生態系統已經證明了其在這些動盪時期有效運作的能力。例如,那些擔心SVB 拉垮Circle 存款的用戶可以在Web 3.0 貨幣的24/7 市場上交易USDC,而那些願意承擔這筆交易的用戶可以相應獲得回報。
圖片描述
圖片描述
圖片描述
Web 3.0 貨幣生態系統的主要目標一直是建立一個去中心化、自由和公平的傳統金融替代品。通過開發更多的Web 3.0 貨幣原生解決方案,該行業可以與日益脆弱的傳統金融系統較為隔離開來。其中,後者往往需要政府乾預和停止交易來維持穩定。
Skynet for Community: 概述Skynet for Community最近美國和歐洲金融系統中引起的一些事件無疑暴露了傳統銀行的弱點,而Web 3.0 貨幣生態系統已經證明了其較大的彈性和效率。通過減少對傳統金融的依賴,Web 3.0 貨幣生態系統將有機會更加繁榮,成為日益脆弱的傳統銀行系統的一個強大且去中心化的替代品。
Skynet for Community: 概述
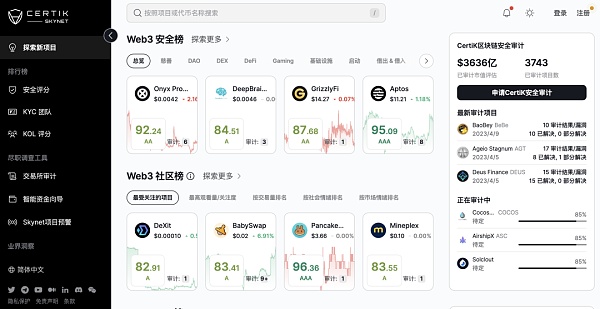
2023 年第一季度,CertiK 非常榮幸地宣布推出
,這是一個集安全、盡職調查和數據於一體的平台,旨在提高Web3.0 生態系統中的信任和透明度。該平台致力於為社區用戶、投資者和項目團隊提供所需的工具和資源,讓他們可以輕鬆地調查並了解Web3.0 生態系統。
由於數以千計的Web 3.0 項目每天都在創造數以百萬計的數據點,因此用戶很容易迷失在噪音中。 Skynet for Community 豐富的數據驅動的洞察力幫助用戶發現新的項目,對感興趣的項目進行盡職調查,並及時了解Web 3.0 領域的最新新聞和發展。該平台將大量的數據匯總到Web 3.0 的最容易獲得的以安全為重點的盡職調查工具。無論是對可操作的鏈上數據和社交數據進行全面的盡職調查、發現最新完成智能合約審計的項目,還是挖掘最具價值的行業見解和安全最佳實踐,Skynet for Community 均實現了流程簡化並將這些數據全部整合於一個平台供用戶瀏覽。憑藉全新設計的界面和強大的功能,Skynet for Community 是做出明智決策以及在Web3.0 生態系統中促進信任和透明度的終極工具。
Skynet for Community: 解決方案Skynet for Community 的主頁默認為“探索新項目”。從這個頁面開始,你可以隨時隨地輕鬆檢索你感興趣的項目以及搜尋那些全新的項目。Web3.0 安全榜根據項目的安全分數和市場表現列出項目並對其進行排名。安全分數是通過一種專有算法產生的分數,該算法的計算和考量包含了項目的代碼安全、基本健康、運營彈性、社區信任、市場穩定性和治理強度。安全評分排行榜能夠讓用戶根據項目的安全狀況迅速確定表現最佳的項目,並將其與同類項目進行對比。
Web3.0 KYC 團隊榜則根據項目所獲取的CertiK KYC 徽章狀態進行公示和排名。已通過嚴格背景調查的項目團隊將獲得,CertiK 將根據項目團隊提供的可驗證信息和信息等級授予其KYC 黃金徽章、KYC 白銀徽章或KYC 青銅徽章。 KYC 徽章會表明我們知曉項目背後的團隊並已經做過了符合CertiK KYC 標準的調查和驗證,也代表項目團隊對履行合規措施的承諾。排行榜
Web3.0 KOL 榜根據各個KOL 的影響力得分進行了排名,這一排名體現了他們作為KOL 輸出的內容影響力和影響範圍。此
排行榜
對那些有興趣識別正在塑造Web3.0 業內風向標KOL 的用戶很有幫助。此外,它還提供了與KOL 具備相關可能性的社區及項目概覽,讓用戶更加了解該領域的熱門及趨勢。
交易所審計分析允許用戶通過顯示其鏈上資產持有量對中心化交易所進行盡職調查。這是儲量證明驗證的第一步,也是最為關鍵的一步。
天網項目預警系統可對Web3.0 貨幣領域的Rug Pull 攻擊和漏洞事件提供第一時間的預警。該系統將實時監控各類信息來源,以識別和報告潛在的Rug Pull 攻擊和漏洞惡意利用。用戶也可以通過“探索新項目”頁面上的“Web3.0 熱門智能資金榜”訪問錢包分析器,或者點擊項目詳情頁面中代幣鏈上監控和治理與自治模塊中的任何錢包地址進行查看。
智能資金嚮導是智能貨幣錢包分析器功能的接入點,可以讓用戶直接搜索錢包地址並查看錢包搜索趨勢、智能資金榜及流動性交易對榜。錢包分析器提供了對錢包地址的分析,並通過顯示關鍵錢包特徵、錢包之間的關係和代幣交易活動的可視化圖片,使用戶更容易解讀錢包之間的鏈上交易。
現在就來登錄Skynet for Community 平台,閱讀Skynet education hub 和觀看masterclass 的教學並做一個高水平的盡職調查吧!CertiK 端到端安全解決方案
在致力於保護Web 3.0 的道路上,CertiK 開發了許多幫助項目採取端到端安全解決方案的工具。
CertiK 安全排行榜讓Web 3.0 用戶能夠利用CertiK 的審計和安全團隊的專業知識,對投資項目的安全風險有更深入的了解並做出更明智的決策,這些用戶將整個生態系統推向了新的高度。
SkyTrace目前CertiK 安全排行榜已全面升級為安全排行榜360 ,為數以千計的榜上項目提供完整而即時的安全狀況“全景圖”。由於整個系統進行了全面的更新,用戶訪問和分析這些安全數據將前所未有地便捷。此外,我們還利用量化工具為個人投資者提供合理的決策建議。歡迎訪問certik.com 了解詳情。
Skynet 天網動態掃描系統可結合鏈上交易監測與鏈下數據(如社會輿情),對數百個Web 3.0 平台進行實時、全面的安全監測和分析。 Skynet 天網動態掃描系統高級版Skynet Premium 由CertiK 於2021 年正式推出,其威脅檢測模型會通過機器學習與不斷變化的智能合約風險環境同步進化。這也意味著,隨著威脅情報庫和智能合約漏洞庫的不斷積累,這一平台也會變得愈發先進,從而適應變化無常的智能合約風險環境。目前Skynet 天網動態掃描系統已全面升級,添加了更多維度的Skynet 天網信任評分及專屬於項目的項目亮點和預警等全新功能。
則是一種智能、直觀的追踪工具,可幫助分析和可視化以太坊和BSC 錢包的交易數據。該工具為識別和追踪進出自己的個人錢包或項目團隊錢包的可疑流量提供了深入的分析。
CertiK KYC 項目背景調查服務
可為項目團隊提供身份驗證,包括使用基於AI 的檢測系統進行ID 真實性檢查,以確保個人身份真實並與ID 相匹配。除了在身份驗證過程中進行實時有效性檢查外,CertiK 還將與每個項目團隊成員進行實時視頻溝通,以驗證他們的身份和其他必要參數。由於團隊的匿名性越來越高,項目的風險行為也越來越具有可能。除此之外,CertiK 安全排行榜賦予通過KYC 調查的項目團隊以青銅、白銀、黃金等級的KYC 徽章,最大程度上使項目團隊去匿名化,建立更完善的問責制,從而增強項目的可信度。
CertiK 滲透測試是確保運行環境中Web3.0 應用程序安全綜合解決方案的重要組成部分。我們的滲透測試服務由經驗豐富的道德黑客團隊通過利用專有工具來發現代碼中即便是最為微小的易受攻擊之處。
SkyHarbor 提供了一個多合一的解決方案來保護和監控數字資產。憑藉其先進的監控和威脅檢測系統,SkyHarbor 可以快速識別系統中的任何漏洞或可疑活動,確保你的資產始終是安全的。
生態系統
生態系統
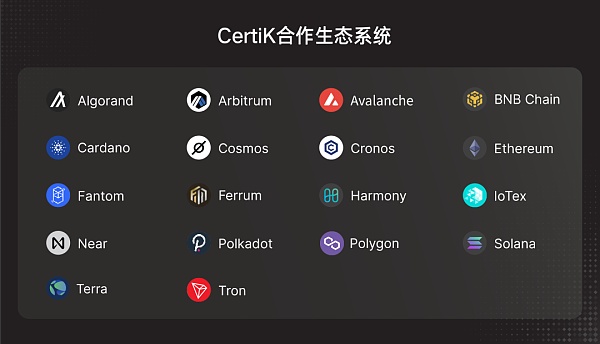
CertiK 的審計及端到端解決方案已覆蓋目前市面上大部分生態系統,並支持幾乎所有主流編程語言,就區塊鏈平台、Web 3.0 資產交易平台、智能合約的安全性等領域為各個生態鏈提供安全技術支持。目前與我們合作的生態系統包括:
通過與CertiK 諮詢進行合作,在我們經驗豐富的分析師團隊提供包括技術評估、專有研究和戰略建議全面服務的同時,盡可能獲得Web 3.0 最大收益。
CertiK 致力於守護Web3.0 世界,將以安全數據為重心,持續分析Web 3.0 的安全未來及發展。助力用戶遠離“土狗”以及人為踏空,以科技賦予科技價值和載舟之路。





