


Bảo vệ trực tuyến của chuỗi Okey Cloud: kiểm kê các sự cố bảo mật vào tháng 3 năm 2023


1. Thông tin cơ bản
1. Thông tin cơ bản
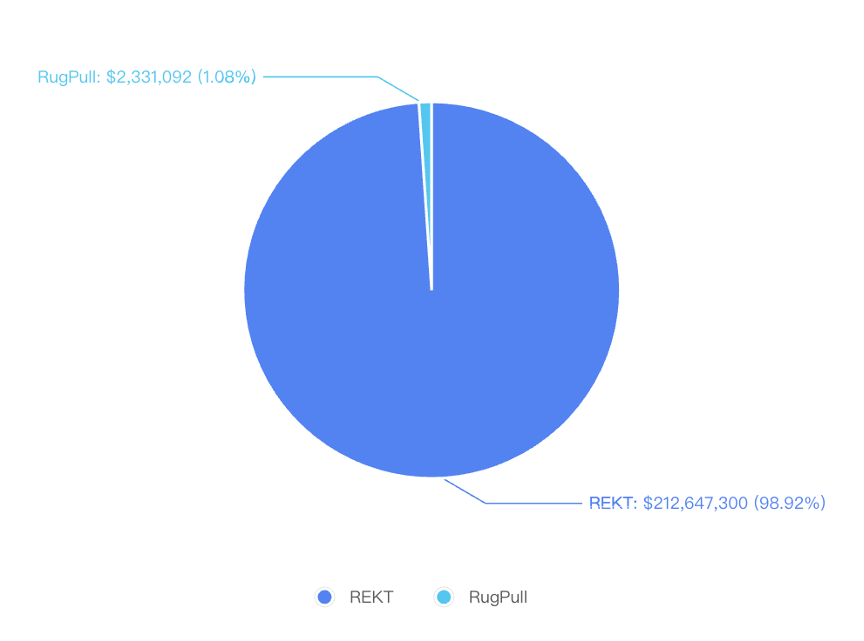
Trong tháng 3 năm 2023, các sự cố bảo mật đã gây thiệt hại tổng cộng khoảng 210 triệu đô la Mỹ, so với tháng trước, số lượng sự cố bảo mật và số tiền thiệt hại trong tháng này đã tăng lên đáng kể. Trong số đó, Euler Finance đã bị hack, dẫn đến việc đánh cắp 197 triệu đô la Mỹ tiền điện tử, đây là vụ tấn công hack gây thất thoát tiền điện tử lớn nhất từ đầu năm đến nay. Tuy nhiên, kẻ tấn công đã xin lỗi Euler Finance và hứa sẽ trả lại số tiền còn lại. Ngoài ra, số lượng RugPulls và số lượng thiệt hại cũng tăng lên đáng kể và các sự cố như lừa đảo trên mạng xã hội vẫn thường xuyên xảy ra, chẳng hạn như tài khoản bên dự án Twitter giả mạo và Discord chính thức bị tấn công để tiết lộ liên kết lừa đảo và các sự cố khác.
No.1
1.1 Hàng tồn kho REKT
Giao dịch tấn công:
https://www.oklink.com/cn/eth/tx/0x 31565843 d5 65 ecab 7 ab 65965 d 180 e 45 a 99 d 4718 fa 19 2c 2 f 2221410 f 65 ea 03743
https://www.oklink.com/cn/eth/tx/0x 1 fe 5 a 53405 d 00 ce 2 f 3 e 15 b 214 c 7486 c 69 cbc 5 bf 165 cf 9596 e 86 f 797 f 62 e 81914
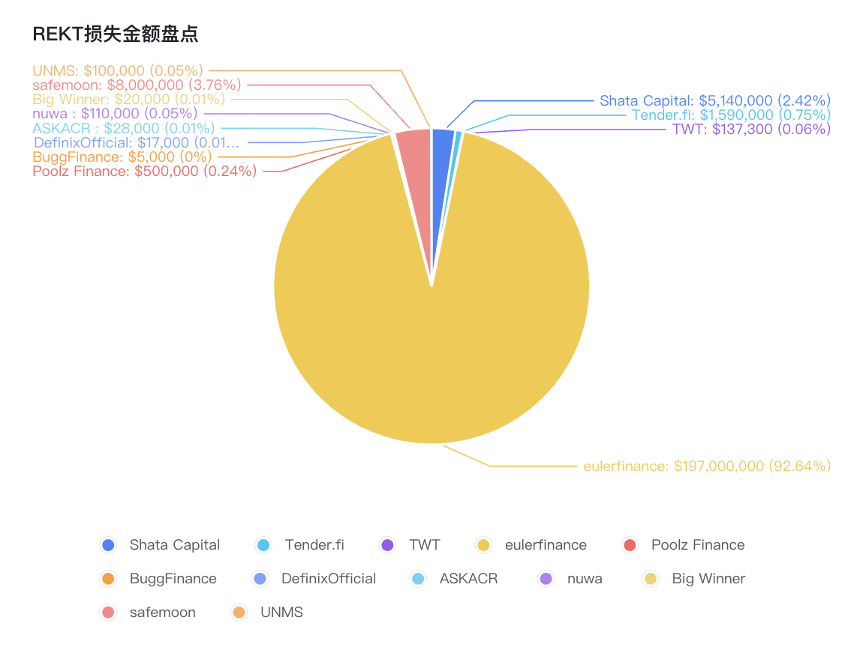
Vào ngày 1 tháng 3, hợp đồng EFVault của Shata Capital đã bị tấn công sau khi nâng cấp và thiệt hại khoảng 5,14 triệu đô la Mỹ, nguyên nhân chính là do việc nâng cấp hợp đồng không tính đến cấu trúc lưu trữ dữ liệu của phiên bản cũ. biến assetDecimal, dữ liệu đọc vẫn là Vị trí hợp đồng proxy, tức là giá trị của biến maxDeposit phiên bản cũ, khiến xác nhận của kẻ tấn công là rất lớn và tin tặc đã chuyển tiền lợi nhuận sang Tornado Cash.
Giao dịch tấn công:
No.2
Địa chỉ hợp đồng EFVault: https://www.oklink.com/cn/eth/address/0x f 491 AfE 5101 b 2 eE 8 abC 1272 FA 8 E 2 f 85 d 68828396
Vào ngày 7 tháng 3, Tender.fi nghi ngờ bị tin tặc mũ trắng tấn công và mất 1,59 triệu USD. Tin tặc đã sử dụng các nhà tiên tri được định cấu hình sai của Tender.fi để vay tài sản tiền điện tử trị giá 1,59 triệu đô la chỉ với một tài sản thế chấp mã thông báo GMX trị giá 70 đô la. Vào ngày 8 tháng 3, dữ liệu trên chuỗi cho thấy tin tặc tấn công giao thức cho vay sinh thái Arbitrum Tender.fi đã trả lại tiền và nhóm Tender.fi đã đồng ý trả cho tin tặc 62 ETH (96.500 đô la) dưới dạng tiền thưởng.
https://www.oklink.com/cn/arbitrum/address/0x 614157925 d 4 b 6 f 7396 cde 6434998 bfd 0478927 2d
Giao dịch tấn công:
https://www.oklink.com/cn/arbitrum/tx/0x c 6 e 90441 a 684 f 370 f 0 a 1 cd 845 e 0 d 639088 df 20548 a 5 c 2d 37 f 770 cc 85 ea 7306 f 9
No.3
Giao dịch tấn công:
Giao dịch tấn công:
https://www.oklink.com/cn/eth/tx/0x c 310 a 0 affe 2169 d 1 f 6 feec 1 c 6 3d bc 7 f 7 c 62 a 887 fa 48795 d 327 d 4 d 2d a 2d 6 b 111 d
No.4
Vào ngày 13 tháng 3, dự án Euler Finance bị tấn công, với tổng thiệt hại khoảng 197 triệu USD. Lý do chính cho cuộc tấn công này là có một lỗ hổng trong donateToReserve trong hợp đồng Euler Pool. Vì chức năng này không kiểm tra tình trạng vị trí của người gọi, nên người dùng có thể tự nguyện từ bỏ một phần tiền gửi có đòn bẩy của mình để làm mất cân bằng vị trí của chính họ, sau đó sử dụng quy tắc thanh lý đặc trưng của Euler để thanh lý vị trí của chính họ nhằm kiếm lợi nhuận. Kẻ tấn công đã đáp trả cuộc tấn công và tuyên bố sẽ trả lại số tiền bị đánh cắp.
Giao dịch tấn công:
Vào ngày 15 tháng 3, các hợp đồng LockedDeal của Poolz Finance trên ETH, BSC và Polygon đã bị tấn công, trị giá khoảng 500.000 USD. Kẻ tấn công gọi chức năng dễ bị tổn thương là "CreateMassPools". Vì phiên bản hợp đồng tương đối thấp và việc kiểm tra lỗi tràn không được thực hiện trong hợp đồng nên kẻ tấn công chuyển một giá trị độc hại trong tham số _StartAmount để kích hoạt lỗ hổng tràn số nguyên.
https://www.oklink.com/cn/bsc/tx/0x 39718 b 03 ae 346 dfe 0210 b 1057 cf 9 f 0 c 378 d 9 ab 943512264 f 06249 ae 14030 c 5 d5
Giao dịch tấn công ETH: https://www.oklink.com/cn/eth/tx/0x 118 a 617 bddd 1 c 14810113 be 81 ce 336 f 28 cc 1 ee 7 a 7 b 538 a 07184 b 93 e 7 c 51 bcd 00
https://www.oklink.com/cn/polygon/tx/0x 606 be 0 ac 0 cdba 2c f 35 b 77 c 3 ccbbd 8450 b 82 e 16603157 facec 482958032558846
No.5
Giao dịch tấn công BSC:
Giao dịch tấn công đa giác:
Vào ngày 16 tháng 3, BuggFinance đã bị tấn công và dự án đã mất khoảng 5.000 đô la. Tin tặc đã gọi phương thức 0x 814 b 2047 của hợp đồng 0x Fea 6 aA 4 a 9 d 44137 Ac 7 cA 1 a 288030 A 4161 f 686 df 3 để sửa đổi vị trí của hợp đồng đến Địa chỉ mã thông báo $XjdgZU độc hại (0x 616 F 26 C 1394645653 C 74 FEa 49029 DBf 4 d 8119482) do kẻ tấn công tạo ra bỏ qua kiểm tra trong chức năng hoán đổi của hợp đồng nạn nhân bằng cách xây dựng các tham số độc hại và trao đổi $ XjdgZu cho BUGG, sau đó Trao đổi là 17 BNB và lợi nhuận đã hoàn tất.
No.6
Giao dịch tấn công: https://www.oklink.com/cn/bsc/tx/0x 01 e 8 efe 7 b 5 d 791 b 0786 a 23 e 98 dcd 1 af 196863 c 85 d 86 af 2d e 0 f 9 f 3178 ffb 9903 b
Hợp đồng nạn nhân: https://www.oklink.com/cn/bsc/address/0x Fea 6 aA 4 a 9 d 44137 Ac 7 cA 1 a 288030 A 4161 f 686 df 3
No.7
Vào ngày 17 tháng 3, dự án DefinixOfficial đã bị tấn công bởi thao túng giá và mất khoảng 17.000 USD. Do tính thanh khoản thấp của Definix, kẻ tấn công trước tiên thực hiện hoán đổi để thao túng giá, sau đó gọi RebalancePool.rebalance () để buộc khôi phục giá, kiếm lợi nhuận 51 BNB.
Giao dịch tấn công: https://www.oklink.com/cn/bsc/tx/0x 5 de 8 b 8 ac 186116 ea 7 d 887 b 3366 de 953 f 9 facb 77 ef 694 ddcd 4 a 3 e 4641 c 57217 c 0
No.8
Vào ngày 17 tháng 3, dự án ParaSpace đã bị tấn công. Hacker mũ trắng đã tấn công và trả lại các tài sản có liên quan trước. Dự án không bị tổn thất tài chính. Nguyên nhân chính là do hàm scaledBalanceOf(), hàm này được sử dụng để tính toán chi phí của người dùng tài sản thế chấp thông qua hàm supply(). Tuy nhiên, scaledBalanceOf() có thể trả về một giá trị lớn bằng cách thao tác số lượng mã thông báo APE trong hàm getPooledApeByShares(). Người dùng có thể nắm giữ một lượng lớn tài sản thế chấp và sử dụng nó để vay thêm tài sản.
Giao dịch tấn công: https://www.oklink.com/cn/eth/tx/0x e 3 f 0 d 14 cfb 6076 cabdc 9057001 c 3 fafe 28767 a 192 e 88005 bc 37 bd 7 d 385 a 1116 a
Vào ngày 21 tháng 3, Mã thông báo ASKACR trên chuỗi BSC đã bị tấn công và dự án đã mất 85 BNB trị giá khoảng 28.000 đô la. dẫn đến cuộc tấn công Những người đầu tiên thêm một lượng lớn thanh khoản và sau đó kiếm lợi nhuận thông qua chuyển khoản số lượng không theo đợt.
No.9
Giao dịch tấn công: https://www.oklink.com/cn/bsc/tx/0x c 24 a 5705670873 f 21 c 937499 ca 4493 a 1 a 5423 a 9 be 44 b 406 bebfc 6 bd 7726 adca 3
Hợp đồng nạn nhân: https://www.oklink.com/cn/bsc/address/0x 5 aE 4 b 2 F 92 F 03717 F 3 bdFE 3 B 440 D 14 d 2 f 21 2D 3745
Vào ngày 22 tháng 3, dự án nuwa trên chuỗi BSC đã bị tấn công và thiệt hại khoảng 110.000 đô la Mỹ, nguyên nhân chính là do có một chức năng cửa hậu 0x fa 319 eee trong hợp đồng nuwa mã nguồn mở, chức năng này sẽ thay thế chức năng đã ký gửi $BUSD với $nuwa và Tất cả $nuwa đã được gửi tới người gọi. Điều đáng chú ý là kẻ tấn công ban đầu đã bị chặn trước bởi robot MEV 0x 286 E 0993 2B 8 D 096 cbA 342 3d 12965042736 b 8 F 850, và sau đó robot này đã bán nuwa có lời để kiếm lời.
https://www.oklink.com/cn/bsc/address/0x 11 a 31 bb 12 f 57 b 0 f 3d d 403 f 6 b 73 ea 28 c 64 fdb 5 ccb
No.10
Hợp đồng nạn nhân:
Giao dịch tấn công:
https://www.oklink.com/cn/bsc/tx/0x 99 b d5 00387 e 8135 c 15 dc 6 c 04 fb 3 cb 5 d 2d 50 ff 8 d 14 2c 2 f 1 bd 3d 8 eca 21 f 80565 3d
No.11
Giao dịch tấn công:
Giao dịch tấn công:
https://www.oklink.com/cn/bsc/tx/0x 48 e 52 a 1 2c b 297354 a 2 a 1 c 54 cbc 897 cf 3772328 e 7 e 71 f 51 c 9889 bb 8 c 5 e 533 a 934
No.12
Giao dịch tấn công:
Giao dịch tấn công:
https://www.oklink.com/cn/bsc/tx/0x 5 feb 28 c 35 ddda 566 cf 224714 f 7 f 721 d 093 ab 1 de 964 ea 0420 f 025 dd 44 d 953 a 344
1.2 Khoảng không quảng cáo RugPull
No.1
tiêu đề phụ
1.2 Khoảng không quảng cáo RugPull
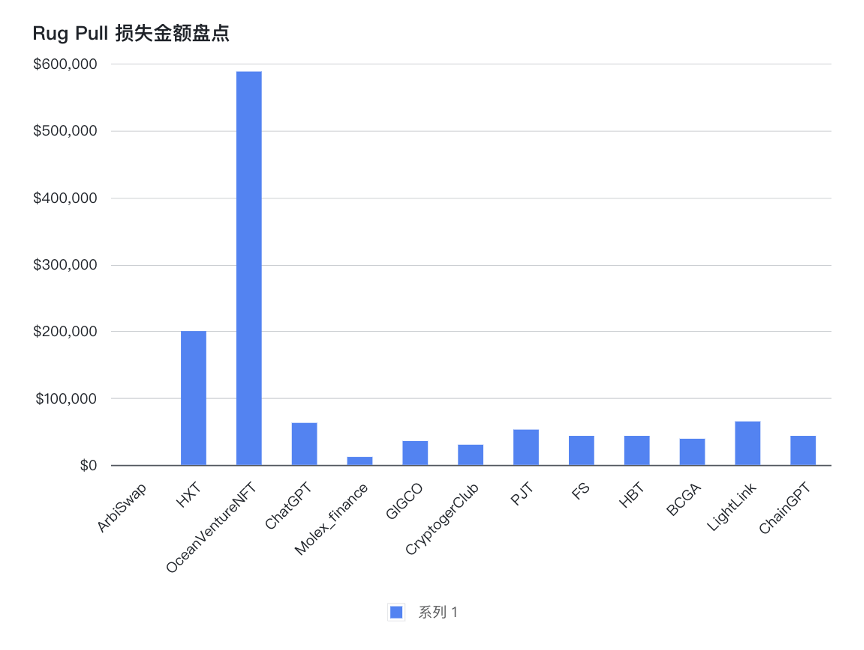
Vào ngày 2 tháng 3, DEX ArbiSwap sinh thái Arbitrum bị nghi ngờ là Rug Pull. Những người triển khai ArbiSwap đã đúc 1 nghìn tỷ ARBI trước Rug Pull, sau đó chuyển đổi ARBI thành USDC, dẫn đến ARBI giảm mạnh trong cặp giao dịch USDC/ARBI. Trong phần tiếp theo block , robot tiến hành kinh doanh chênh lệch giá không gian thông qua giao dịch từ USDC sang ARBI rồi đến ETH, tạo ra lợi nhuận 68,47 ETH, khoảng 100.000 đô la Mỹ. ArbiSwap đã chuyển 84 ETH sang mạng chính Ethereum và gửi nó đến TornadoCash.
https://www.oklink.com/cn/arbitrum/address/0x 9 dB 8 a 10 C 7 FE 60 d 84397860 b 3 aF 2 E 686 D 4 F 90 C 2b 7
No.2
Giao dịch liên quan: https://www.oklink.com/cn/arbitrum/tx/0x 54 ca 307057 b 38110 f 60 fce 515 ba 35321 fde 8 2b 876 b 4 a 2 abf 77368924903216 e 1
Địa chỉ hợp đồng:
No.3
Vào ngày 2 tháng 3, dự án Hex Trust Token (HXT), bị nghi ngờ là RugPull, 670 BNB (~200.000 USD) đã được chuyển sang TornadoCash
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 0003018 BA 0 2B acafC 28 cd 8926 D 4 a 46 A 4 bb 20 d 76 A#code
No.4
Vào ngày 3 tháng 3, dự án OceanVojiNFT, bị nghi ngờ là RugPull, giá mã thông báo giảm 98%, 50 ví đã bán mã thông báo với giá ~588 nghìn đô la. Mã thông báo được phân phối bởi EOA 0x e 7 e.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x A 592581 FC 325 a 368 f 17 D 0 B 3 B 82854 f 4 c 9 f 3 E 4400
No.5
Vào ngày 5 tháng 3, dự án ChatGPT giả mạo, bị nghi ngờ là RugPull, những người triển khai hợp đồng đã rút 62.800 đô la thanh khoản và xóa tài khoản mạng xã hội của họ.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x C 73126 E 7 f 0 b 24 Eba 8 f 5430768650 C 8233 c 875985
No.6
Vào ngày 7 tháng 3, dự án Molex_finance, bị nghi ngờ là RugPull, người triển khai hợp đồng đã loại bỏ thanh khoản và gửi 42,8 BNB (khoảng 12.000 đô la) vào TornadoCash.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x d 6 F 71 D5 9 bC 11221733637 3d 03245 Cc 59 E 50 2C DCd
No.7
Vào ngày 8 tháng 3, giá của dự án prvt_data (PRVT), nghi ngờ là RugPull, đã giảm 87%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 2578 F 9 Dc 1 a 9 F 3 C 4784 BD 6 D 9 D 69 A 1070607 DC 898 c
No.8
Vào ngày 9 tháng 3, dự án CryptogerClub ($CToger), một nhà triển khai hợp đồng RugPull bị nghi ngờ, đã rút 105 BNB ($30,2 nghìn) thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 910 b 0 Cb 55121190 d 9 E 4176 D 449 E 26 EE 3 BBbBff 1 F
No.9
Vào ngày 9 tháng 3, dự án mã thông báo GIGCO giả mạo (GIG), bị nghi ngờ là RugPull, người triển khai hợp đồng đã rút 35.700 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 7 A 51 D 02 aba 1751 B 4917 E 9 D5 a 21 bB 6 A 179 ef 8 B 791
No.10
Vào ngày 9 tháng 3, dự án PJT (PJT), những người triển khai hợp đồng đã rút 52.800 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x d 6 B 51 f 9017 fe 83 c 636 b 1 d 769 DA 9 Bd 61 C 27 AdD 018
No.11
Vào ngày 10 tháng 3, giá Mosquitos_fin trên chuỗi aptos đã giảm 99% và quản trị viên đã đúc một số lượng lớn mã thông báo để bán.
Địa chỉ hợp đồng: https://www.oklink.com/cn/aptos/address/0x 4 db 735 a 9 d5 7 f 0 ed 393 e 44638540 efc 8 e 2 ef 2d ccca 3 bd 30 c 29 bd 09353 b 6285832
No.12
Vào ngày 10 tháng 3, dự án FS, người triển khai hợp đồng đã rút 43.400 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x e 3 a 19 e 70987 b 5 aa 6643343729 cC 0 B 327 d 76 dE 70 A
No.13
Vào ngày 10 tháng 3, dự án HBT, người triển khai hợp đồng đã rút 43.400 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x e 3 a 19 e 70987 b 5 aa 6643343729 cC 0 B 327 d 76 dE 70 A
No.14
Vào ngày 13 tháng 3, dự án BCGA Rug Pull trên chuỗi bsc, chủ sở hữu 0x 44 f 2526 bca 61 fb 789 fef 81 c 3 a 36 bee 2 fdecf 8 acb đã gọi 0x 25 bbb 5 ae để đúc một lượng lớn $BCGA, và sau đó ngay lập tức đổi lấy 128,45 BNB, kiếm được lợi nhuận khoảng 39.092 đô la.
Giao dịch tấn công: https://www.oklink.com/cn/bsc/tx/0x 59367 a 104 e d5 737 fc 61691 dd 7 a 09 c 4 a 34 e 590 aa 5 a 7 f 340 d 06 c 3592 e 66004355 c
No.15
Vào ngày 16 tháng 3, dự án DofferingDoc, giá mã thông báo đã giảm hơn 83%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x f 9 d5 01495055 E 17 F 681 D 7 Cd 858 Ef 6628 dFF 71823
No.16
Vào ngày 18 tháng 3, dự án LightLink (LL), những người triển khai hợp đồng đã rút 65.000 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 44 CE 3 a 2 e 98125 c 1 C 370 Beb 6 fbA 6 E 8 Bc 19 CaB 3 fD 9
No.17
Vào ngày 18 tháng 3, dự án ChainGPT (CGPT), những người triển khai hợp đồng đã rút 43.400 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 6 e 70 ee 54564298 e 7 F 1 dc 0523 f 8190 aEf 8529 eBBF
No.18
Vào ngày 18 tháng 3, dự án Sloth Climb (SLOTH), thanh khoản trị giá 93.500 đô la đã bị xóa bởi EOA 0x e 9 b 7 d.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x BCC 1 AE 526 d 8 BeBAB 02 af 19945 A 866 dDC 0 DF 80 F 37
No.19
Vào ngày 19 tháng 3, dự án mã thông báo APPLE, người triển khai hợp đồng đã rút 30.000 đô la thanh khoản và giá đã giảm 95%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 8 F 81 bbC 8 Cd 2484 b 252 e 8288528 cf 2 ec 903619369
No.20
Vào ngày 19 tháng 3, dự án SpaceID (ID), những người triển khai hợp đồng đã rút 96,5 BNB (~ $32k) thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 8993 bb 14 2c 1 be 4 dd 2 2c 1 f 79 b 3 a 68 b 1885 2b 55 aad
No.21
Vào ngày 20 tháng 3, dự án FlyghtLite (FLE), người triển khai hợp đồng đã rút 95 BNB (~ $31k) thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 8993 bb 14 2c 1 be 4 dd 2 2c 1 f 79 b 3 a 68 b 1885 2b 55 aad
No.22
Vào ngày 21 tháng 3, dự án BNQ RugPull trên chuỗi bsc, chủ hợp đồng đã gọi cửa sau của hợp đồng, thu được một số lượng lớn mã thông báo để bán và kiếm được lợi nhuận 71.000 đô la Mỹ.
Giao dịch liên quan: https://www.oklink.com/cn/bsc/tx/0x 97824224 c 549 a 5 a 5158 d 7 2c 34166 ae 88 f 538 fecb 491 dfb 4 bff 548 efabb 624 b 28
No.23
Vào ngày 21 tháng 3, dự án BELE_GameFi (BELE) đã loại bỏ 66.600 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 6 e 3d 2986 a 5 dea 289 d 2682 acbba 684814 d 63 e 9 eb 9
No.24
Vào ngày 21 tháng 3, dự án culs ($culs) đã loại bỏ 27.800 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x c 31 AbB 4 BE 8 d 3877 2b 90 b 46 BE 7 e 88 f 84 Cfe 08 cef 9
No.25
Vào ngày 22 tháng 3, dự án SpaceID giả đã rút 191.000 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 1472 a 65 DdB 95 d 3575 A 38 adf 55 b 0 c 38 E 6 adD 22278
No.26
Vào ngày 22 tháng 3, một dự án SpaceID giả mạo khác đã rút 33.000 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 42837 f 96 2d add 0951235 d 7694451 f 6 ed 68072 ece
No.27
Vào ngày 23 tháng 3, dự án mã thông báo DEAT đã rút 63.800 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 6 A 187 2c 88 d 45 e 1 e 38045582133 a 77 f 021 A 14184 d
No.28
Vào ngày 23 tháng 3, một dự án mã thông báo Arbitrum giả mạo đã loại bỏ 59.000 đô la thanh khoản.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x C 7 Ecf 9 dc 57076 eFEa 7009 a 24 c 7155968 CbEB 7500
No.29
Vào ngày 24 tháng 3, dự án mã thông báo EC đã loại bỏ 43.000 đô la thanh khoản và giá giảm 98%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x E 7 a 4 d 4669 Quảng cáo 6 b 445 F 213 e 213768 d 0673 c 2637795
No.30
Vào ngày 24 tháng 3, dự án DESTINY đã loại bỏ 120.000 đô la thanh khoản và giá giảm 98%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 673246 c 704 b 6 ba 3982549230 e 9 b 05 acf 07 c 255 b 6
No.31
Vào ngày 25 tháng 3, dự án EDAO đã loại bỏ 39.300 đô la thanh khoản và giá đã giảm 99%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 90088 2B e 74 c 5 Cb 53 eF 0 2D 603 fCF 006 CDEF 0495 c 9
No.32
Ngày 26/3 dự án KOKO, giá giảm 99%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/optimism/address/0x 7 da 25 bc 4 cfaed 3 f 29414 c 6779676 e 53 b 19 a 356 f 5
No.33
Vào ngày 27 tháng 3, dự án ARKEN đã loại bỏ 81.000 đô la thanh khoản và giá đã giảm 99%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 636 cc 5 d 886 F 928 c 2 E 3 3d 0 d5 2 b 0 fcAe 0155 CbCE 25
No.34
Vào ngày 27 tháng 3, dự án AGD đã loại bỏ 49.000 đô la thanh khoản và giá đã giảm 99%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 6 d 04 B 585 eC 4 b 3 fE 27 d5 356 ca 270 fD 6 bd 4 3d 0 Af 47
No.35
Vào ngày 28 tháng 3, dự án MYSL đã loại bỏ 38.300 đô la thanh khoản và giá đã giảm 99%.
Địa chỉ hợp đồng: https://www.oklink.com/cn/bsc/address/0x 0725 A 39120 e 3987 dC 88856800 c 409260286616 c 2
1.3 Khoảng không quảng cáo gian lận và lừa đảo trên mạng xã hội
No.1
tiêu đề phụ
No.2
1.3 Khoảng không quảng cáo gian lận và lừa đảo trên mạng xã hội
No.3
Vào ngày 1 tháng 3, máy chủ Discord của dự án WickensNFT đã bị tấn công và kẻ tấn công đã phát tán một thông báo lừa đảo.
No.4
Vào ngày 1 tháng 3, dự án Discord of TheDogePound NFT đã bị tấn công và kẻ tấn công đã tung ra các tin nhắn lừa đảo.
No.5
Vào ngày 1 tháng 3, máy chủ Discord của dự án aliquoxyz đã bị tấn công và những kẻ tấn công đã tung ra các tin nhắn lừa đảo.
No.6
Vào ngày 2 tháng 3, máy chủ Discord của dự án MetaclubSociety đã bị tấn công và kẻ tấn công đã đăng tin giả.
No.7
Vào ngày 3 tháng 3, tài khoản twitter @CetsB 00 bs đã đăng một liên kết lừa đảo hxxps://launclnmynft.io Không tương tác với trang web hoặc phê duyệt bất kỳ giao dịch nào.
No.8
Vào ngày 4 tháng 3, tài khoản Twitter @arbitrum đã đăng một liên kết lừa đảo. Không tương tác với hxxps://arbitrum-live.com/.
No.9
Vào ngày 4 tháng 3, tài khoản Twitter @FractonProtocol đã đăng một liên kết lừa đảo. Không tương tác với hxxps://fratcon.cool/.
No.10
Vào ngày 4 tháng 3, tài khoản Twitter @LegendsYokai đã đăng một liên kết lừa đảo. Không tương tác với hxxps://legendyokai.com/.
No.11
Vào ngày 4 tháng 3, máy chủ Discord của dự án FiHPnft đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.12
Vào ngày 5 tháng 3, tài khoản Twitter @Uniswap giả mạo đã đăng một liên kết lừa đảo. Không tương tác với hxxps://app.connectify-web3.com/
No.13
Vào ngày 5 tháng 3, máy chủ Discord của dự án GGMC_nft đã bị tấn công và kẻ tấn công đã tung tin giả.
No.14
Vào ngày 6 tháng 3, máy chủ Discord của dự án zkboredapes đã bị tấn công và kẻ tấn công đã đăng tin giả.
No.15
Vào ngày 5 tháng 3, một tài khoản Twitter @arbitrum giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://arbiitrum-bridge.club/.
No.16
Vào ngày 8 tháng 3, máy chủ Discord của dự án DumpiesNFT đã bị tấn công và kẻ tấn công đã tung tin giả.
No.17
Vào ngày 9 tháng 3, máy chủ Discord của dự án CasualSloths đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.18
Vào ngày 9 tháng 3, một tài khoản Twitter @quant_network giả mạo đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://stake-quant.com/.
No.19
Vào ngày 9 tháng 3, một tài khoản twitter giả mạo @apecoin đã đăng một liên kết lừa đảo, không tương tác với hxxps://apescoineth.com/.
No.20
Vào ngày 9 tháng 3, máy chủ Discord của dự án Generative_xyz đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.21
Vào ngày 9 tháng 3, một tài khoản Twitter giả mạo @Polkadot đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://claim.polkapot.network/.
No.22
Vào ngày 10 tháng 3, một tài khoản Twitter @SingularityNET giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://singularitynet-airdrop.org/.
No.23
Vào ngày 11 tháng 3, máy chủ Discord của dự án Theta_Network đã bị tấn công và kẻ tấn công đã tung tin giả.
No.24
Vào ngày 11 tháng 3, máy chủ Discord của dự án DanketsuNFT đã bị tấn công và kẻ tấn công đã tung tin giả.
No.25
Vào ngày 10 tháng 3, do cuộc tấn công gần đây vào Euler Finance, những kẻ lừa đảo đã tạo một trang web lừa đảo, vui lòng không tương tác với hxxps://eulerrefunds.com.
No.26
Vào ngày 14 tháng 3, một tài khoản Twitter @Gamiumcorp giả mạo đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://gamium-airdrop.com.
No.27
Vào ngày 15 tháng 3, một tài khoản twitter @FEGtoken giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://fegtokens.in/.
No.28
Vào ngày 16 tháng 3, máy chủ Discord của dự án EchelonFND đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.29
Vào ngày 16 tháng 3, một tài khoản twitter giả @abraCATabranft đã đăng một liên kết lừa đảo, không tương tác với hxxps://mint-page.github.io/-abraCTabra/.
No.30
Vào ngày 17 tháng 3, trang web lừa đảo hxxps://maroon-golden-track[.]glitch[.]me/indcoinh[.]html đã được quảng cáo là trang phục hồi coinbase giả mạo.
No.31
Vào ngày 18 tháng 3, một tài khoản Twitter @BoredApeYC giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://mdvmm-summon.xyz/.
No.32
Vào ngày 18 tháng 3, một tài khoản Twitter @arbitrum giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://arbitrum l2.io/airdrop/.
No.33
Vào ngày 19 tháng 3, máy chủ Discord của dự án DreamlandGEN đã bị tấn công và kẻ tấn công đã đăng tin sai sự thật.
No.34
Vào ngày 19 tháng 3, một tài khoản Twitter @avalancheavax giả mạo đã đăng một liên kết lừa đảo, không tương tác với hxxps://avax-v2.xyz/.
No.35
Vào ngày 20 tháng 3, máy chủ Discord của dự án bobanetwork đã bị tấn công và kẻ tấn công đã tung tin giả.
No.36
Vào ngày 21 tháng 3, máy chủ Discord của dự án theartbankers đã bị tấn công và kẻ tấn công đã đăng tin giả.
No.37
Vào ngày 21 tháng 3, một tài khoản Twitter @arbitrum giả mạo đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://claim.arbltrum.foundation/.
No.38
Vào ngày 22 tháng 3, một trang web hxxps://airdrop.arbitram.io/AbJJ đã cố gắng sử dụng airdrop arb để lừa đảo và đã lừa đảo thành công 97.000 đô la. Vui lòng không tương tác với trang web này.
No.39
Vào ngày 23 tháng 3, một trang web lừa đảo opensea airdrop giả mạo hxxps://aidropopensea.com/, vui lòng không tương tác với nó.
No.40
Vào ngày 23 tháng 3, một trang web lừa đảo airdrop blur giả mạo hxxps://blur-airdrop.top/, vui lòng không tương tác với nó.
No.41
Vào ngày 24 tháng 3, máy chủ Discord của dự án KaspaCurrency đã bị tấn công và kẻ tấn công đã đăng tin giả.
No.42
Vào ngày 24 tháng 3, một zkSync giả đã phát tán một trang web lừa đảo hxxps://zsync.cc/, vui lòng không tương tác với nó.
No.42
Vào ngày 29 tháng 3, một tài khoản Twitter @arbitnum giả mạo đã đăng một liên kết lừa đảo, đừng tương tác với hxxps://arbirutum.com/.
1.4 Khác
No.1
tiêu đề phụ
No.2
Vào ngày 20 tháng 3, tài khoản đặc quyền của bên dự án Harvest_Keeper đã chuyển USDT mà người dùng cam kết trong hợp đồng HarvestKeeper bằng cách gọi hàm getAmount và tài khoản đặc quyền đã kiếm được lợi nhuận 714.000 đô la Mỹ.
2. Tóm tắt về an toàn
tiêu đề cấp đầu tiên





