


크림파이낸스 공격 이벤트 분석


머리말
첫 번째 레벨 제목머리말베이징 시간으로 10월 27일 저녁, 이더리움 DeFi 프로토콜인 Cream Finance가 다시 공격을 받아 최대 1억 3천만 달러의 손실을 입었습니다.보조 제목
분석하다
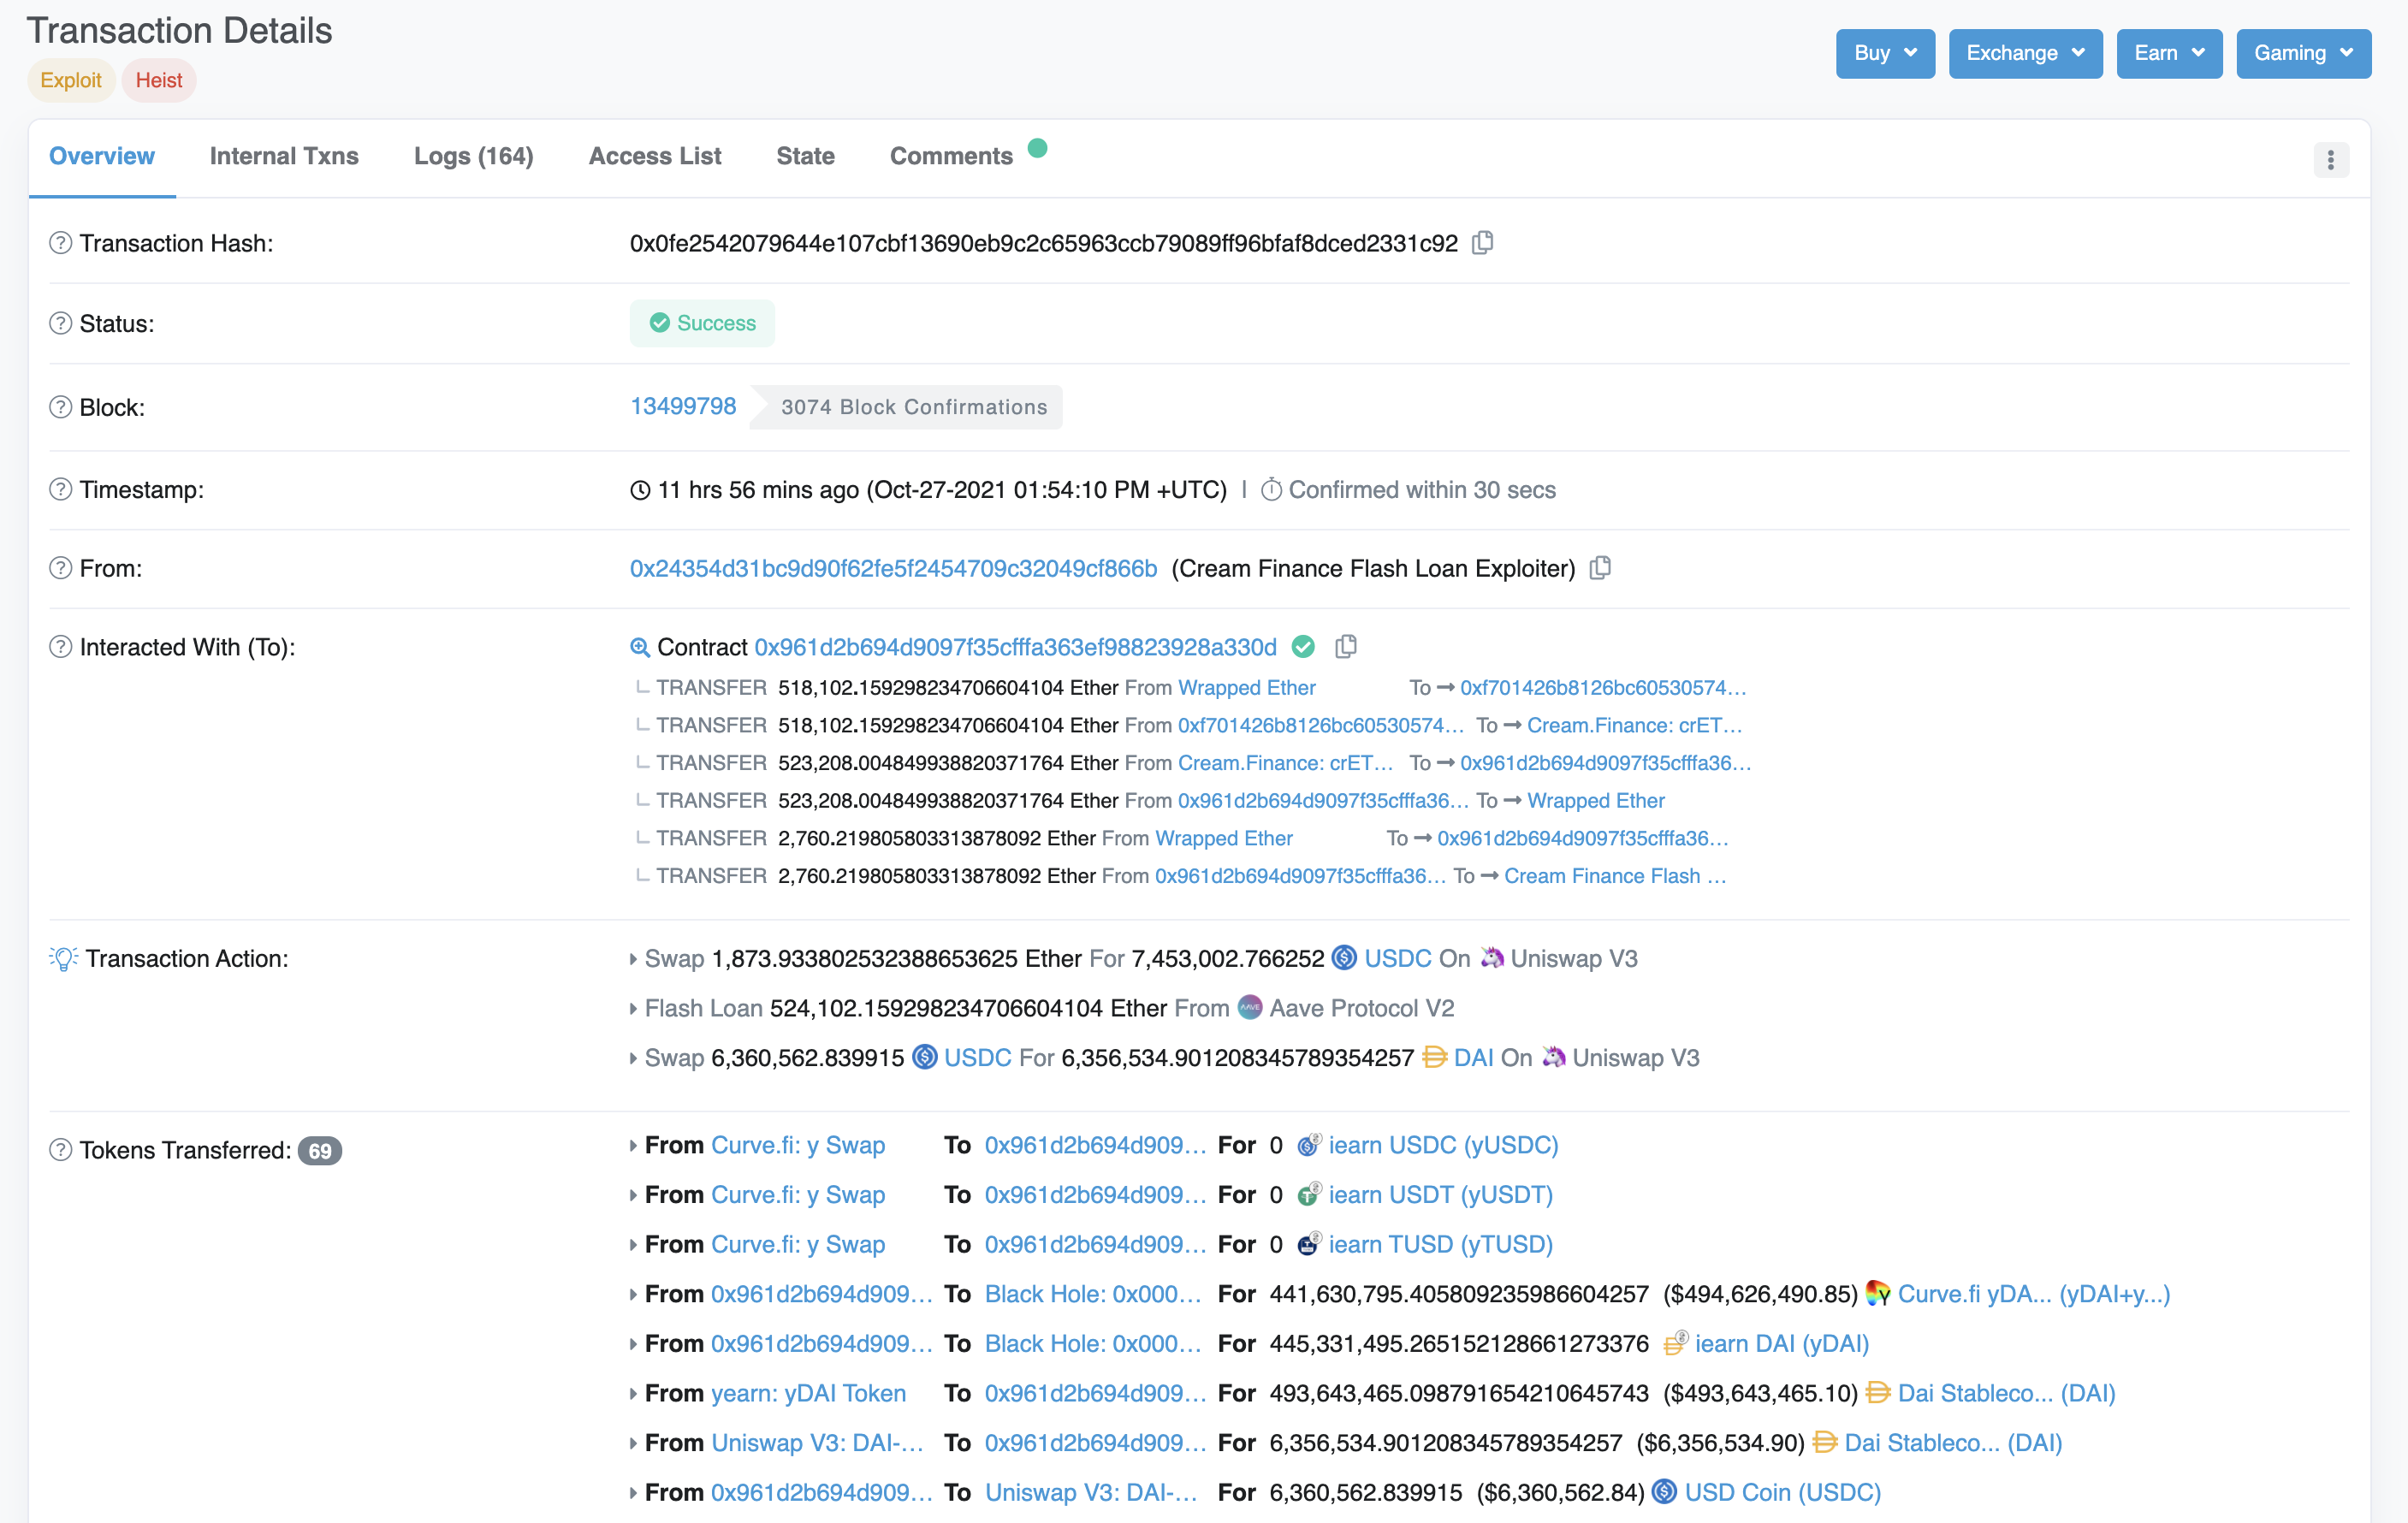
기본 정보
기본 정보
텍스트
공격자: 0x24354D31bC9D90F62FE5f2454709C32049cf866b
공격 계약 2: 0xf701426b8126BC60530574CEcDCb365D47973284
프로세스
보조 제목
프로세스
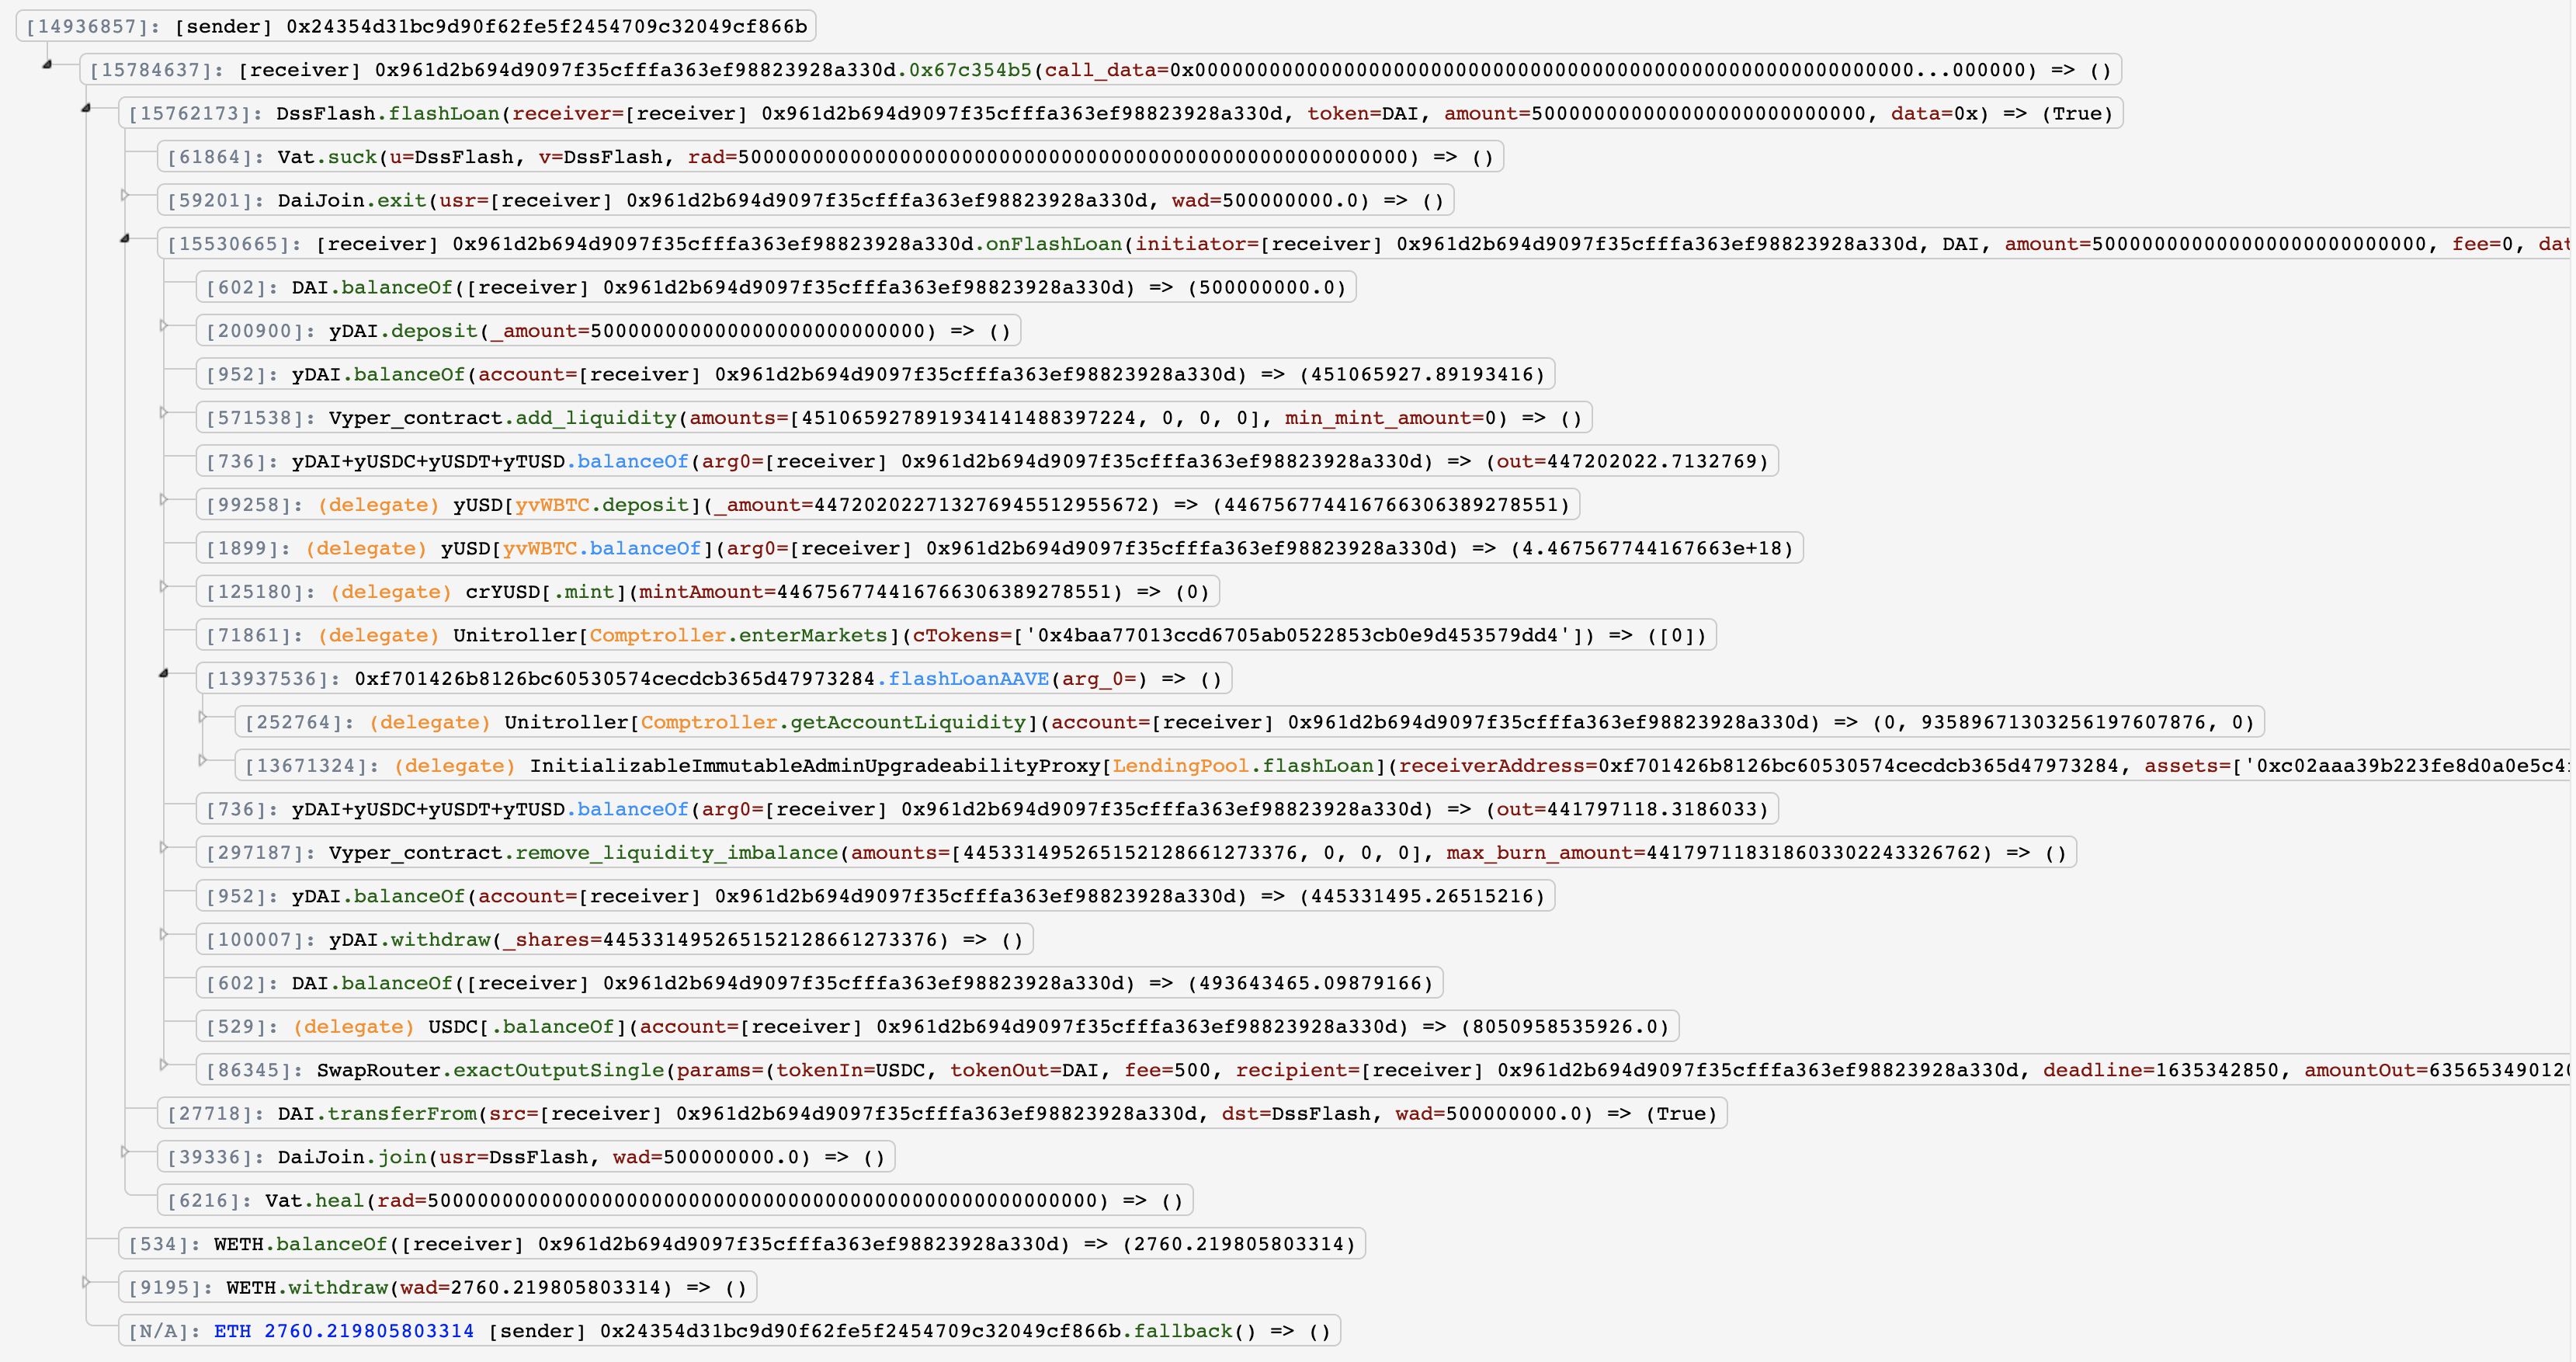
1. 공격자는 공격 계약 1 0x961D의 0x67c354b5 기능을 호출하여 전체 공격 프로세스를 시작합니다.먼저 MakerDAO의 플래시론을 통해 500M DAI를 빌린 다음 yDAI로 약정 및 교환하고 Curve ySwap에서 yDAI에 유동성을 추가하여 ySwap Token 증서는 다음으로 사용됩니다. 서약은 yUSD로 전환되고 최종적으로 yUSD를 Cream에 입금하여 crYUSD를 얻습니다.
2. 그러면 공격 컨트랙트 1 0x961D는 공격 컨트랙트 2 0xf701의 flashLoanAAVE() 함수를 호출하고 AAVE 플래시론을 통해 524102 WETH를 먼저 차입하고, 이 중 6000 WETH를 공격 컨트랙트 1 0x961D로 이체하고 나머지 WETH를 예치한다. 크림에 넣어 crETH를 얻습니다. 그런 다음 Cream에서 446758198 yUSD를 세 번 빌려주고 처음 두 번 대출 후 다시 Cream에 입금하여 crYUSD를 얻고 공격 계약 1 0x961D로 전송하고 세 번째로 빌려준 yUSD를 공격 계약 1 0x961D로 직접 전송했습니다. 나중에 구속할 시간 ;3. flashLoanAAVE() 함수는 공격 계약 1 0x961D의 0x0ed1ecb1 함수를 호출하고 UniswapV3 및 Curve를 통해 WETH => USDC => DUSD 교환을 완료하고 YVaultPeak 계약을 통해 3022172 yUSD를 383317 DUSD로 상환하고 두 번째를 추가합니다. 공격 계약 2 0xf701에서 전송된 446758198 yUSD는 ySwap에서 약 450228633개의 ySwap 토큰 인증서로 교환됩니다.
4. 마지막으로 각 자산을 DAI로 상환하고 플래시론을 반환합니다.
세부 사항
보조 제목
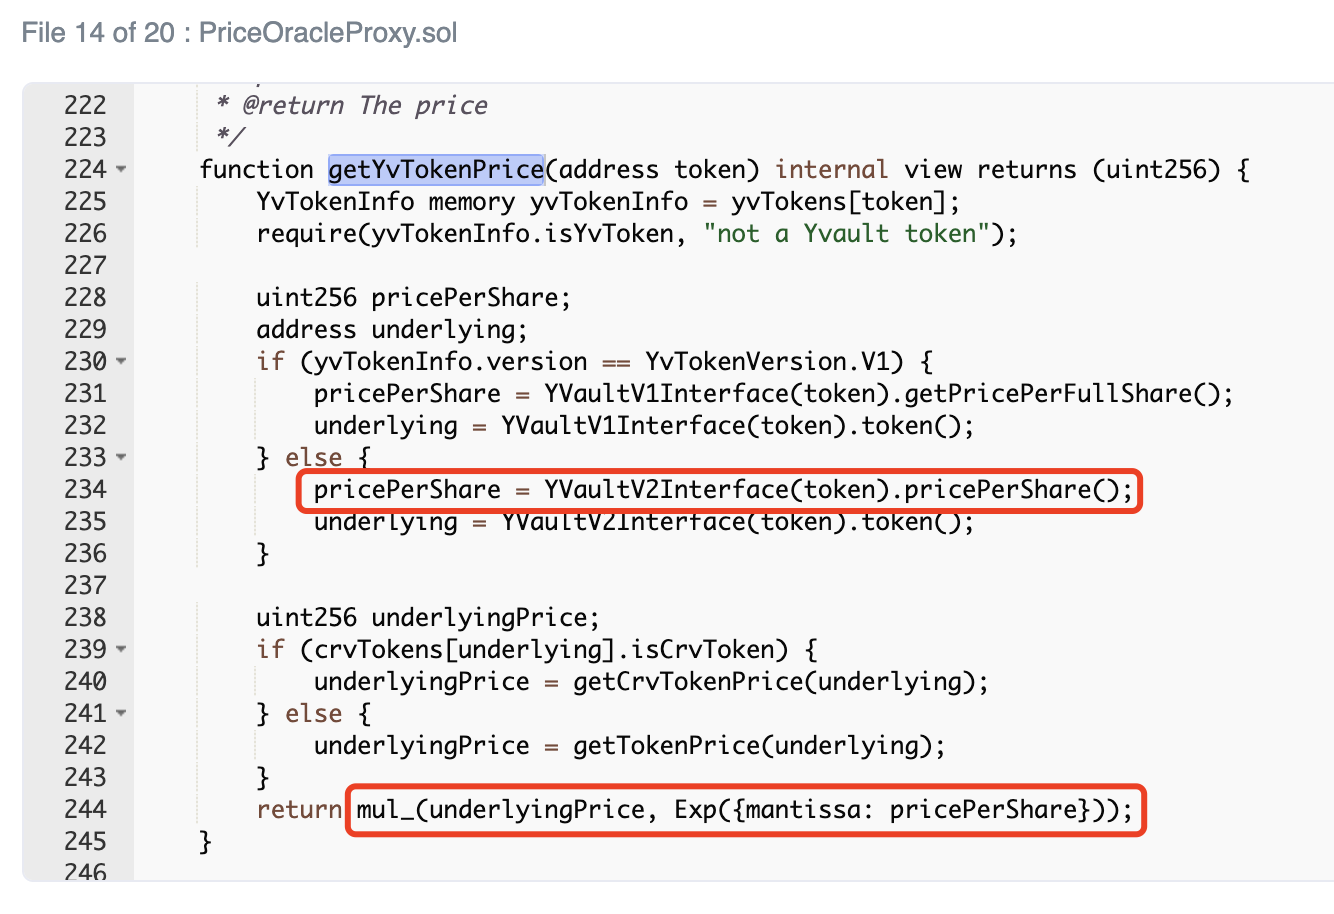
이 공격의 원인은 다차원적이며 다른 많은 문제를 반영하기도 합니다.예를 들어 Cream 프로토콜은 yUSD를 반복적으로 예치하고 빌려줄 수 있습니다(Cream에 계산된 자산은 실제 유통량을 훨씬 초과할 수 있음).ySwap의 Vouchers는 yUSD로 직접 이체(크림의 저당자산 가치 급등의 직접적인 원인) 등
요약하다
첫 번째 레벨 제목
요약하다





