


CertiK: SushiSwap 스마트 계약 취약성 이벤트 분석


보조 제목
이미지 출처:
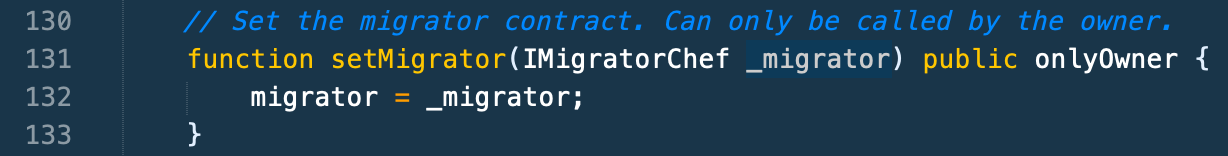
MasterChief.sol:131
이미지 출처:https://github.com/sushiswap/
이미지 출처:
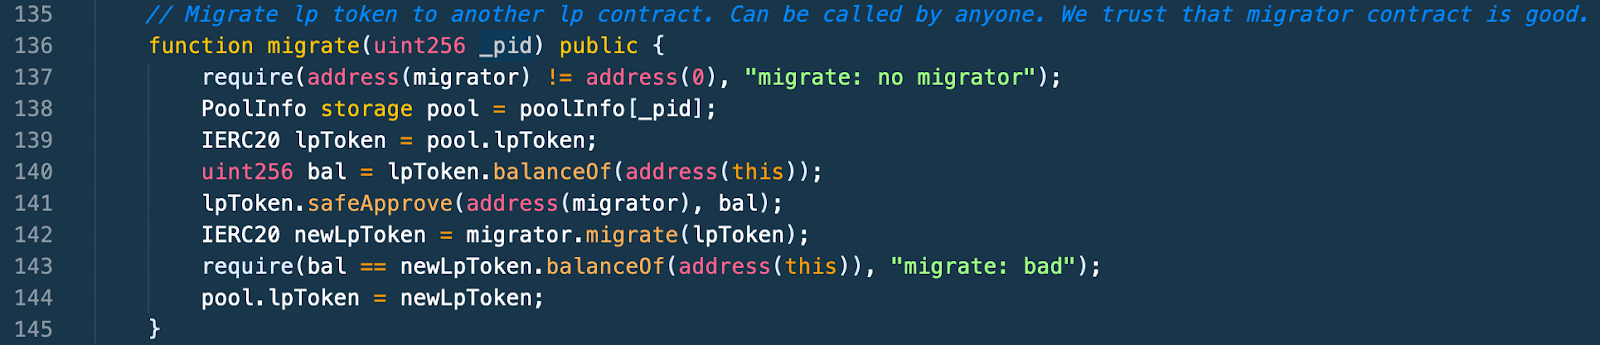
MasterChief.sol:136 。
이미지 출처:https://github.com/sushiswap/
migrator의 값이 결정된 후(위 그림의 142행에 표시된 대로) migrator.migrate(lpToken)도 그에 따라 결정될 수 있습니다. 마이그레이션 메서드는 IMigratorChef의 인터페이스를 통해 호출되므로 호출 시 migrator의 값에 따라 마이그레이션 메서드의 로직 코드가 변경됩니다.
즉, 스마트 컨트랙트 소유자가 악성 Migrator 메서드 코드가 포함된 스마트 컨트랙트에 Migrator의 가치를 지정하면 소유자는 원하는 모든 악의적인 작업을 수행할 수 있으며 계정의 모든 토큰을 빼낼 수도 있습니다.
보조 제목
이 취약점에 대한 계몽(강조 추가)
· 스마트 계약 소유자는 무제한의 권리를 가져서는 안 됩니다 커뮤니티 감독 및 거버넌스(거버넌스)를 사용하여 스마트 계약 소유자를 제한하고 악의적인 작업을 수행하기 위해 자신의 이점을 사용하지 않도록 해야 합니다.
· 스마트 계약 코드는 공개되기 전에 엄격한 보안 검증 및 검사를 거쳐야 합니다.
현재 SushiSwap 프로젝트의 작성자는 프로젝트가 시간 잠금(Timelock) 계약, 즉 모든 SushiSwap 프로젝트 스마트 계약으로 마이그레이션되었다고 말했습니다.
일부 작업에는 48시간 지연 잠금이 있습니다.
여기에서 CertiK 기술팀은 스마트 계약이 발표되기 전에 감사 작업을 수행할 전문 팀을 찾아 프로젝트의 허점을 피하고 손실을 일으킬 것을 권장합니다.





