


Web3 にはなぜプライベート コンピューティングが必要なのでしょうか?


最初のレベルのタイトル
Web3 にプライバシー コンピューティングが必要な理由
プライバシーは常にユーザーの権利を保護し、暗号化市場を拡大するための基礎であり、Web3 の重要な方向性の 1 つです。オープンでユーザー主導の Web3 の時代では、プライバシー保護は標準的な構成になります。私たちは日常生活から、気分を記録するための日記や、身元を明らかにすることなく秘密を共有するための木の穴など、秘密が注意深く保護されることを経験しています。これらは、プライバシーの積極的な保護に対する私たちの要求を表しています。インタラクティブな活動への需要の増加に伴い、私たちは自分自身の外部保護の制御の外で重要な情報の一部を受動的に提供する必要があり、個人情報の拡散や悪事を防ぐことが特に重要です。しかし実際には、ますます多くの分析ツールの登場や一元的なプラットフォームによるユーザー情報の管理により、プライバシー情報の漏洩問題はますます深刻化しており、Facebookのようなインターネット大手でも漏洩問題が繰り返し発生しています。という名前の。
最初のレベルのタイトル
プライバシー計算タイプ
具体的には、プライバシー コンピューティングには、マルチパーティ セキュア コンピューティング (MPC)、ゼロ知識証明、信頼された実行環境 (TEE) などが含まれます。以下では、誰もが理解できるように、いくつかのプライバシー コンピューティングの名前について簡単に説明します。
信頼できる実行環境は、CPU 内の安全な領域であり、ソフトウェアとハードウェアによって構築される独立した環境であり、外部オペレーティング システムと並行して実行できます。つまり、この環境で実行されている信頼できるアプリケーションのすべての機能にアクセスできます。内部 CPU とメモリ、およびハードウェア分離により、プライバシーと内部プログラムと外部プログラムの安全な動作を同時に保護できます。信頼できる実行環境は、埋め込まれたブラック ボックスと同様に、依然として信頼できるハードウェアに基づいており、オペレータはそれを目に見えずに使用できます。ここで私たちがよく知っている時代劇の皇居に例えると、天皇陛下としてその地域では手厚く守られ、天皇の安全を守り、また対外的なコミュニケーションにおいても、中継伝送を通じて、内部情報と外部情報を同時に処理および理解することができ、これにより信頼できる実行環境が構築されます。もちろん、依然として「暗殺」の瞬間は存在するため、安全率を向上させるために、信頼された実行環境ではアップグレード保護のためにマルチパーティ セキュリティ テクノロジが採用されます。
Secure Muti-Party Computation (Secure Muti-Party Computation) は、暗号アプリケーションのカテゴリの 1 つで、1982 年に出版された「Secure Computing Protocol」の中でチューリング賞を受賞した Yao Qizhi 教授によって提案されました。これには、複数の参加者の共同参加、分散化、および複数の関係者からの情報やデータのセキュリティを確保するという前提が必要です。たとえば、金庫から貴重な宝物を取り出したい場合、金庫を開けるには、それを取り出すためにその場にいるか拘留されている複数の人の協力が必要です。この協力の解決策は毎回異なり、人は金庫を改ざんすることはできません。事前に開示することはできません。これにより、パスワードのセキュリティが完全に保証されます。もちろん、マルチパーティ セキュリティ テクノロジには多くのパーティが関与し、それに応じてより多くの追加テクノロジが必要となり、テクノロジのアップグレードとセキュリティ保証においてより多くのテストが必要になります。
ゼロ知識証明 (Zero-Knowledge Proof) も暗号アプリケーションの分野の 1 つであり、より一般的に説明すると、証明者は検証者に有用な情報を提供せずに、特定の主張が正しいと検証者に納得させることができます。信頼できるのはこのプロセスですが、検証者は結果が正しい場合を除いて実際のパスワードを知る方法がありません。それはマジシャンのマジックからは理解できますが、観客である私たちはそのマジックの結果を受け入れる、つまり「変化」の結果を信じますが、それがどのように機能するのかはまだ理解できず、答えを解くことはできません。この魔法のような暗号化プロセスは、ゼロ知識証明の魔法です。現在、多くのブロックチェーン プロジェクトは、プライバシー計算方法としてゼロ知識証明を使用しています。知識証明技術により、暗号化プロジェクトは、アクティブなユーザーにエアドロップを発行するときに、投稿者のアドレスのプライバシーを保護できます。貢献者。
画像の説明
最初のレベルのタイトル
プライバシートラックプロジェクト
画像の説明
(画像ソースネットワーク)
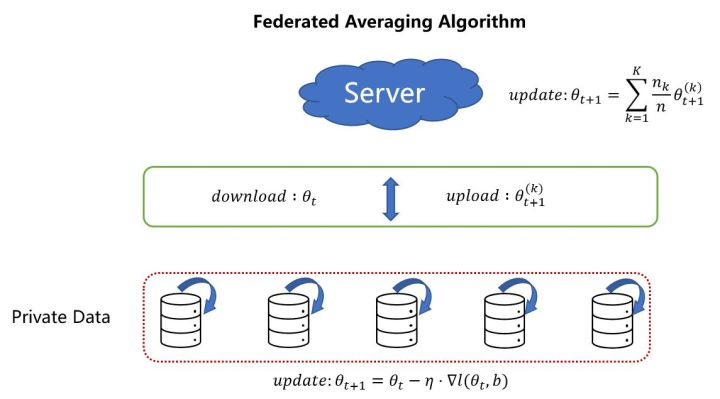
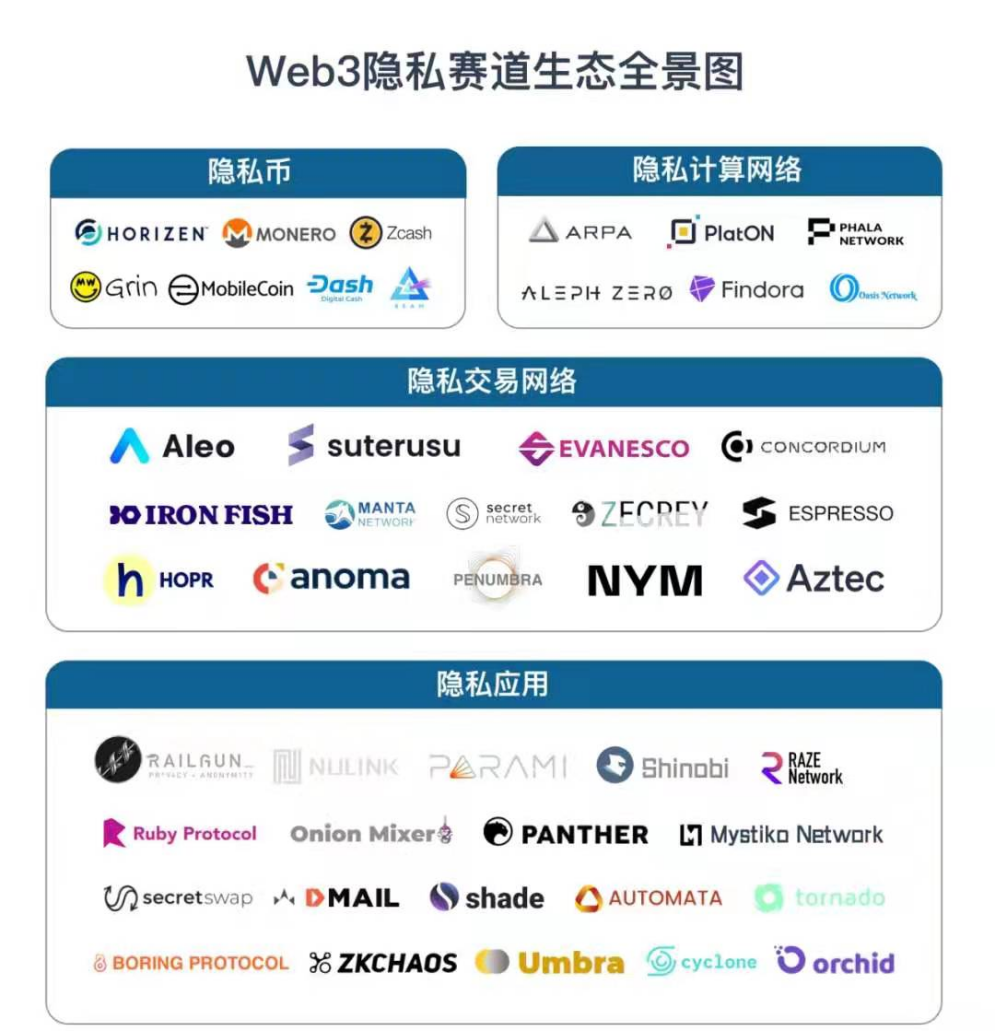
2018 年に設立された Oasis は、高性能、セキュリティ、ユーザーのプライバシー保護を備えたブロックチェーン ネットワークの構築に取り組んできました。このネットワークは独自の機密性の高い ParaTime で設計されており、スマート コントラクトの機密性の高い実行をサポートします。特に ParaTime では、Oasis は Trusted Execution Environment (TEE) と呼ばれる安全なコンピューティング テクノロジーを使用して、機密の ParaTime でスマート コントラクトを実行するためのブラック ボックスとして機能します。暗号化されたデータはスマート コントラクトとともにブラック ボックスに送られ、データは復号化され、スマート コントラクトによって処理され、TEE に送信される前に暗号化されて、常にデータの機密性が保たれます。現在、オアシスはマルチパーティセキュアコンピューティングや共同学習などのコンピューティングテクノロジーを継続的にサポートし、プライベートコンピューティングパブリックチェーンのアプリケーション価値を継続的に強化しています。
Iron Fish は暗号通貨取引サービス プロバイダーであり、すべての取引情報、マイニング情報、ウォレット情報のプライバシーを保護し、第三者が閲覧できないようにすることを目標としています。このプロジェクトで採用されたコア プライバシー コンピューティング テクノロジは、ゼロ知識証明 zk-SNARK Groth16 Sapling 証明です。一般的なプライバシー層を暗号化するという目標を達成するために、Iron Fish はネットワーク層で WebRTC と WebSocket をサポートする予定です。ユーザーは完全な Iron Fish ノードを直接実行できます。 Iron Fish のエコロジー構築からの最新ニュースでは、最初のインセンティブ テスト ネットワークが正式に終了し、9,000 人以上の参加者が参加しました。その後、メイン ネットワークのストレス テストやその他の準備のためのインセンティブ テスト ネットワークの第 2 段階が発表および開始されます。
画像の説明
(Nymプライバシー保護プロセス画像ソースネットワーク)
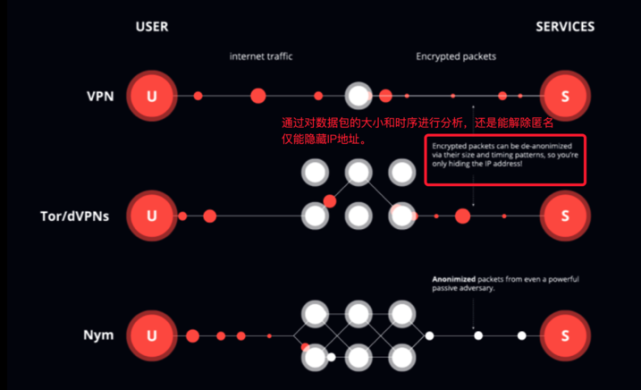
パブリック チェーン インフラストラクチャの構築に加えて、プライバシー コンピューティング テクノロジは、匿名コイン、データ プライバシー、プライベート トランザクション ネットワークなどの分野にも導入されています。もちろん、ほとんどのプライバシー インフラストラクチャとアプリケーションはまだ開発および構築中です。開発の次のマイルは時間によってのみ解決されます。





