






I'll translate the Chinese content into Vietnamese while preserving the HTML structure. Ngay lập tức tăng phát 10 triệu token, cầu cross-chain Cysic trở thành máy ATM của hacker?


- Quan điểm cốt lõi: Cầu cross-chain Cysic bị tấn công do lỗ hổng logic xác minh, kẻ tấn công đã đúc không được phép 10 triệu CYS và rút tiền khoảng 727.000 USD trong vòng khoảng 28 phút, phơi bày rủi ro hệ thống của cơ chế xác minh cầu cross-chain.
- Yếu tố then chốt:
- Kẻ tấn công giành được quyền truy cập cơ sở dữ liệu cầu cross-chain, lợi dụng lỗ hổng logic xử lý tin nhắn để gửi tin nhắn đúc tiền giả, đúc không được phép 10 triệu CYS trên BNB Chain, chiếm 1% tổng nguồn cung.
- Trong khoảng 28 phút sau khi đúc, kẻ tấn công đã bán khoảng 7,2 triệu CYS qua 15 giao dịch, đổi được khoảng 588.300 USDT và 220 BNB, trong đó 12 giao dịch được thực hiện qua OKX DEX aggregator.
- Tiền rút được chuyển cross-chain qua SWFT, Mayan, deBridge sang Ethereum, tổng cộng khoảng 306,6 ETH (khoảng 727.000 USD).
- Dự án chỉ đưa địa chỉ nhận vào danh sách đen khoảng 76 phút sau khi đúc bất thường, lúc này địa chỉ chỉ còn khoảng 2,8 triệu CYS, chiếm 28% lượng đúc bất thường.
- Cysic được thành lập năm 2022, tập trung vào tăng tốc phần cứng ZK và mạng tính toán phi tập trung, đã huy động được tổng cộng 18 triệu USD, tổng nguồn cung CYS là 1 tỷ token.
- Từ đầu năm đến nay, các sự cố bảo mật cross-chain như KelpDAO, Verus, Across, Wanchain đã gây thiệt hại tổng cộng hơn 323 triệu USD, rủi ro bảo mật cầu cross-chain tiếp tục nổi bật.
Nguyên bản | Odaily(@OdailyChina)
Tác giả | Asher(@Asher_ 0210)
Cầu cross-chain lại gặp sự cố.
Ngày 18 tháng 10, Cysic Foundation đã công bố báo cáo sự cố, xác nhận rằng cầu cross-chain của họ đã bị tấn công vào ngày 17 tháng 10, 10 triệu CYS đã bị đúc không được ủy quyền, khoảng 7,2 triệu đã được bán trước khi địa chỉ bị đóng băng. Cysic đã tạm dừng dịch vụ cầu cross-chain và cho biết cuộc tấn công này không ảnh hưởng đến mainnet của Cysic, cũng không trực tiếp đánh cắp tài sản vốn có trong ví người dùng.
Tại sao lô token này có thể được tạo ra từ hư không, và kẻ tấn công đã hoàn tất việc rút tiền như thế nào? Odaily sẽ bắt đầu từ bối cảnh dự án của Cysic để làm rõ diễn biến của cuộc tấn công này và nguyên nhân lỗ hổng.
Cysic: Từ tăng tốc phần cứng ZK đến mạng tính toán phi tập trung
Cysic được thành lập vào năm 2022, ban đầu tập trung vào tăng tốc phần cứng cho zero-knowledge proof (ZK), thông qua chip chuyên dụng và tối ưu phần mềm để giảm chi phí tạo proof, rút ngắn thời gian tính toán, sau đó dần mở rộng thành mạng tính toán phi tập trung hướng tới các tác vụ như tạo proof ZK, suy luận AI, v.v.
Cysic hiện đã hoàn thành hai vòng gọi vốn với tổng số tiền 18 triệu USD, trong đó:
- Ngày 17 tháng 2 năm 2023, Cysic công bố hoàn thành vòng gọi vốn hạt giống trị giá 6 triệu USD, vòng này do Polychain Capital dẫn đầu, với sự tham gia của Hashkey, SNZ Holding, A&T Capital, ABCDE, Web3.com v.v.;
- Ngày 24 tháng 5 năm 2024, Cysic công bố đã hoàn thành vòng gọi vốn pre-A trị giá 12 triệu USD, vòng này do HashKey Capital và OKX Ventures dẫn đầu.
Token gốc CYS của dự án được dùng để thanh toán dịch vụ tính toán, staking và thưởng cho node, với nguồn cung là 1 tỷ token. Cầu cross-chain bị tấn công lần này là kênh luân chuyển CYS giữa mainnet của Cysic và các mạng như BNB Chain.
Trong 76 phút, kẻ tấn công đã hoàn tất việc đúc thêm và rút tiền như thế nào?
Lúc 20:31:38 ngày 17 tháng 10 theo giờ Bắc Kinh, kẻ tấn công thông qua cầu cross-chain của Cysic đã đúc không được ủy quyền 10 triệu CYS trên BNB Chain, chiếm 1% tổng nguồn cung token.
Khoảng 5 phút sau khi đúc, kẻ tấn công bắt đầu bán token. Theo tổng hợp của The Block về các bản ghi on-chain, từ 20:36 đến 20:41, kẻ tấn công đã bán 5,65 triệu CYS qua 11 giao dịch, đổi được khoảng 588.300 USDT; từ 20:57 đến 20:59, tiếp tục bán 1,55 triệu CYS còn lại qua 4 giao dịch, đổi được khoảng 220 BNB. Trong 15 giao dịch trên, 12 giao dịch được thực hiện qua OKX DEX aggregator, lệnh được chia nhỏ sang các nền tảng giao dịch như PancakeSwap. Từ lúc đúc bất thường đến khi bán khoảng 7,2 triệu CYS, kẻ tấn công chỉ mất khoảng 28 phút.
Sau đó, kẻ tấn công thông qua các dịch vụ cross-chain như SWFT, Mayan và deBridge đã chuyển số tiền thu được sang Ethereum, tổng cộng nhận được khoảng 306,6 ETH, trị giá khoảng 727.000 USD, và tiếp tục chuyển vào một ví khác.
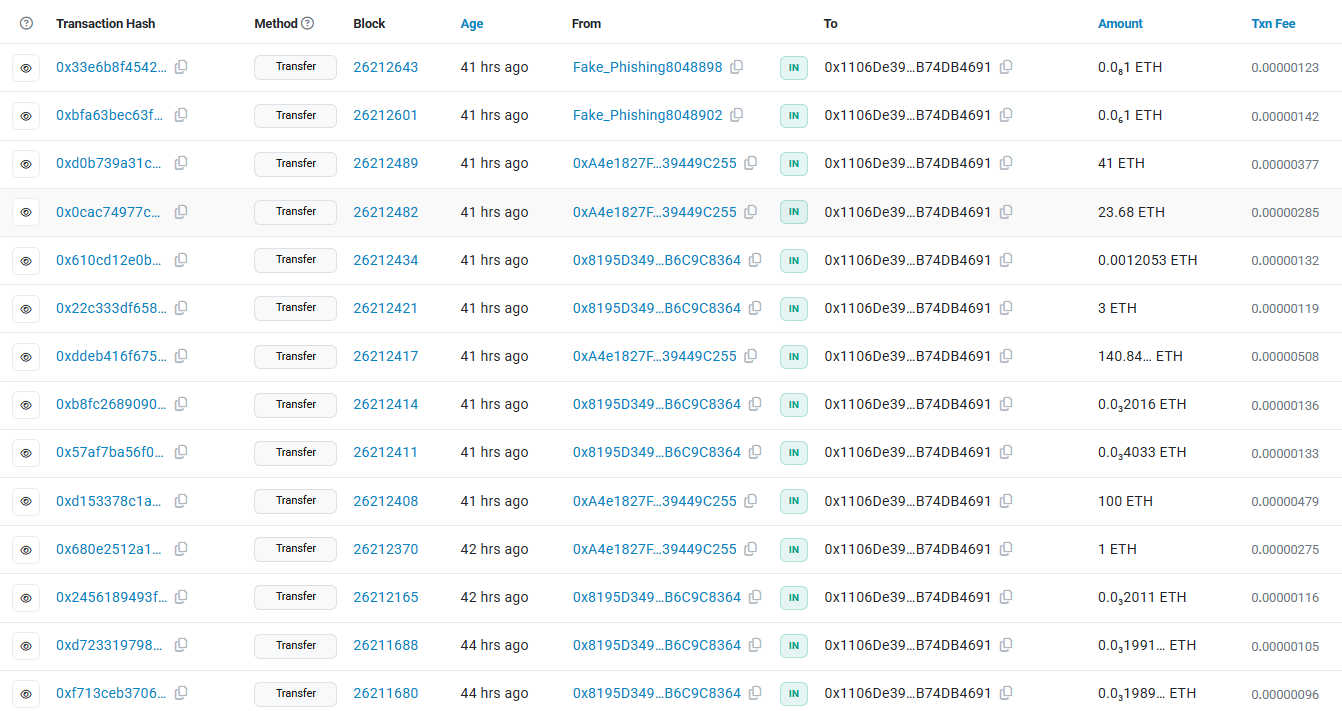
Mãi đến 21:47:52 tối cùng ngày, đội ngũ dự án mới thêm địa chỉ nhận vào danh sách đen của hợp đồng token CYS. Lúc này đã khoảng 76 phút kể từ lần đúc bất thường, trong địa chỉ chỉ còn khoảng 2,8 triệu CYS, chiếm 28% tổng lượng đúc bất thường.
Điều kiện tiên quyết để kẻ tấn công có thể rút tiền là trước tiên khiến cầu cross-chain tạo ra một lô CYS lẽ ra không nên tồn tại. Vậy tại sao cầu cross-chain của Cysic lại chấp nhận yêu cầu đúc này?
Xác minh cầu cross-chain thất thủ, yêu cầu giả mạo kích hoạt đúc thêm token
Trong điều kiện bình thường, cầu cross-chain chỉ có thể đúc token tương ứng trên chain đích sau khi xác nhận rằng trên chain nguồn đã xảy ra việc khóa hoặc đốt tài sản thực sự.
Nhưng theo điều tra sơ bộ của Cysic, kẻ tấn công đã có được quyền truy cập cơ sở dữ liệu liên quan đến dịch vụ cầu cross-chain, và lợi dụng lỗ hổng logic xử lý tin nhắn để gửi tin nhắn đúc giả mạo, cuối cùng tạo ra 10 triệu CYS không có tài sản tương ứng hỗ trợ trên BNB Chain.
Kẻ tấn công đã có được quyền truy cập cơ sở dữ liệu như thế nào, tại sao tin nhắn giả mạo lại có thể vượt qua xác minh, vẫn còn chờ báo cáo điều tra đầy đủ tiết lộ.
Hiện tại cuộc điều tra vẫn chưa kết thúc, nhưng token đúc bất thường đã vào thị trường. Đối với người nắm giữ token, việc "tài sản trong ví không bị đánh cắp" không thể xóa bỏ áp lực bán do việc đúc bất thường gây ra. Lô token này sẽ được xử lý như thế nào, đội ngũ dự án có chịu tổn thất hay không, hiện vẫn chưa có phương án rõ ràng.
Cross-chain là nhu cầu thiết yếu, ai gánh chịu cái giá của bảo mật?
Cysic bị tấn công không phải là trường hợp cá biệt. Từ đầu năm nay, sự cố cầu nối cross-chain của KelpDAO liên quan đến tổn thất khoảng 292 triệu USD; cầu cross-chain Verus bị tấn công hai lần vào tháng 5 và tháng 7, lần lượt liên quan đến khoảng 11,58 triệu và 7,54 triệu USD; Across và Wanchain cũng lần lượt xảy ra sự cố bảo mật khoảng 4,5 triệu và 9,3 triệu USD. Chỉ riêng năm sự cố này, số tiền liên quan đã vượt quá 323 triệu USD, chưa trừ số tiền đã thu hồi.
Nhu cầu cross-chain sẽ không biến mất, nhưng mỗi khi thêm một kênh luân chuyển tài sản, cũng có nghĩa là thêm một bộ cơ chế xác minh cần được tin cậy. Khi dự án tận hưởng sự tiện lợi của thanh khoản đa chain, tổn thất từ sự cố bảo mật lại để thị trường gánh chịu, thì cầu cross-chain vừa là nhu cầu thiết yếu của ngành, vừa có thể trở thành quả bom mà người dùng không thể phán đoán khi nào sẽ phát nổ.





