






Beosin:2023年Q1全球Web3區塊鏈安全態勢報告


原文來源:Beosin
原文來源:
原文來源:
原文來源:數據圖表可在此處查閱:Footprint Analytics: Crypto Analysis Dashboards
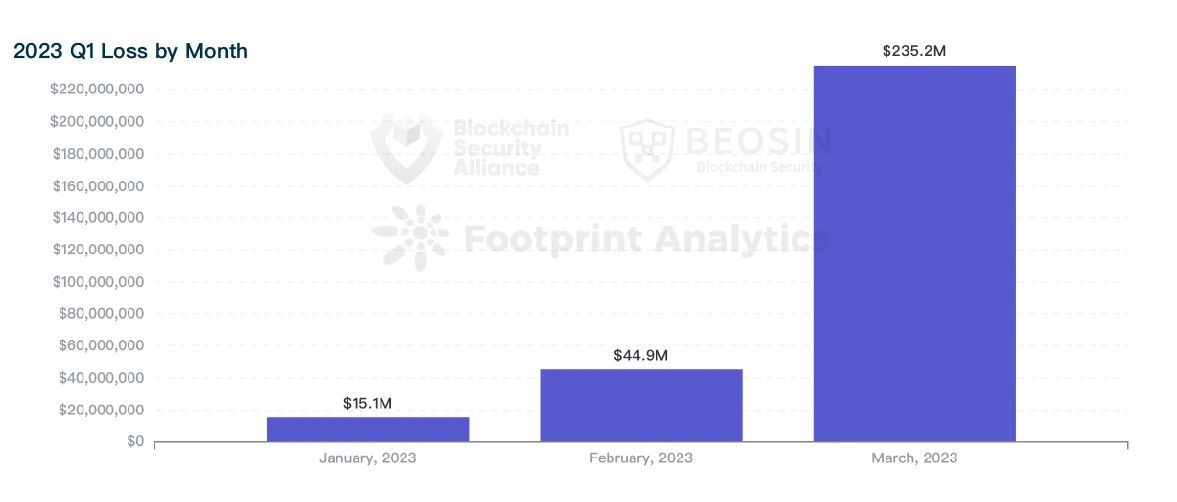
2023 第一季度Web3安全態勢綜述
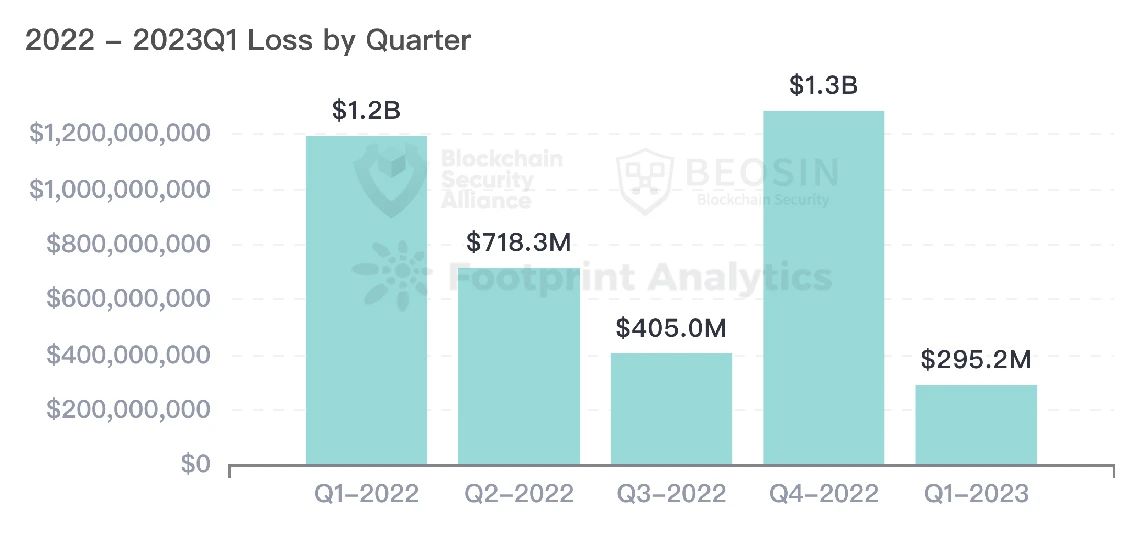
2023 年第一季度,除攻擊事件外, 2023 年第一季度還監測到主要Rug Pull 事件41 起,涉及金額約2034 萬美元。
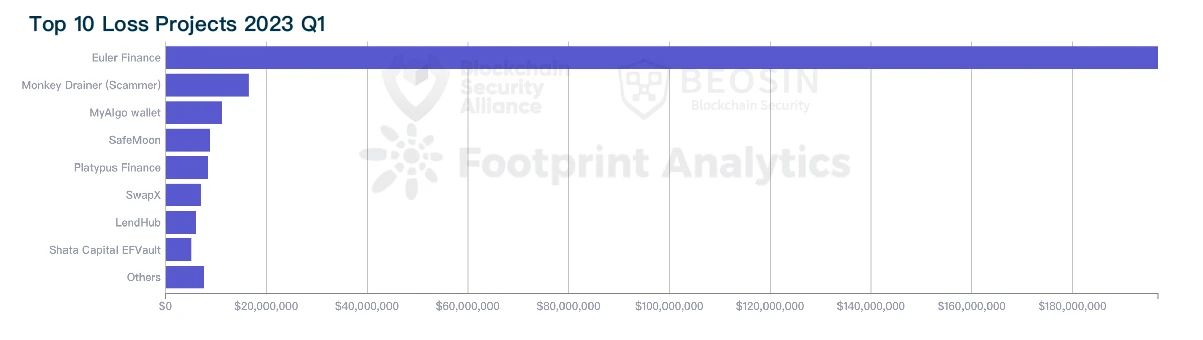
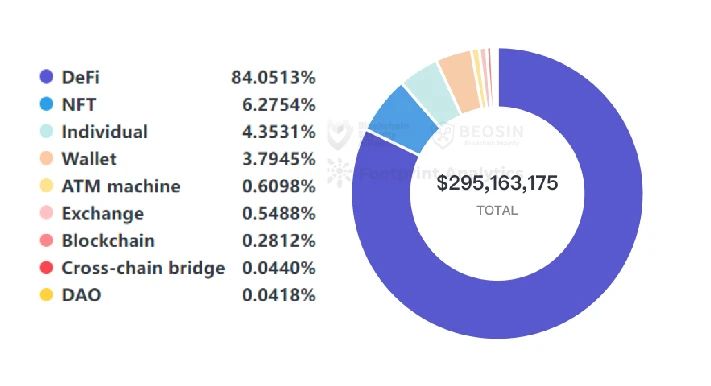
從被攻擊項目類型來看,DeFi為本季度被攻擊頻次最高、損失金額最多的項目類型。 42 次安全事件總損失金額達到了2.48 億美元,佔總損失金額的84% 。
從鏈平台類型來看,從鏈平台類型來看,
從鏈平台類型來看,從鏈平台類型來看,
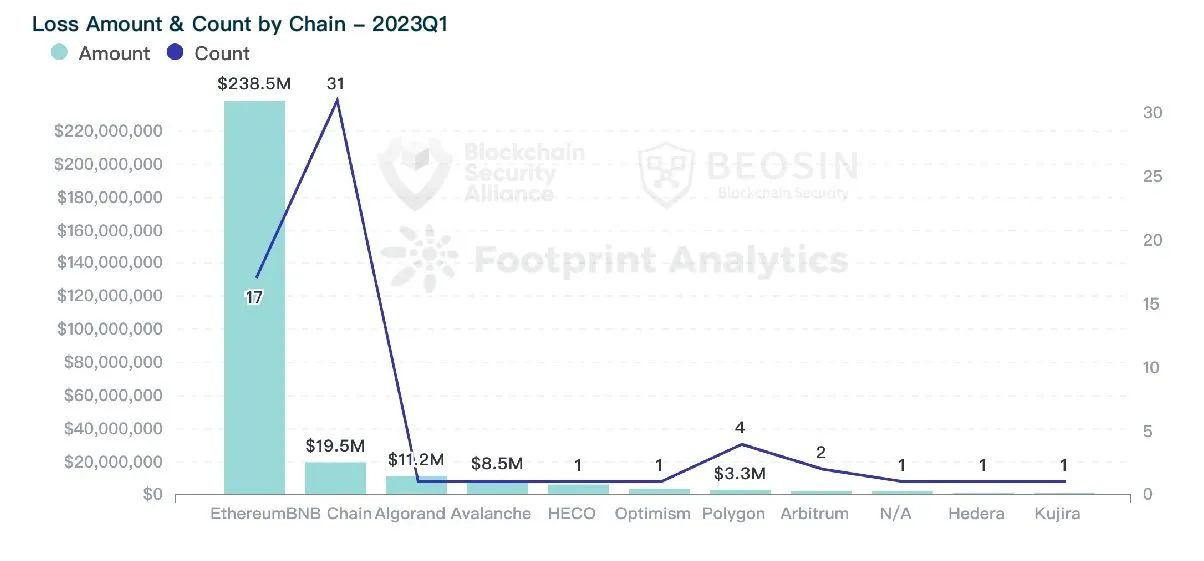
80.8% 的損失金額來自Ethereum,居所有鏈平台的第一位。本季度約有2 億美元的被盜資產得以追回。本季度資金追回的情況優於2022 年的任何一個季度。
從審計情況來看,從審計情況來看,
從審計情況來看,
從審計情況來看,
被攻擊的項目中,僅有41% 的項目經過了審計。
被攻擊項目類型
二級標題
二級標題
二級標題84% 的損失金額來自DeFi 類型
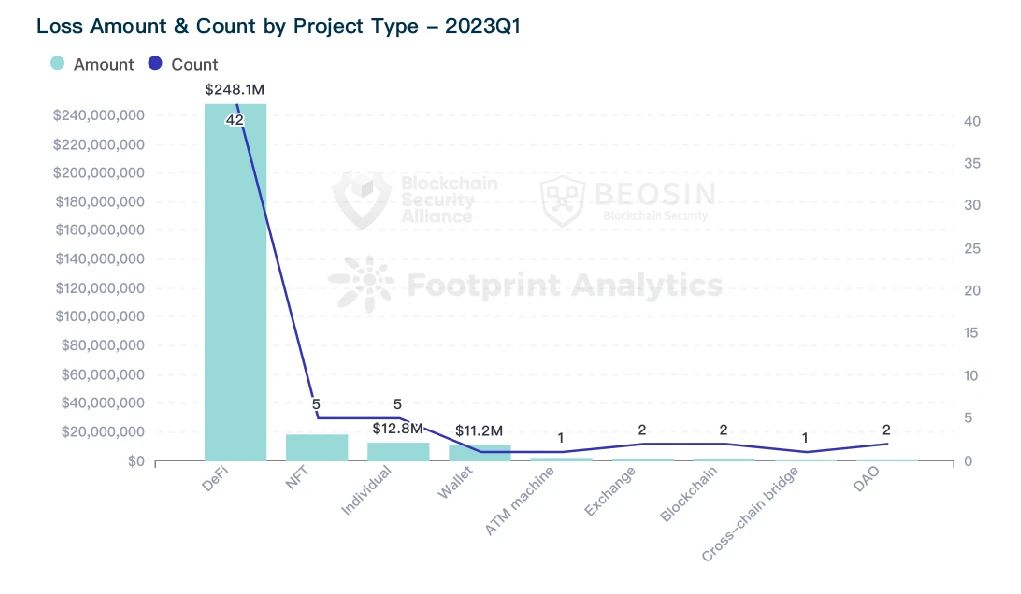
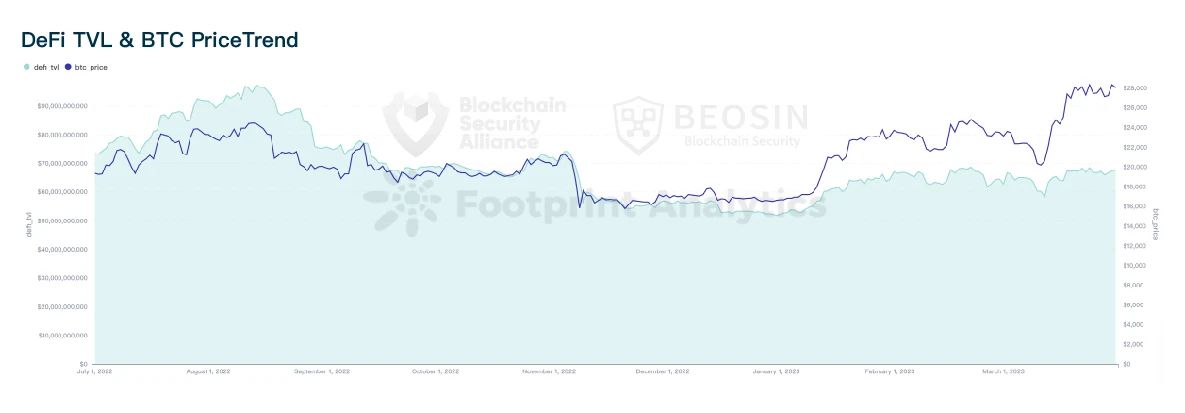
隨著長達數月的下行和多次黑天鵝事件清槓桿,加密市場觸底反彈。 DeFi 的TVL 隨著幣價在一季度震盪回升。2023 年第一季度,DeFi 類型項目共發生42 次安全事件,佔總事件數量的68.9% 。 DeFi 總損失金額達到了2.48 億美元,佔總損失金額的84% 。
DeFi 為本季度被攻擊頻次最高、損失金額最多的項目類型。
各鏈平台損失金額情況
二級標題
二級標題
二級標題
80.8% 的損失金額來自Ethereum
2023 年第一季度,Ethereum 鏈上共發生主要攻擊事件17 起,損失金額約為2.38 億美元。 Ethereum 鏈上損失金額居所有鏈平台的第一位,佔比約80.8% 。
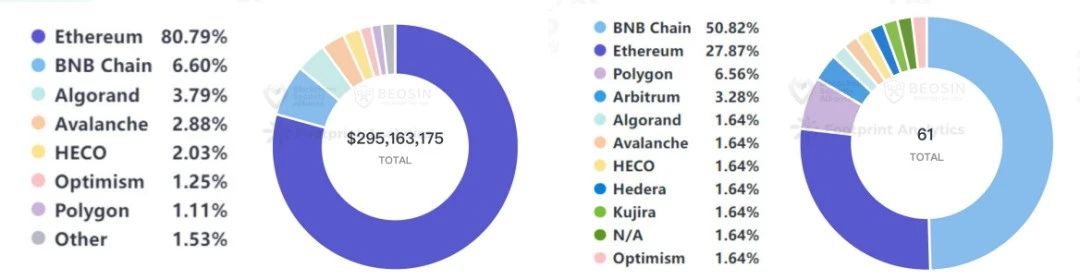
BNB Chain 上監測到了最多的攻擊事件,達到了31 起。其總損失為1948 萬美元,排所有鏈平台損失的第二位。
損失排名第三的公鍊為Algorand,損失來自於MyAlgo 錢包被盜事件。 Algorand 鏈在2022 年沒有發生過主要安全事件。
值得一提的是, 2022 年Solana鏈上損失金額排所有公鏈的第三位,而在本季度並未監測到主要攻擊事件。攻擊手法分析
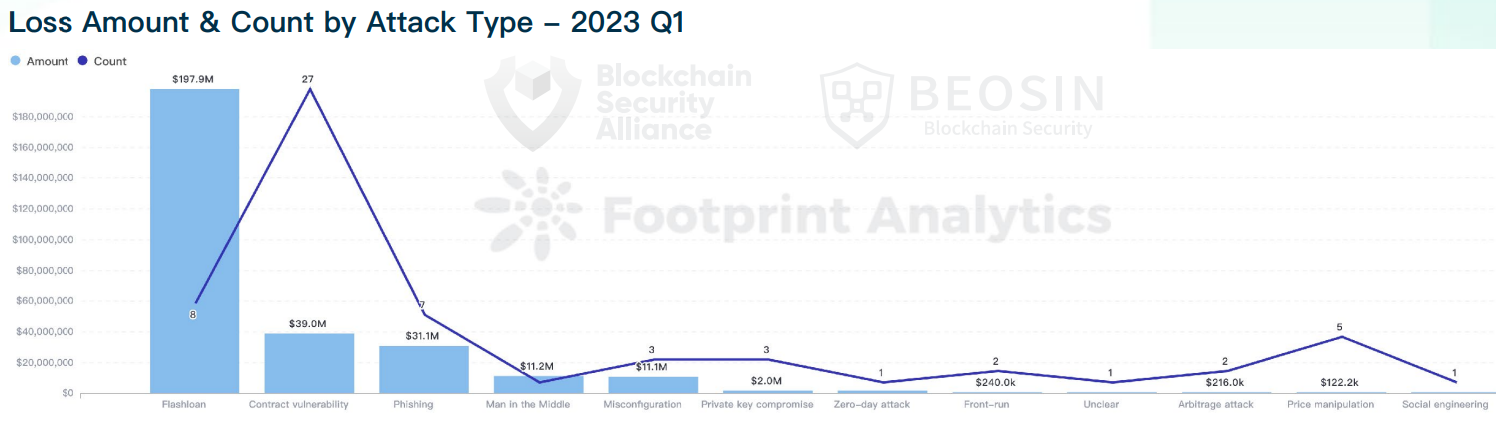
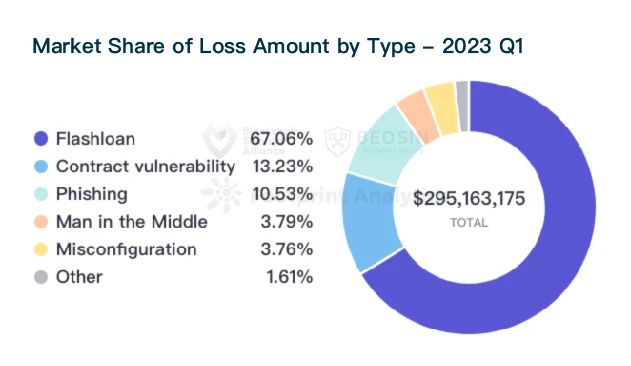
本季度損失金額最高的攻擊手法為閃電貸, 8 次閃電貸事件損失約1.98 億美元,佔所有損失金額的67% 。
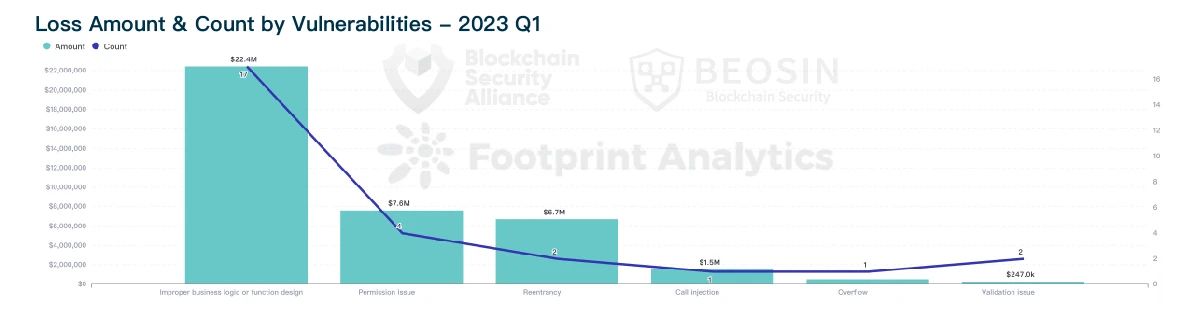
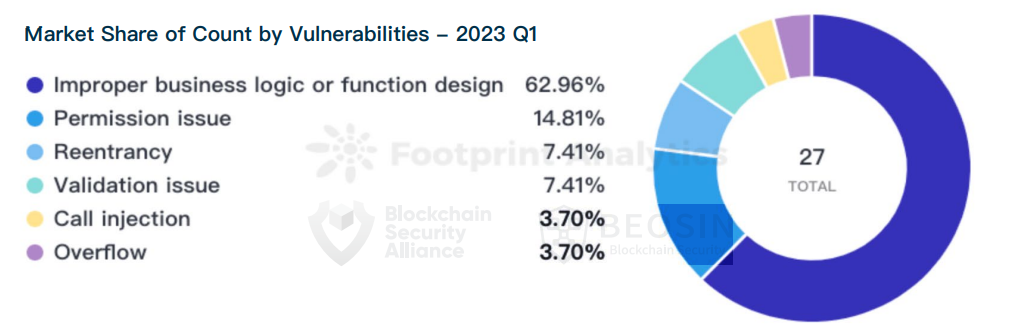
按照漏洞類型細分,造成損失最多的前三名分別是業務邏輯/函數設計不當、權限問題和重入。 17 次業務邏輯/函數設計不當漏洞共造成了2244 萬美元的損失。
一級標題
一級標題
典型案例攻擊手法分析
事件概要
1 Euler Finance 安全事件
事件概要
3 月13 日,Ethereum 鏈上的借貸項目Euler Finance 遭到閃電貸攻擊,損失達到了1.97 億美元。
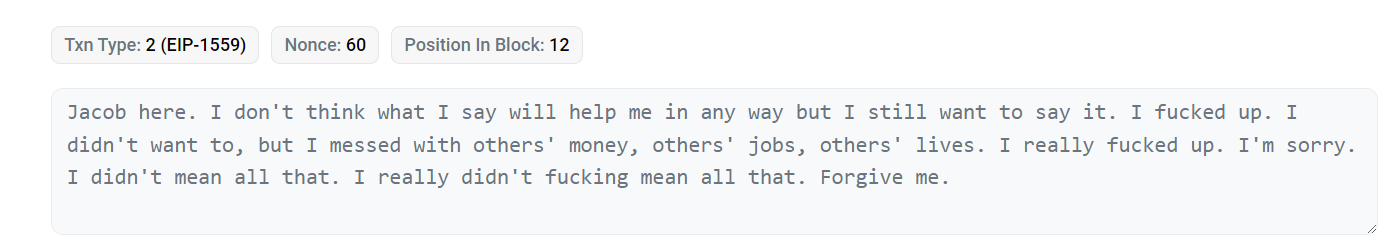
4 月4 日,Euler Labs 在推特上表示,經過成功協商,攻擊者已歸還了所有盜取資金。
漏洞分析
漏洞分析
漏洞分析
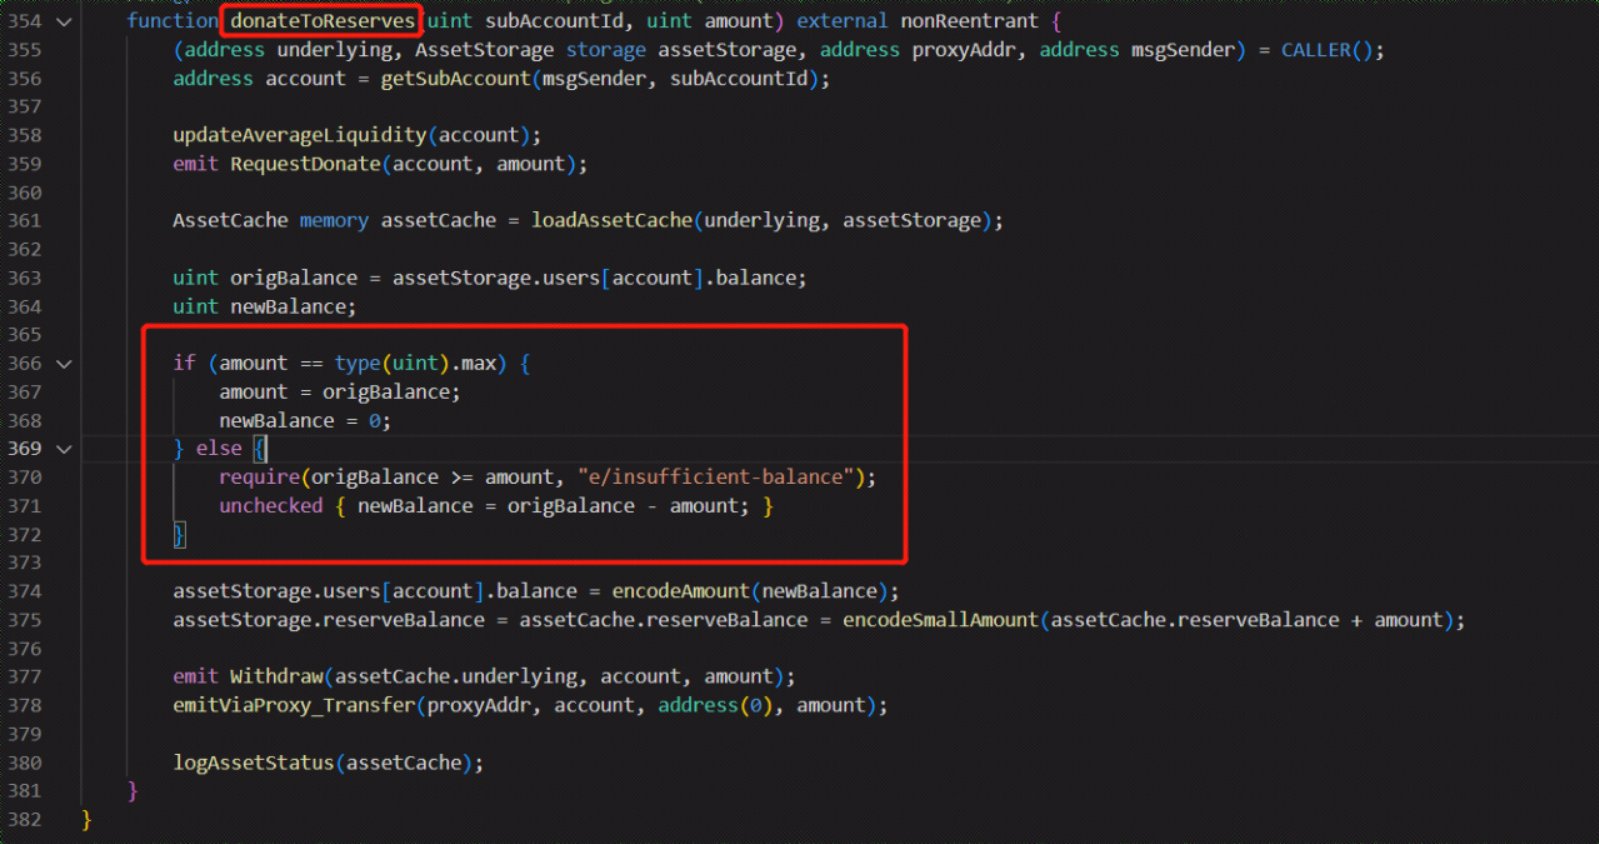
此時,用戶賬本的健康狀態已恢復,用戶可以提取資金。可提取的金額是eDAI 和dDAI 的差值。但池子中實際上只有3890 萬DAI,所以用戶只能提取這部分金額。
二級標題
二級標題
2 月1 日,加密協議BonqDAO 遭到價格操控攻擊,攻擊者鑄造了1 億個BEUR 代幣,然後在Uniswap 上將BEUR 換成其他代幣,ALBT 價格下降到幾乎為零,這進一步引發了ALBT寶庫的清算。按照黑客攻擊時的代幣價格,損失高達8800 萬美元,但是由於流動性耗盡,事件實際損失在185 萬美元左右。
漏洞分析
漏洞分析
漏洞分析
漏洞分析
本次攻擊事件攻擊者共進行了兩種方式的攻擊,一種是控制價格大量借出代幣,另一種是控制價格清算他人財產從而獲利。
BonqDAO 平台採用的預言機使用函數'getCurrentValue' 而不是'getDataBefore'。
攻擊者在第二筆交易中將WALBT 價格設置得異常低,從而使用少量的成本將其他用戶所抵押的WALBT 代幣清算出來。
事件概要
3 Platypus Finance 安全事件
2 月26 日,法國國家警察已經逮捕並傳喚了兩名攻擊Platypus 的嫌疑人。
漏洞分析
漏洞分析
漏洞分析
漏洞分析
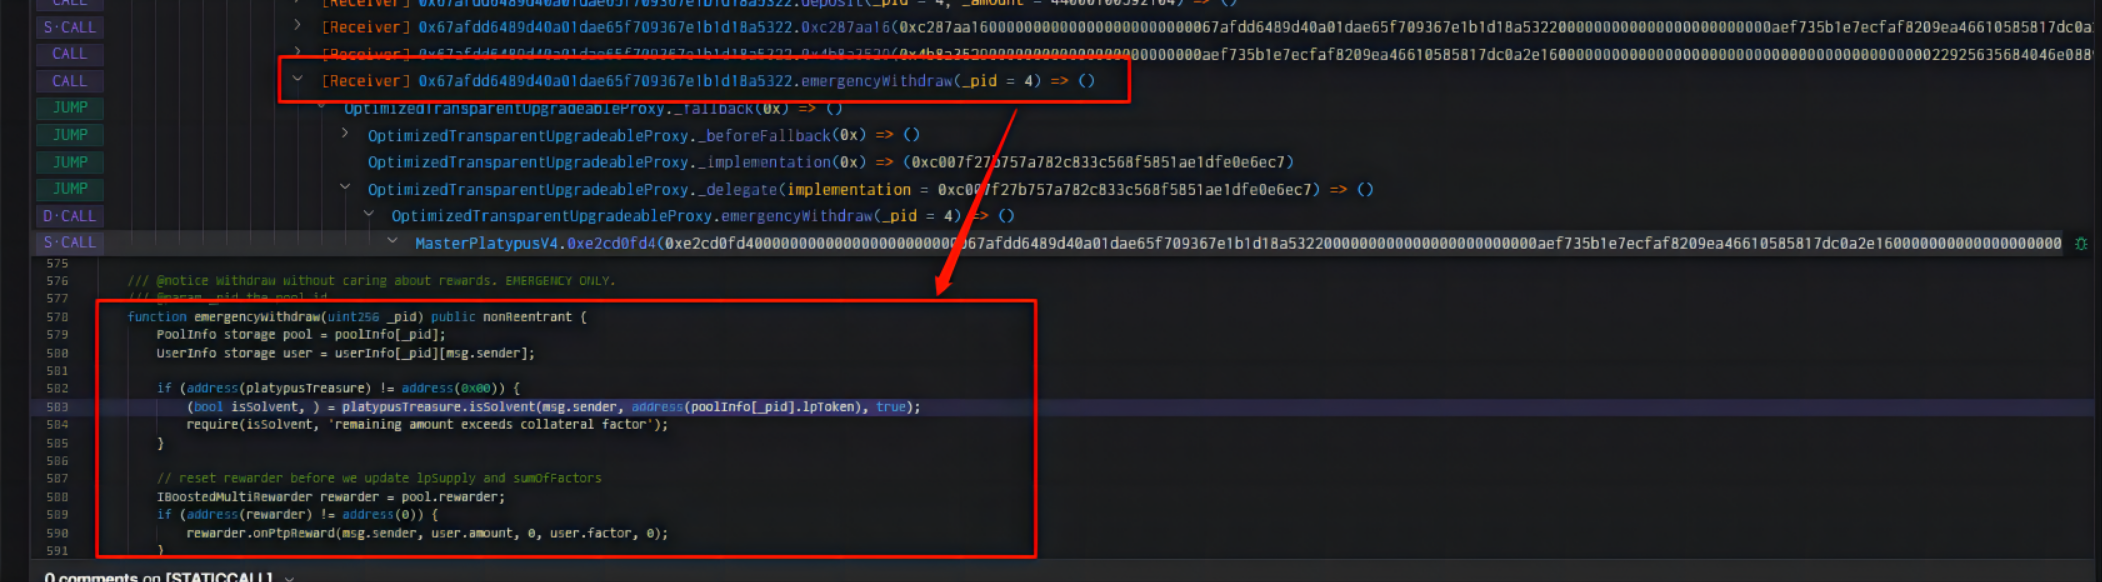
攻擊原因是MasterPlatypusV 4 合約中的emergencyWithdraw 函數檢查機制存在問題,僅檢測了用戶的借貸額是否超過該用戶的borrowLimitUSP(借貸上限),而沒有檢查用戶是否歸還債務的情況。
攻擊者首先通過AAVE 合約閃電貸借出4400 萬枚的USDC存入Pool 合約中,然後mint 了4400 萬枚LP-USDC。接著攻擊者調用borrow 函數借出了4179 萬枚USP,下一步立馬調用了EmergencyWithdraw 函數。在EmergencyWithdraw 函數中有一個isSolvent 函數來驗證借貸的餘額超過可藉貸最大值,返回true 就可以進入transfer 操作,而沒有考慮驗證負債金額是否已經償還的情況。所以攻擊者可以在沒有償還債務的情況下直接調用成功提取出之前質押的4400 萬枚LP-USDC。
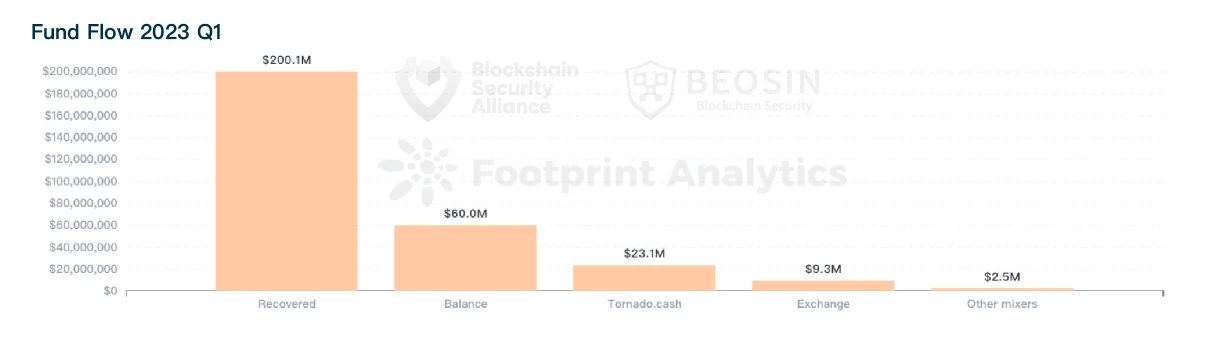
資金流向分析2023 年第一季度,約有$ 200, 146, 821 的被盜資產得以追回,佔所有被盜資產的67.8% 。其中,Euler Finance 被盜的1.97 億美元資產已經全部被黑客返還。更多追回的例子包括: 2 月13 日,攻擊dForce 的黑客返還了全部盜取的365 萬美元資金;3 月7 日,攻擊Tender.fi 的白帽黑客返還了盜取資金並獲得了62 ETH的賞金。
本季度資金追回的情況優於2022 年的任何一個季度。
Beosin KYT 反洗錢分析平台
發現約有2313 萬美元(7.8% )的資產轉入了Tornado Cash,另外有254 萬美元的資產轉入了其他混幣器。和去年相比,本季度轉入混幣器的被盜資金比例大幅度減少。事實上,從去年8 月Tornado Cash 遭受制裁以來,轉入Tornado Cash 的被盜資金比例自2022 年Q3開始就呈現持續下降趨勢。
同時,Beosin KYT 反洗錢分析平台發現約有6002 萬美元(20.3% )的資產還停留在黑客地址餘額。還有約932 萬美元(3.1% )的被盜資產轉入了各交易所。轉入交易所的事件大部分為涉及金額不高的攻擊事件,少部分為一些過了幾天才被公眾關注到的釣魚事件。由於關注度低或者關注延遲等原因,讓黑客有了將贓款轉入交易所的可乘之機。
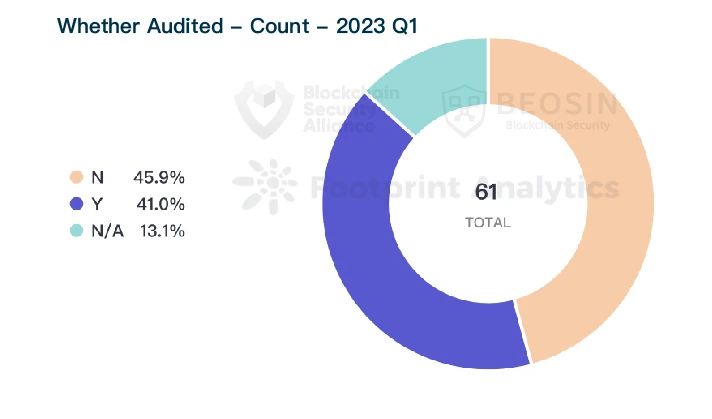
2023 年第一季度遭到攻擊的項目中,除開8 個無法用是否審計衡量的事件(如一些個人用戶遭受的釣魚攻擊等),在剩下被攻擊的項目中,接受過審計的有28 個,未接受審計的有25 個。
Rug Pull 分析
本季度共有27 起合約漏洞利用導致的攻擊事件,其中審計過的項目有15 個(損失約3119 萬美元),未審計的有12 個(損失約786 萬美元)。整個市場審計質量依舊不容樂觀。建議項目方在選擇審計公司之前一定要多加比對,選擇專業的審計公司才能讓項目安全得到有效的保障。
Rug Pull 分析
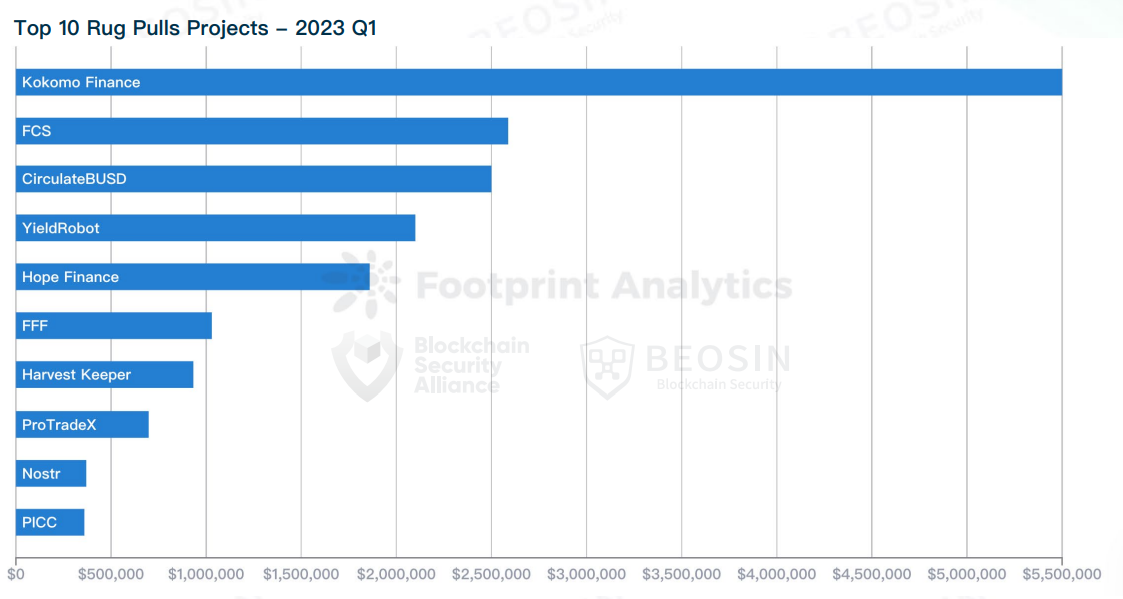
2023 年第一季度,Web3領域共監測到主要Rug Pull 事件41 起,涉及金額約2034 萬美元。
從金額來看, 6 起(14.6% )Rug Pull 事件金額在100 萬美元之上, 10 萬至100 萬美元區間的事件共12 起(29.2% ), 10 萬美元以下的事件共23 起(56 % )。
41 起Rug Pull 事件中,有34 個項目部署在BNB Chain,占到了83% 。為何眾多詐騙項目選擇BNB Chain 呢?原因可能有如下幾點:
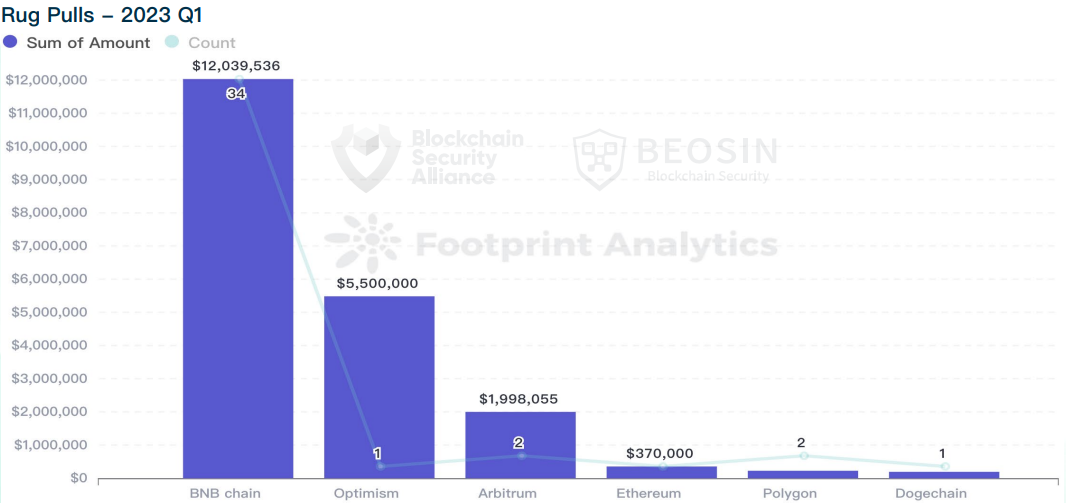
1 )BNB Chain GAS 費用更低,出塊時間間隔也更短。
2 )BNB Chain 活躍用戶更多。詐騙項目會優先選擇活躍用戶多的公鏈。
3 )BNB Chain 的用戶使用Binance 出入金更方便快捷。
2023 Q1安全態勢總結
本季度Rug Pull 事件依舊頻發,其中56% 的項目跑路金額在10 萬美元以下。這類項目通常官網、推特、電報、Github 等信息缺失,沒有Roadmap 或白皮書,團隊成員信息可疑,項目上線到最後跑路週期不超過三個月。建議用戶多多對項目進行背景調查,避免資金遭受損失。
二級標題
二級標題





