






SushiSwap MISO平台遭攻擊,被盜逾300萬美元的ETH


本文來自Decrypt,原文作者:Andrew Asmakov
Odaily 譯者| 念銀思唐
本文來自
,原文作者:Andrew Asmakov
Odaily 譯者| 念銀思唐本文來自,原文作者:Andrew Asmakov
Odaily 譯者| 念銀思唐
本文來自
,原文作者:Andrew Asmakov
Odaily 譯者| 念銀思唐
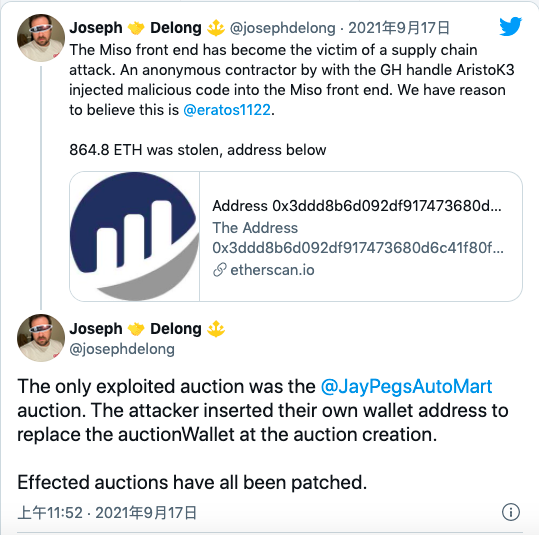
據報導,SushiSwap 的Launchpad 平台MISO 遭到攻擊,黑客竊取了864.8 枚ETH,以當前價格計算價值超300 萬美元。
SushisSwap 是全球最大的去中心化交易所(DEX)之一,也是Uniswap 的競爭對手。 CoinCecko 數據顯示,截至發稿時,SushisSwap 在過去24 小時內的交易額超過4.95 億美元。正如該項目,MISO 是“一套開源智能合約,旨在簡化在SushisSwap 交易所上線新項目的過程。”
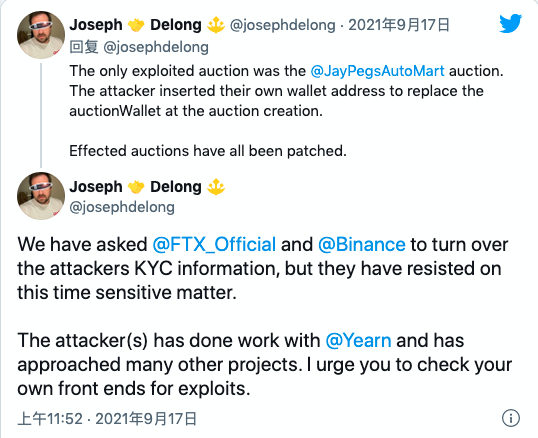
撰文披露據SushiSwap 的首席技術官Joseph Delong 稱,MISO 遭到了所謂的供應鏈攻擊。一名匿名承包商在GitHub 的Handler AristoK3 下向MISO 平台前端注入了惡意代碼,並用自己的錢包地址替換了拍賣的錢包地址。注:根據百度百科介紹,供應鏈攻擊是一種面向軟件開發人員和供應商的新興威脅。目標是通過感染合法應用分發惡意軟件來訪問源代碼、構建過程或更新機制。
此次受影響的是以汽車為主題的NFT 項目Jay Pegs Auto Mart 的DONA 代幣。目前該漏洞已經修復。根據以太坊區塊鏈瀏覽器Etherscan 的數據,攻擊發生在美國東部時間週四下午12:04(即北京時間9 月17 日0:04),該公司已將Delong 披露的黑客地址確定為涉及MISO攻擊的地址。撰文披露
發推稱
samczsun 稱,這可能是最大的白帽拯救行動。此次白帽拯救行動導致BitDAO 在MISO 平台進行的荷蘭拍中的ETH 資金池提前結束,參與者可以提前領取BIT 代幣並在SushiSwap 上進行交易。 Paradigm 研究團隊成員、Immunefi 團隊成員和SushiSwap 開發團隊參與了本次行動。十天后,Delong
二級標題
發推稱
當時的拍賣順利結束,在此過程中
。值得一提的是,MISO 要求BitDAO 團隊手動結束代幣拍賣,以消除潛在威脅。
更新:
二級標題





