攻擊、挑釁、歸還:Poly Network黑客的行為藝術或將加速監管落地


8月10日,DeFi領域發生了有史以來最大盜竊案——跨鏈互操作協議Poly Network遭遇黑客攻擊,總計6.1億美元的加密貨幣被盜,包括3.02億枚USDT、5.5萬枚ETH、2000枚比特幣等若干類代幣,以太坊、BSC、Polygon三條網絡上的資產在30多分鐘內幾乎被洗劫一空。本次黑客入侵事件中,主要的受害者是通過跨鏈聚合器O3 Swap 進行挖礦的用戶,目前O3 Swap已暫停跨鏈功能。
圍追堵截VS通風報信
Poly Network的官方推特發布了遭攻擊聲明,貼出了黑客在不同鏈上的具體地址,並呼籲礦工和加密貨幣交易所將黑客地址的代幣列入黑名單。隨後各方紛紛發聲支援,幣安CEO趙長鵬、OKEx CEO Jay、虎符CEO王瑞錫等都就此事表態,Tether首席技術官Paolo Ardoino發推稱,Tether已經凍結攻擊Poly Network的黑客地址3300萬USDT。
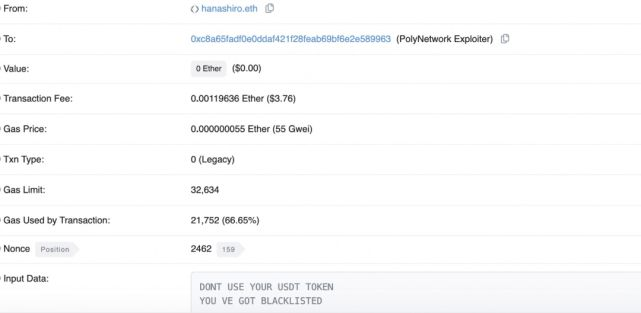
雖然,黑客的地址已遭到多方的圍追堵截,但黑客仍然“清洗”了一些資產,更戲劇性的是,有社區用戶hanashiro.eth通過交易消息提示黑客USDT已被列入黑名單、不要再使用USDT ,之後黑客向hanashiro.eth地址轉入了13.37個ETH作為“回禮”,隨後一眾投機主義者聞訊而來,紛紛向黑客地址發送鏈上信息,試圖通過幫助黑客獲得獎勵,並開始將黑客稱為“Etherhood”。更令人意想不到的是,hanashiro將收到的ETH全部捐了出去,還在鏈上留下了極具文藝氣息的詩句歌詞,更像是在完成一場行為藝術。
雙方對話,黑客準備歸還資產
Poly Network發推文稱,經過初步調查,已找到漏洞的原因。黑客利用了合約調用之間的一個漏洞,攻擊不是由傳聞中的單個保管人造成的。 Roxe支付網絡技術VP Jesse也認為本次Poly Network 被盜主要是由於智能合約的代碼漏洞造成的。 Jesse指出,DeFi本來就是個黑暗森林,很多別有用心的人一直都在暗中虎視眈眈,甚至有些漏洞被發現後,攻擊者不會立即出手,而是選擇等待更合適的機會,就像病毒的潛伏期一樣,在等待更大的利益機會。未知的漏洞一定還有很多,只是還未爆發而已。
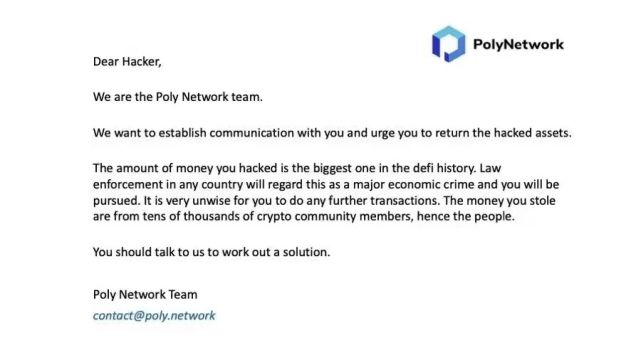
資產被盜後,Poly Network試圖與黑客建立溝通,並希望黑客歸還被盜資產,還稱已經檢索到了部分DeFi通證。隨後安全公司慢霧也發布了一份報告稱,他們已經識別了攻擊者的郵箱、IP和設備指紋。另有報告指出,DeFi的資金與中央實體掛鉤,因此,追踪攻擊者是可能的。
8月11日凌晨,攻擊Poly Network的黑客回應:“如果我轉移了剩餘的幣,那將是十億美金級別,我難道不是拯救了這個項目?我對金錢不太感興趣,現在考慮歸還一些Token,或者將它們留在此處”。隨後他又表示,“如果我製作一個新的代幣並讓DAO決定代幣的去向會怎樣。”
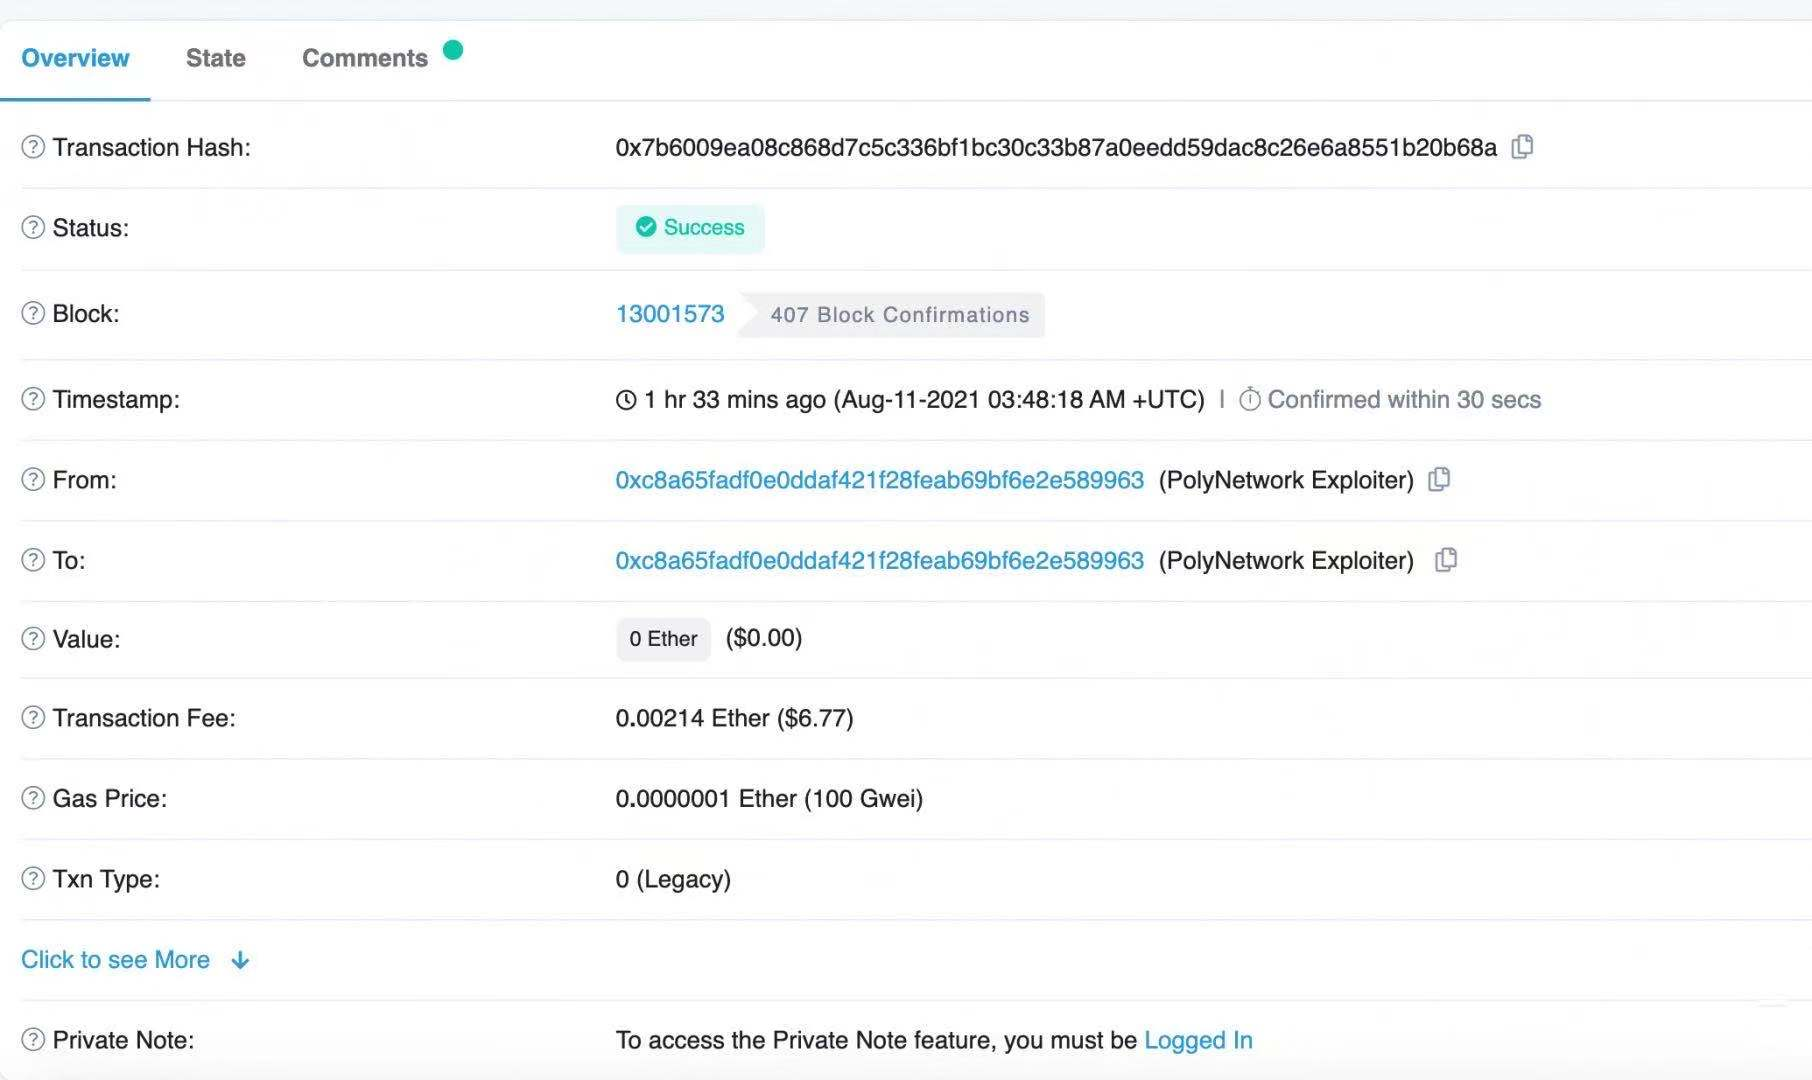
這份回應帶有些許挑釁。但令人意想不到的是,之後黑客竟然在最新的轉賬(區塊高度13001578和區塊高度13001573)中表示,準備歸還資產,但因為無法聯繫到Poly Network項目方,希望Poly Network提供一個多簽錢包。黑客還稱“獲取這麼多財富已經是一個傳奇,而拯救世界更是永恆的傳奇,我做出了決定,不再使用DAO。”Poly Network官方也立即回應,在以太坊區塊高度13001657向黑客的轉賬中表示,正在準備一個由Poly Network控制的公開多簽錢包。至此,這場足以載入區塊鏈安全史冊的黑客攻擊事件,也算是畫上了圓滿的句號,但區塊鏈、DeFi的資金安全卻再一次引發了熱議。
Tether凍結USDT,用戶的資產還安全嗎?
在本次事件中,Tether的做法及時制止了黑客的清洗行動,但也掀起了“Tether是否應該凍結資產?”“去中心化的邊界在哪裡?”的熱議。 Roxe支付網絡技術VP Jesse表示,中心化和去中心化都各有所長、所短,用戶既希望100%的獨立控制資產,又希望一旦出現問題有人能幫忙找回。正如Tether一直以來飽受中心化質疑和詬病,但每次盜幣、丟幣之後,又不得不借助這些中心化手段來減少損失。
相對傳統行業,DeFi發展時間較短,還有很多地方需完善,更無法像政府背書的銀行一樣提供良好的安全保障。 DeFi最大的優勢是去信任,但這份信任是基於代碼的,普通用戶並不是安全專家,沒有能力甄別代碼是否安全,只能依賴安全公司的審計,但這並不能保證100%安全。黑客卻具備大量的代碼知識,大多數攻擊正是由於雙方知識的巨大不對等造成的。
對於DeFi投資者而言,需保護好自己的私鑰,不洩露,防止丟失。另外,盡可能地選擇好的項目和經過審計的合約。
為了避免被攻擊,保護用戶資產安全,Roxe Chain在門限密鑰的算法和不同鏈間通訊的互驗性方面進行了改進。對於跨鏈資產,Roxe的結算節點(跨鍊網關)必須遵守Roxe協議來對發出的資產映射請求進行審核。同時,Roxe不僅僅利用純粹的技術手段,還包含一系列的授權和審計機制,來保證授權節點的所有業務都納入周期性審計。同時,為了最大限度的維護Roxe用戶的權益,Roxe在法律監管、合規、個人隱私、反洗錢、反欺詐方面也投入了大量的精力。
安全事件頻發,或加快監管靴子落地
在幣圈,DeFi是黑客攻擊的重災區。加密貨幣情報公司CipherTrace的報告顯示,今年前7個月,整體加密貨幣欺詐和犯罪已大幅下降,但DeFi黑客造成的損失比去年全年高出了270%。
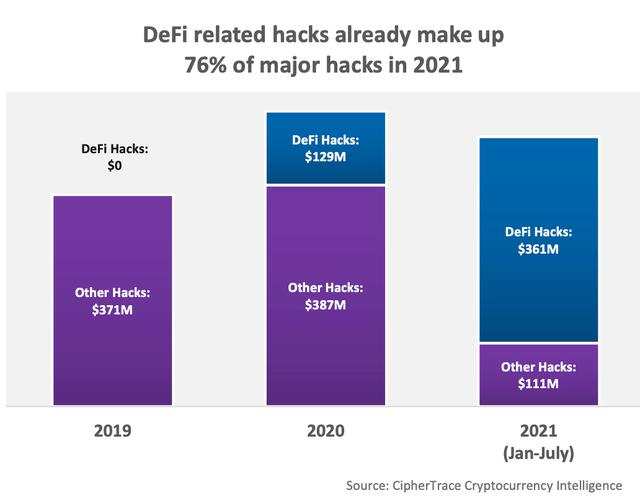
但此前跨鏈領域的被盜事件並不多見,此次事件表明黑客已經盯上跨鏈賽道。 7月以來,ChainSwap兩次遭到攻擊,隨後Anyswap也遭到攻擊,安全事件頻發或許會加快各國監管靴子落地的進程。對此,Roxe支付網絡技術VP Jesse表示:“從長遠來看監管是利好行業發展的,隨著區塊鏈行業的不斷成熟,各國加強監管是大勢所趨,這也是行業成熟的標誌。”