


洗劫数百万美元,警惕Web3.0独有升级版钓鱼攻击Ice Phishing


在众多欺诈类别中,钓鱼攻击是欺诈者们最常使用的方式之一。
然而,在Web3.0 领域,不止有着钓鱼攻击,还有一种会对社区产生重大威胁的「Ice Phishing」攻击。
2022 年早些时候,微软首次于 blog 中阐述了该类攻击的具体形式——骗子无需骗取用户的私钥以及助记词,而是直接诱使用户批准将资产转移到骗子钱包的操作。
截至目前,Ice Phishing 已经造成了Web3.0 领域数百万美元的资产损失。
什么是 Ice Phishing?
Ice Phishing 是一种Web3.0 世界独有的攻击类型,用户被诱骗签署权限,允许欺诈者直接消费用户账户内的资产。
这与传统的网络钓鱼攻击不同,后者作为一种社会工程攻击手段,通常用于窃取用户数据,包括登录凭证和钱包或资产信息,如私人钥匙或密码。
Ice Phishing 相较于此,对Web3.0 用户具备更大的威胁——与 DeFi 协议的互动需要用户授予权限,欺诈者只需要让用户相信他们所批准的恶意地址是合法的。一旦用户批准欺诈者花费其资产,那么账户就有可能被盗。
链上 Ice Phishing
Ice Phishing 攻击的第一阶段往往是:受害者被骗,批准 EOA 或恶意合约来花费受害者钱包中的资产。
下图中的交易可作为示例:
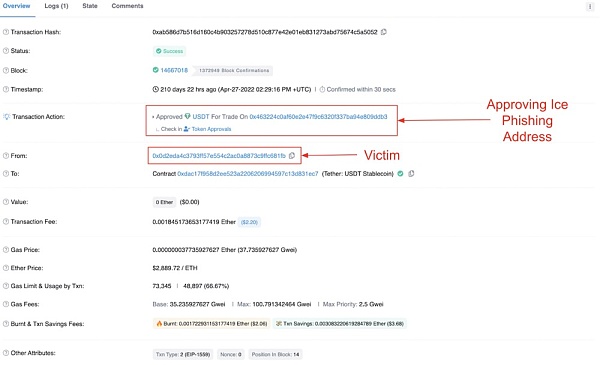
来源:Etherescan
下一阶段则是钓鱼地址发起 TransferFrom 交易,该交易将资产从受害者转移到欺诈者选择的地址。在下图的例子中,USDT 被转移到 0 x 9 ca 3 b...
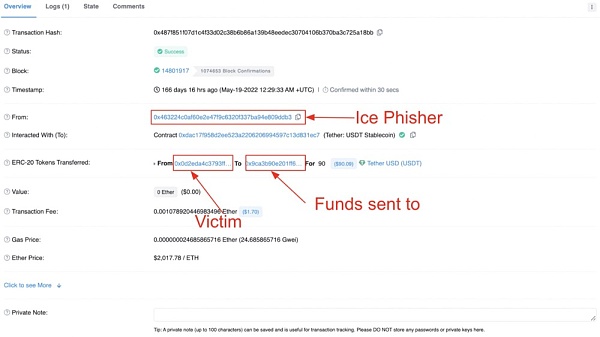
来源:Etherescan
我们可以看到,欺诈者(0 x 4632 )启动了受害者和接收者之间的交易。这里需要强调的是,收款人地址不一定是对你进行诈骗的钱包,而是发起交易的钱包。欺诈者往往将用户的资金发送到他们控制的第二个 EOA。从下图的交易流程中可以看出:
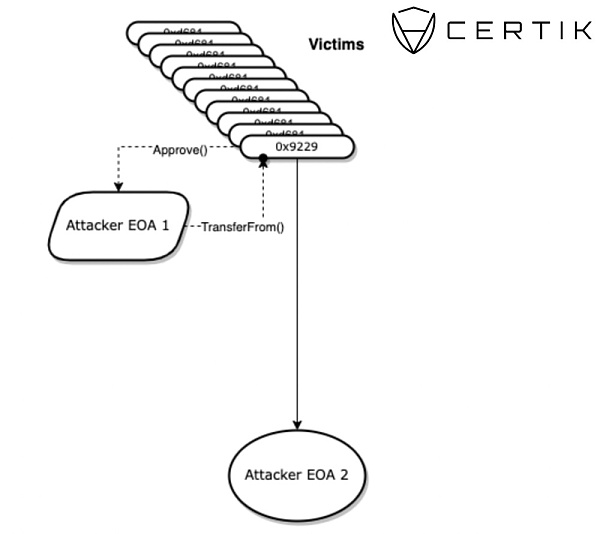
来源:CertiK
如果你在钱包里看到可疑的交易,就需要检查一下发起的 EOA 是否被授予了花费你资产的权限。你可以在 Etherscan 或 Debank 等扫描系统上自行检查。
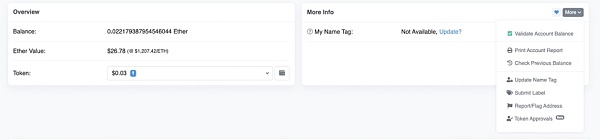
来源:Etherescan
如果你看到一个你不认识的地址,或者一个未经你批准就启动交易的地址,那么请立即撤销权限(可以通过访问 revoke.cash 等网站或将你的钱包连接到扫描系统来撤销)。
如何通过扫描网站(如 Etherscan)撤销权限?
1. 访问 https://etherscan.io/tokenapprovalchecker 并搜索钱包
2. 连接钱包
3. 点击 ERC-20、ERC-721 或 ERC-1155 标签,找到你想撤销的地址。
4. 点击撤销按钮
如何辨认 Ice Phishing?
用户判定自己是否落入 Ice Phishing 陷阱的第一个辨认信号就是查看他们正在使用的 URL 或 DApp。
恶意网站会山寨合法项目的页面,或者假冒合法机构的合作方。
比如我们经常会看到一些诈骗网站挂着与 CertiK 的合作关系或是上传山寨的 CertiK 审计报告。
下方是众多假冒矿池事件的其中一例,它违法使用了 CertiK 的 logo 与其它正规机构的相关标志。
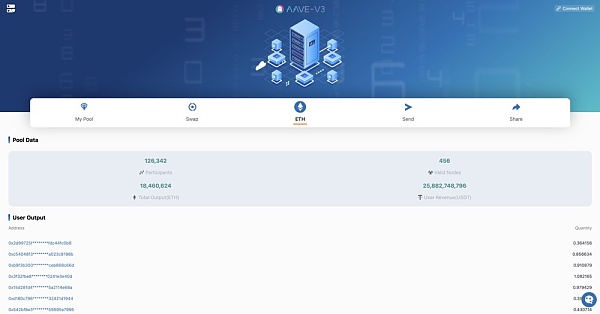
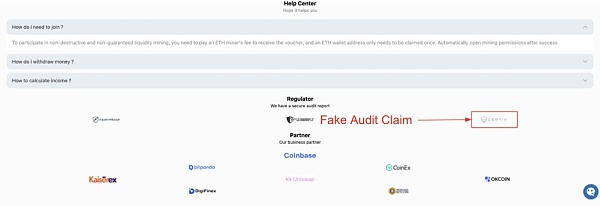
来源:CertiK 调查团队
如果在这个网站上签署批准,就会允许一个恶意的 EOA 从你的钱包中无限制花费 USDT——这基本上意味着你拥有的所有 USDT 都处于风险之中。
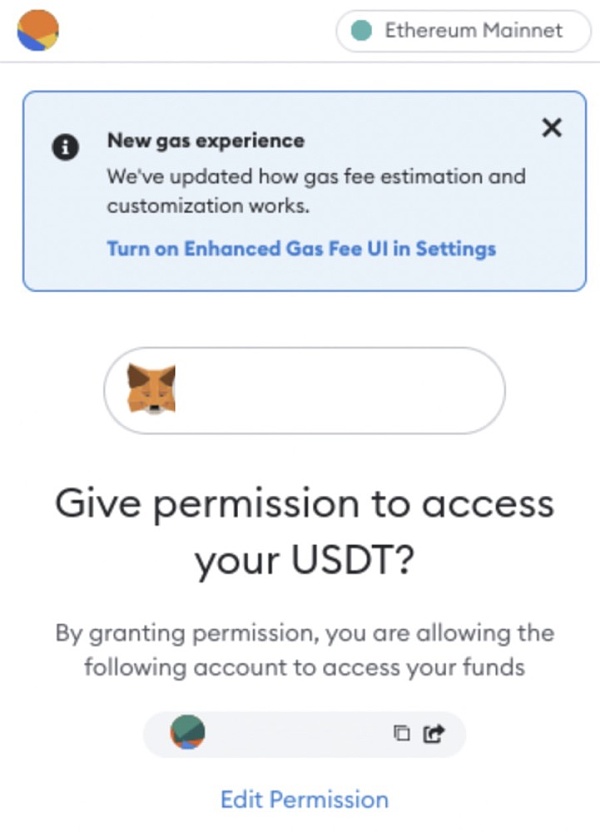
来源:MetaMask
通过登录 certik.com 来查验,你会发现本例中的上述网站并非 CertiK 的合作伙伴。如果你有相关需求,可以通过点击 CertiK 官网上的“Report an Incident”与 CertiK 的事件响应团队联系。
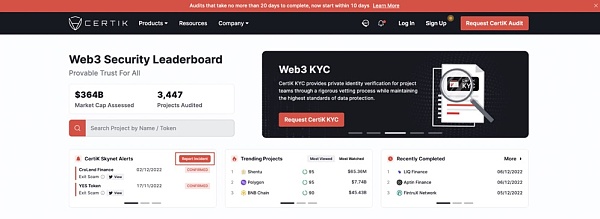
用户可以在 certik.com 上提交恶意合约的报告
一些链上检查是用户可以通过自己 DYOR(Do Your Own Research)来进行的,比如将的 DApp 或 URL 上呈现的地址通过扫描网站(如 Etherscan)来查看其是否有可疑活动。
在下方的例子中,我们在 EOA 0 x 13 a...5 dE 49 上检测到疑似 Ice Phishing 的活动,并发现它是由 Tornado.Cash 提款资助的。
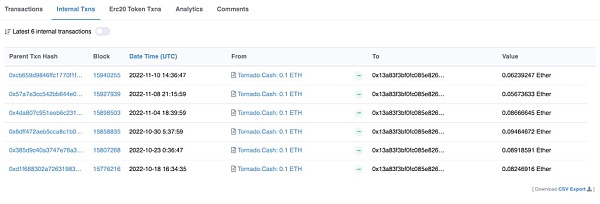
来源:Etherescan
在进一步调查后,我们发现 0 x 13 a… 5 dE 49 将 Pulse 社区作为目标,其主要社区成员已警告了用户 Ice Phishing 的危险性。
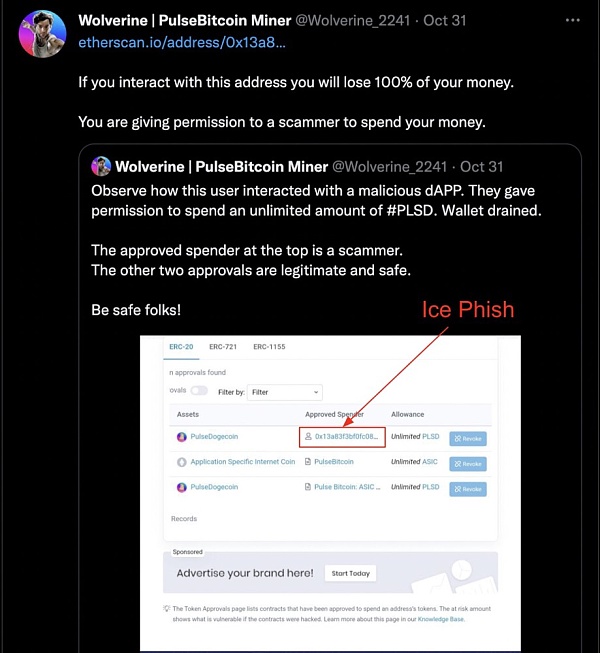
来源:推特
通过调查一些受害者的钱包和社交媒体上的投诉发文,我们发现了一个假的 Maximus DAO 推特页面,这很可能与 Ice Phishing 钱包有关。
如何保护自己?
防止自己成为 Ice Phishing 受害者的最简单方法就是访问可信的网站以验证信息真实性,如 Coinmarketcap.com、coingecko.com 和 certik.com。
许多 Ice Phishing 的骗局可以在社交媒体(如推特)上找到,比如一些欺诈项目会伪造成合法项目并宣传空投之类的虚假活动。
在下图示例中,我们可以看到一个假的 Optimism 推特账户在宣传一个钓鱼网站(在 CoinMarketCap 或 Coinecko 上简单的查找就会找到真正的官方网站)。
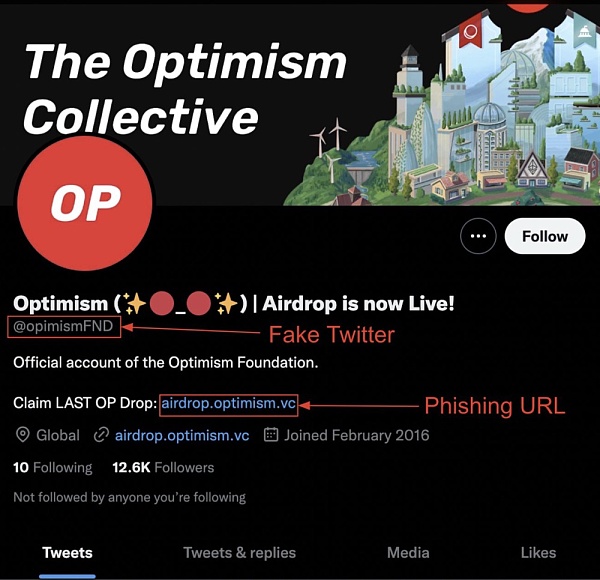
来源:@CertiKAlert
请花点时间来验证你正在互动的 URL 或 DApp 是否合法。如果不确定,可以通过访问可信的来源进行双重检查。
写在最后
钓鱼网站是我们在Web3.0 领域看到最常见的诈骗类型之一,用户有时甚至无法意识到他们已经落入陷阱,因为他们没有给出任何敏感信息。
因此除了你靠自己进行一番链上检查以外,也需要花费更多的时间来仔细检查互动的 URL 是否经过可信来源的验证——这些花费的时间总有一天给你回报。





